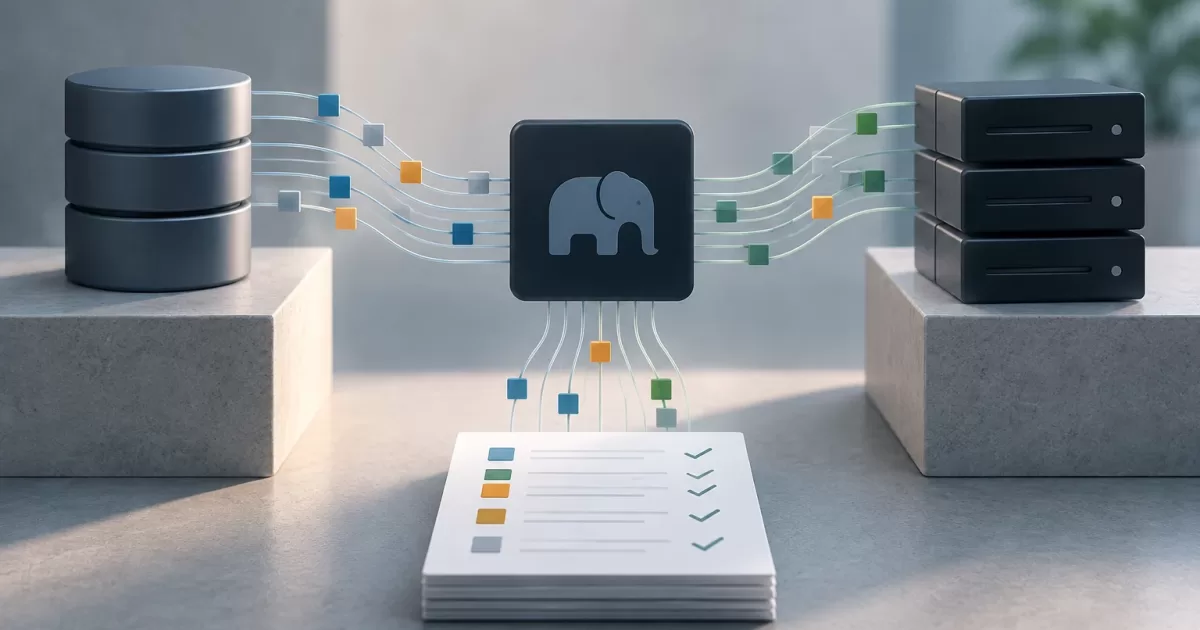
Интеграция функции ИИ в PHP-приложение не означает, что все доступные данные должны покидать приложение. Для сводки, классификации или контекстного ответа обычно требуется лишь часть информации, которой система располагает о человеке или процессе. Решение следует принимать исходя из конкретной задачи и проверять в реальном потоке данных, а не только в интерфейсе вызова модели.
Минимизация данных в интеграциях ИИ с PHP заключается в передаче только той информации, которая необходима для определённой цели, на необходимое для неё время и по требуемым каналам. Сама по себе она не устраняет риски для конфиденциальности: нужно также контролировать журналы, ошибки, ответы, разрешения и внешние зависимости.
Проследите путь данных до изменения кода
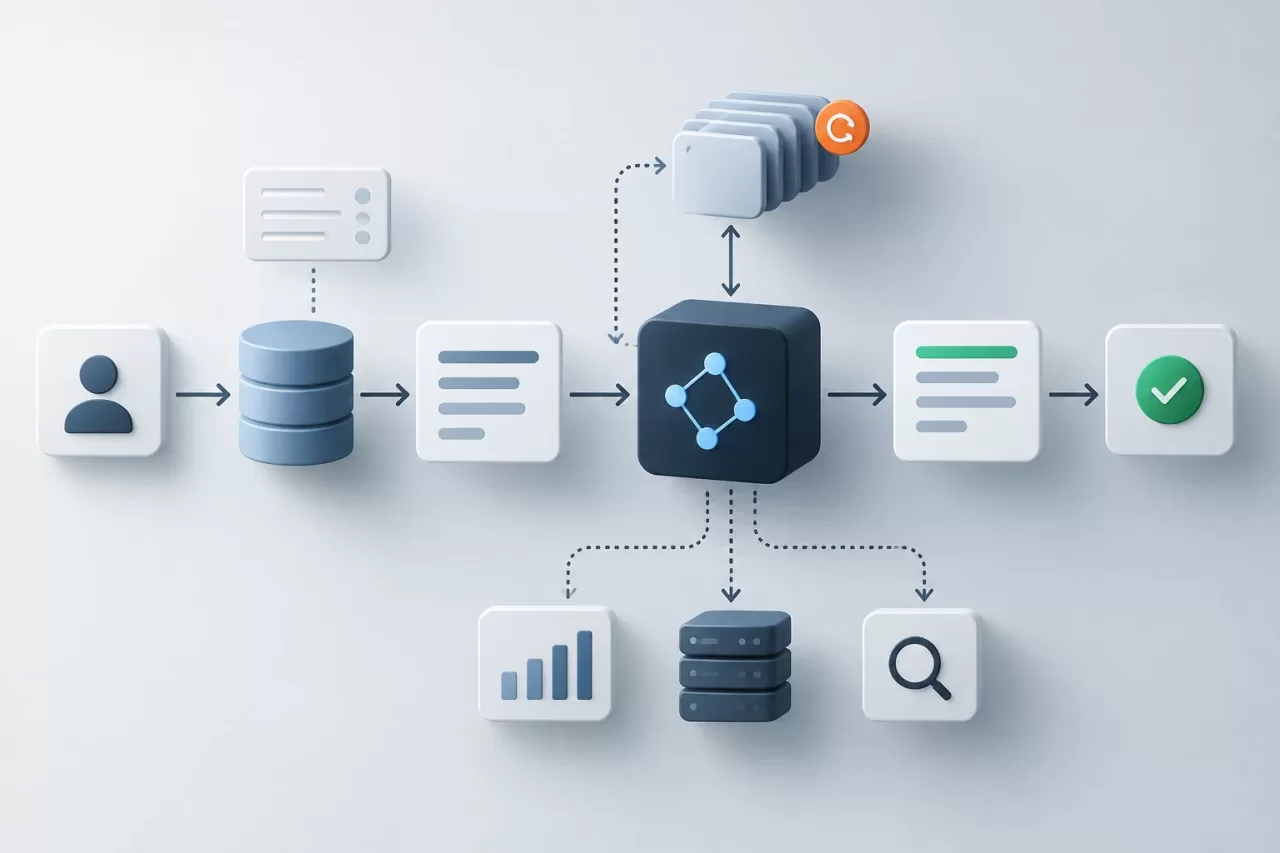
Задокументируйте, какие данные поступают в функцию и что происходит с ними дальше. Типичный путь включает пользовательский ввод, загрузку контекста из базы данных, подготовку сообщения, запрос к поставщику или сервису ИИ, ответ и внутренние журналы. Также проверьте, не копируют ли содержимое очереди, повторные попытки, средства наблюдаемости или инструменты поддержки.
Для каждого этапа определите ответственного, место назначения данных, цель их обработки и срок хранения. В PHP найдите как код, формирующий запрос, так и места, где регистрируются исключения и сохраняются результаты. Проверка только HTTP-вызова не выявит возможные копии в трассировках, средствах отладки или асинхронных задачах.
- Какие поля запрашиваются и какие из них действительно попадают в запрос?
- Содержит ли запрос контекст предыдущих разговоров или вложения?
- Что записывается в журнал, если соединение прерывается, истекает время ожидания или ответ оказывается недействительным?
- Сохраняется ли полный ответ, хотя достаточно было бы сохранить нужный результат?
Составьте список разрешённых данных для каждого сценария
Классифицируйте поля по их необходимости для задачи, а не по тому, насколько легко их получить. Полезно разделить данные на обязательные, помогающие лишь в отдельных случаях, и те, которые нельзя передавать. Например, для классификации сообщения могут понадобиться его текст и ограниченный список категорий, но не обязательно имя, адрес электронной почты, физический адрес или полная история автора.
Закрепите это решение в отдельном списке разрешённых данных для каждой функции. Не сериализуйте сущность целиком и не передавайте объект предметной области напрямую в слой ИИ: сейчас в таких объектах могут быть чувствительные поля, а в будущем они могут появиться. Создавайте явный объект передачи данных с утверждёнными значениями и проверяйте его структуру до формирования запроса.
$input = [
    'message' => $ticket->publicMessage(),
    'allowed_categories' => $categoryNames,
];

$payload = $validator->validate($input);
Проверка должна устанавливать ограничения на размер и формат, а также гарантировать, что в запрос не попадут поля вне списка. Разделяйте разрешение на чтение данных в приложении и решение включить их в запрос: возможность PHP-процесса получить данные не означает, что они нужны функции ИИ.
Сокращайте использование прямых идентификаторов, не полагаясь только на псевдонимизацию
Если для задачи нужно различать записи, но не знать реальную личность, можно заменить прямые идентификаторы внутренними ссылками или псевдонимами. Храните таблицу соответствия ссылки и человека внутри приложения и отдельно от передаваемого содержимого; ограничьте доступ к ней. Не передавайте ключи, позволяющие провести повторную идентификацию, если без них можно обойтись.
Псевдонимизация — не то же самое, что анонимизация. Текст в свободной форме может раскрыть личность через имена, должности, местоположение, даты, подробности инцидента или сочетание атрибутов. Кроме того, повторная идентификация может стать возможной при сопоставлении с другими данными. Проверяйте содержимое и контекст, а не только структурированные поля; при необходимости удаляйте или обобщайте детали перед отправкой.
Если удаление данных ухудшает качество ответа, попробуйте менее идентифицирующие варианты: диапазоны вместо точных значений, категории вместо личных описаний или сводку, подготовленную приложением. Храните в PHP информацию, необходимую для связи ответа с нужной записью, если задача не требует иного.
Оставляйте в ведении PHP информацию, которая не нужна модели
Отделяйте подготовку контекста от бизнес-логики. PHP может применять разрешения, обрабатывать связи, выбирать поля и объединять результат работы ИИ с данными, которые не передавались. Функция может вернуть метку или рекомендацию; приложение по-прежнему отвечает за проверку корректности результата и решение о выполнении действия.
Установите ограничения для ответов: ожидаемый формат, длина, допустимые значения и обработка неожиданного содержимого. Если результат показывается пользователям, экранируйте его с учётом контекста отображения и не считайте доверенной инструкцией. Если он может привести к операции — например, изменению записи, — требуйте дополнительной проверки и, в зависимости от последствий, подтверждения человека.
Сбои тоже нужно учитывать при проектировании. Определите, что делать при истечении времени ожидания, ошибке поставщика, пустом ответе или формате, который невозможно интерпретировать. В зависимости от ситуации можно предложить пользователю повторить попытку, предоставить ручной вариант или продолжить без этой функции. Не допускайте бесконечных повторных попыток и не раскрывайте пользователю внутренние сведения, содержащие запросы, учётные данные или персональные данные.
Не допускайте появления второй копии данных в журналах
Регистрируйте полезные операционные параметры — идентификатор корреляции, длительность, статус и код ошибки, — не сохраняя автоматически полный текст запроса и ответ. Если для расследования проблемы необходимо сохранить содержимое, определите цель, круг доступа и срок хранения, а также рассмотрите возможность использовать представление с замаскированными чувствительными данными или тестовую среду с синтетическими данными.
Проверьте сообщения об исключениях, средства мониторинга, очереди и журналы аудита. По умолчанию ошибка не должна воспроизводить полный запрос. Этот же принцип применим к временной отладке: ограничивайте её включение, по возможности не используйте реальные данные и проверяйте, что она не остаётся активной в рабочей среде.
Проверьте полезность и ограничения на репрезентативных тестах
Перед включением потока подготовьте сценарии, охватывающие обычные входные данные, граничные значения и сценарии сбоев. Используйте реальные персональные данные только при наличии обоснования и надлежащих мер контроля. Сравните работу функции с предусмотренным набором полей и с его сокращённой версией. Оцените, выполняет ли она задачу, не выдумывает ли факты и не ошибается ли в классификации, а также может ли неверный ответ причинить вред.
Добавьте автоматизированные тесты, проверяющие, что исключённые поля не попадают в полезную нагрузку, большие входные данные ограничиваются, данные с замаскированными чувствительными сведениями не попадают в журналы, а ответы неверного формата отклоняются или безопасно обрабатываются. Повторяйте эти проверки при изменении схемы данных, текста запроса, поставщика или логики подготовки.
Контрольный список перед включением функции
- Цель определена, и для каждого передаваемого поля есть конкретное обоснование.
- Полезная нагрузка формируется по списку разрешённых данных, а не из сущности целиком.
- Идентификаторы и тексты в свободной форме проверяются на риск повторной идентификации.
- Приложение сохраняет контроль над разрешениями, бизнес-правилами и данными, не нужными ИИ.
- Запросы, ответы и ошибки не копируются бесконтрольно в журналы или трассировки.
- Установлены ограничения на входные данные, предусмотрена проверка результатов и альтернативный вариант на случай сбоя.
- Тесты проверяют как полезность функции, так и отсутствие исключённых полей.
- Команда знает, какие изменения потока требуют повторной оценки.
Правильное решение — не передавать как можно больше контекста и не удалять данные вслепую. Нужно обосновать необходимость каждого поля для задачи, сохранять контроль в PHP и проверять, что сокращение данных обеспечивает приемлемую полезность, не расширяя их раскрытие без необходимости.