Integrar uma função de IA a uma aplicação PHP não significa que todas as informações disponíveis devam sair da aplicação. Um resumo, uma classificação ou uma resposta contextual geralmente exigem apenas parte dos dados que o sistema tem sobre uma pessoa ou um processo. A decisão deve partir da tarefa específica e ser verificada no fluxo real, não apenas na interface em que o modelo é invocado.
A minimização de dados em integrações de IA com PHP consiste em enviar somente as informações necessárias para uma finalidade definida, pelo tempo e pelos canais que essa finalidade exigir. Isso, por si só, não elimina os riscos à privacidade: também é preciso controlar logs, erros, respostas, permissões e dependências externas.
Trace o percurso dos dados antes de alterar o código
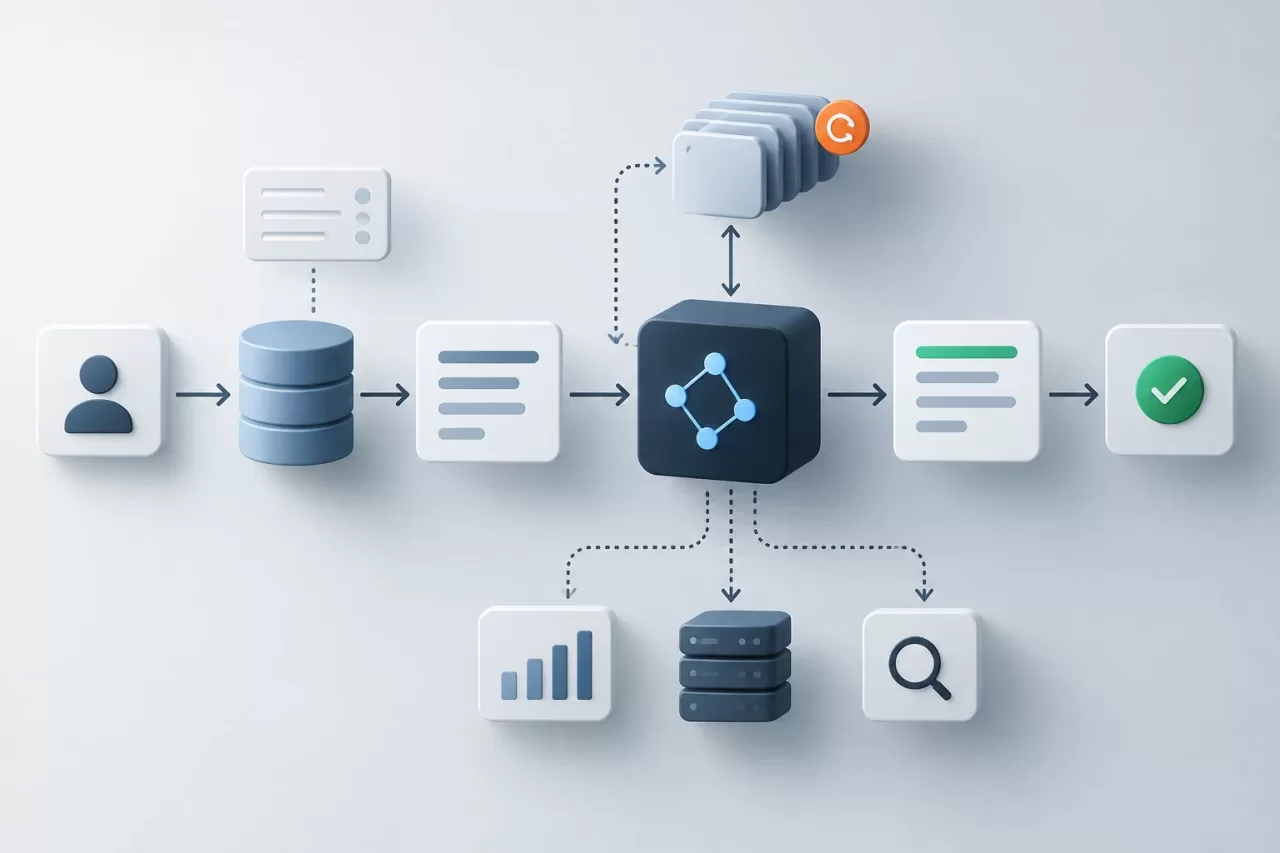
Documente quais dados entram na função e o que acontece em seguida. Um percurso comum inclui a entrada do usuário, o carregamento de contexto do banco de dados, a preparação da mensagem, a solicitação ao provedor ou serviço de IA, a resposta e os logs internos. Verifique também se há filas, novas tentativas, ferramentas de observabilidade ou suporte que copiem o conteúdo.
Em cada etapa, identifique o responsável, o destino, a finalidade e o período de retenção. Em PHP, convém localizar tanto o código que constrói a solicitação quanto os pontos em que as exceções são registradas e os resultados são persistidos. Analisar apenas a chamada HTTP deixa de fora possíveis cópias em rastreamentos, na depuração ou em tarefas assíncronas.
- Quais campos são consultados e quais realmente acabam na solicitação?
- A solicitação inclui contexto de conversas anteriores ou anexos?
- O que é registrado se a conexão falhar, atingir o timeout ou a resposta for inválida?
- A resposta completa é armazenada quando bastaria guardar o resultado necessário?
Defina uma lista de campos permitidos para cada caso de uso
Classifique os campos de acordo com a necessidade para a tarefa, não com a facilidade de obtê-los. Uma classificação útil separa dados imprescindíveis, dados que só ajudam em casos específicos e dados que não devem ser enviados. Por exemplo, uma função que categoriza uma mensagem pode precisar do texto e de uma lista limitada de categorias, mas não necessariamente do nome, e-mail, endereço ou histórico completo de quem a escreveu.
Transforme essa decisão em uma lista de campos permitidos específica para cada função. Evite serializar uma entidade completa ou passar diretamente um objeto de domínio para a camada de IA: esses objetos podem incluir campos sensíveis hoje ou passar a incluí-los no futuro. Construa um objeto de transferência explícito com os valores aprovados e valide sua estrutura antes de criar a solicitação.
$input = [
    'message' => $ticket->publicMessage(),
    'allowed_categories' => $categoryNames,
];

$payload = $validator->validate($input);
A validação deve aplicar limites de tamanho e formato, além de verificar se não aparecem campos fora da lista. Mantenha separadas a autorização para ler informações na aplicação e a decisão de incluí-las na solicitação: o fato de um processo PHP poder acessar um dado não significa que a função de IA precise dele.
Reduza identificadores sem confiar apenas na pseudonimização
Quando uma tarefa precisa distinguir registros, mas não conhecer a identidade real, pode ser viável substituir identificadores diretos por referências internas ou pseudônimos. Mantenha a tabela que relaciona a referência à pessoa dentro da aplicação e fora do conteúdo enviado, com acesso limitado. Não envie chaves que permitam reconstruir a identidade, a menos que sejam imprescindíveis.
Pseudonimização não equivale a anonimização. Um texto livre pode revelar uma identidade por meio de nomes, cargos, locais, datas, detalhes de um incidente ou uma combinação de atributos. Também pode permitir a reidentificação quando cruzado com outros dados. Analise o conteúdo e o contexto, não apenas os campos estruturados; quando apropriado, mascare ou generalize detalhes antes de enviá-los.
Se remover um dado alterar a qualidade da resposta, teste alternativas menos identificáveis: intervalos em vez de valores exatos, categorias em vez de descrições pessoais ou um resumo preparado pela aplicação. Mantenha no PHP as informações necessárias para associar a resposta ao registro correto, a menos que a tarefa exija outra coisa.
Mantenha sob controle do PHP as informações de que o modelo não precisa
Separe a preparação do contexto da lógica de negócio. O PHP pode aplicar permissões, resolver relações, selecionar campos e combinar a saída da IA com dados que nunca foram enviados. A função pode retornar um rótulo ou uma sugestão; a aplicação continua responsável por verificar se o resultado é válido e decidir se executa uma ação.
Defina limites para as respostas: formato esperado, comprimento, valores permitidos e tratamento de conteúdo inesperado. Se a saída for exibida aos usuários, escape-a de acordo com o contexto de apresentação e não a trate como uma instrução confiável. Se ela puder provocar uma operação — por exemplo, alterar um registro — exija validação adicional e, conforme o impacto, confirmação humana.
As falhas também fazem parte do projeto. Defina o que fazer diante de um timeout, de um erro do provedor, de uma resposta vazia ou de um formato que não possa ser interpretado. Uma alternativa pode ser pedir ao usuário que tente novamente, oferecer uma operação manual ou continuar sem a função, conforme o caso. Evite novas tentativas ilimitadas e não retorne ao usuário detalhes internos que contenham solicitações, credenciais ou dados pessoais.
Evite que os logs se tornem uma segunda cópia
Registre sinais operacionais úteis — identificador de correlação, duração, status e código de erro — sem salvar automaticamente o prompt e a resposta completos. Se for necessário preservar conteúdo para investigar um problema, defina a finalidade, o acesso e o período de retenção, e considere uma visualização com as informações ocultadas ou um ambiente de teste com dados sintéticos.
Revise mensagens de exceção, ferramentas de monitoramento, filas e logs de auditoria. Um erro não deve reproduzir a solicitação completa por padrão. O mesmo princípio se aplica à depuração temporária: restrinja sua ativação, evite dados reais quando possível e verifique se ela não permanece habilitada em produção.
Verifique a utilidade e os limites com testes representativos
Antes de habilitar o fluxo, crie casos que representem entradas comuns, situações-limite e falhas, sem usar informações pessoais reais, a menos que haja justificativa e controles adequados. Compare a função com o conjunto de campos previsto e com uma versão reduzida. Avalie se ela cumpre a tarefa, se inventa informações ou classifica incorretamente e se uma resposta errada pode causar prejuízos.
Adicione testes automatizados para verificar se os campos excluídos não aparecem no payload, se entradas grandes são limitadas, se os dados com informações ocultadas não chegam aos logs e se respostas fora do formato são rejeitadas ou tratadas com segurança. Repita essas verificações quando o esquema de dados, o prompt, o provedor ou a lógica de preparação forem alterados.
Lista de verificação antes de habilitar a função
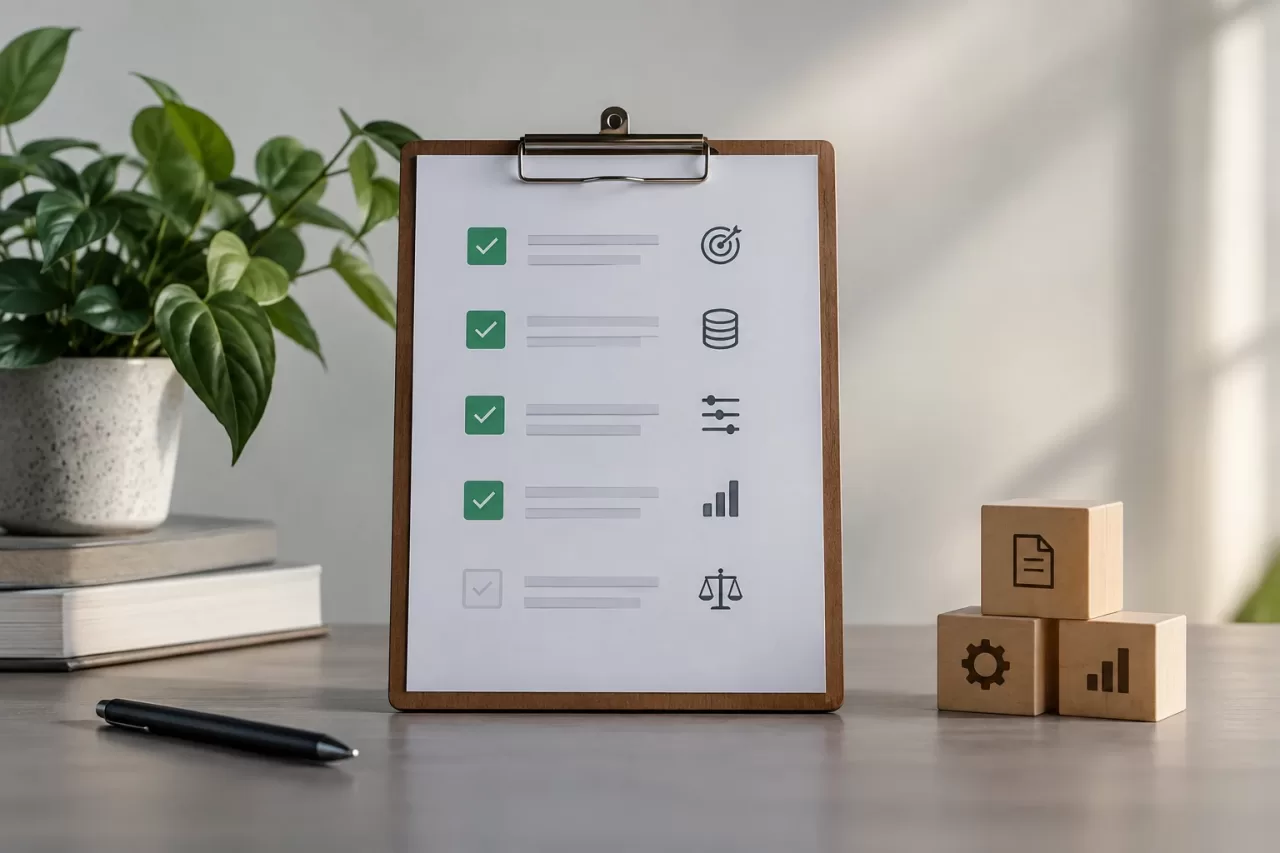
- A finalidade está definida e cada campo enviado tem uma justificativa concreta.
- O payload é construído a partir de uma lista de campos permitidos, não de uma entidade completa.
- Identificadores e textos livres são analisados quanto aos riscos de reidentificação.
- A aplicação mantém as permissões, as regras de negócio e os dados de que a IA não precisa.
- Solicitações, respostas e erros não são copiados sem controle para logs ou rastreamentos.
- Há limites de entrada, validação de saída e uma alternativa em caso de falhas.
- Os testes verificam tanto a utilidade quanto a ausência dos campos excluídos.
- A equipe sabe quais alterações no fluxo exigem uma nova avaliação.
A decisão correta não é enviar o máximo possível de contexto nem remover dados às cegas. É justificar cada campo em relação à tarefa, manter o controle no PHP e testar se a redução preserva uma utilidade aceitável sem ampliar desnecessariamente a exposição.