PHPアプリケーションにAI機能を組み込んでも、利用可能な情報をすべてアプリケーションの外に送る必要はありません。要約、分類、文脈に沿った回答に必要なのは、多くの場合、システムが個人やプロセスについて持つ情報の一部だけです。判断は具体的なタスクを起点とし、モデルを呼び出す画面だけでなく、実際のデータフロー全体で検証する必要があります。
PHPでのAI連携におけるデータ最小化とは、定めた目的に必要な情報だけを、その目的に必要な期間と経路で送信することです。これだけでプライバシーリスクがなくなるわけではありません。ログ、エラー、応答、権限、外部依存関係も管理する必要があります。
コードを変更する前にデータの流れを追う
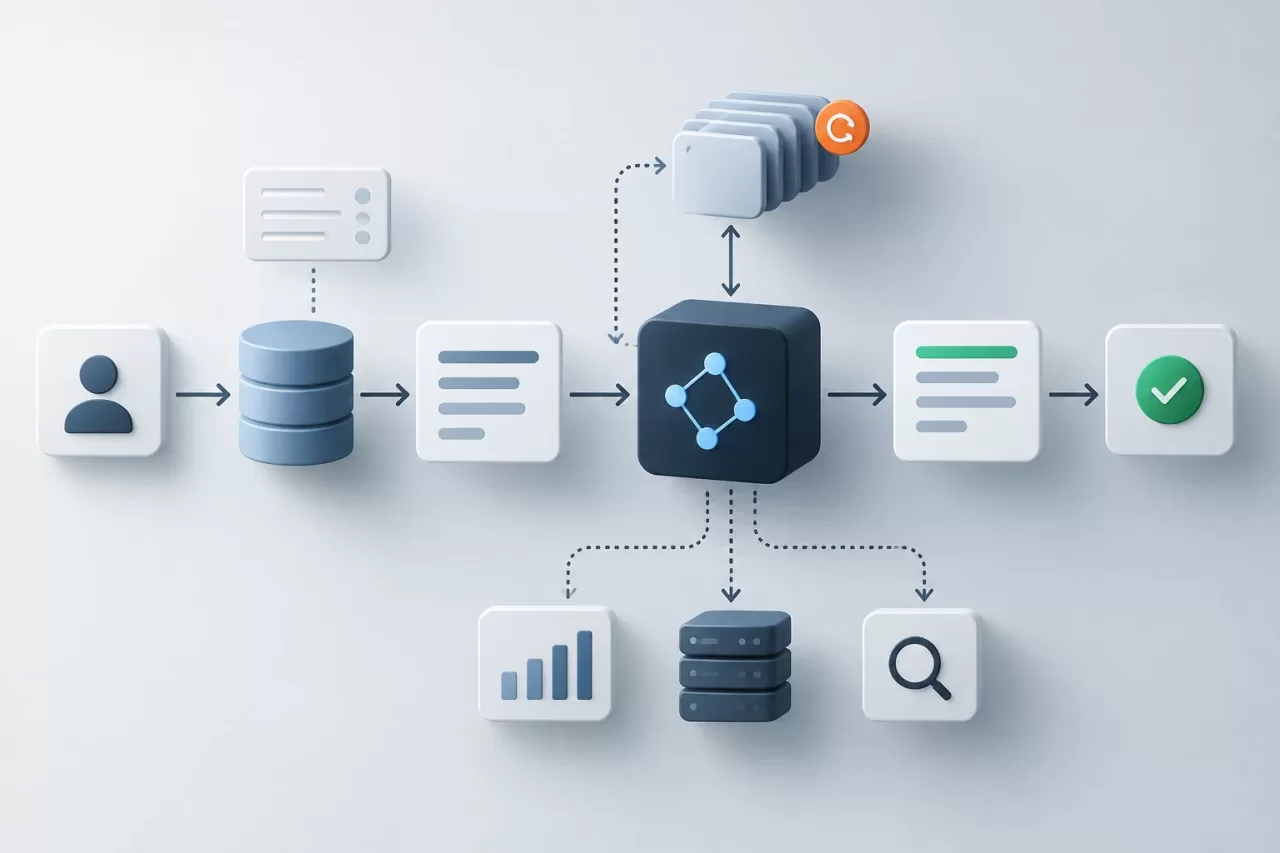
関数にどのデータが入力され、その後どう扱われるかを記録します。一般的な流れには、ユーザー入力、データベースからのコンテキスト読み込み、メッセージの準備、AIプロバイダーまたはサービスへのリクエスト、応答、内部ログが含まれます。キュー、再試行、オブザーバビリティ、サポートツールが内容を複製していないかも確認してください。
各段階について、担当者、送信先、目的、保存期間を特定します。PHPでは、リクエストを組み立てるコードだけでなく、例外を記録する箇所や結果を永続化する箇所も探します。HTTP呼び出しだけを確認しても、トレース、デバッグ、非同期タスクに残る複製を見落とす可能性があります。
- どの項目を取得し、そのうち実際にリクエストへ含めるのはどれですか?
- リクエストには過去の会話のコンテキストや添付データが含まれますか?
- 接続失敗、タイムアウト、無効な応答が発生した場合、何が記録されますか?
- 必要な結果だけを保存すればよい場合に、応答全体を保存していませんか?
ユースケースごとに許可リストを定める
取得しやすさではなく、タスクに必要かどうかに基づいて項目を分類します。実用的な分類では、必須データ、特定のケースでのみ役立つデータ、送信すべきでないデータを分けます。たとえば、メッセージを分類する機能には本文と限定されたカテゴリ一覧が必要でも、投稿者の氏名、メールアドレス、住所、全履歴までは不要かもしれません。
この判断を機能ごとの許可リストに反映します。エンティティ全体をシリアライズしたり、ドメインオブジェクトをそのままAIレイヤーに渡したりするのは避けてください。そうしたオブジェクトには、現在機密情報が含まれていることも、今後追加されることもあります。承認済みの値だけを含む明示的な転送オブジェクトを作成し、リクエストを組み立てる前に構造を検証します。
$input = [
    'message' => $ticket->publicMessage(),
    'allowed_categories' => $categoryNames,
];

$payload = $validator->validate($input);
検証では、サイズと形式の上限を適用するとともに、許可リスト外の項目が含まれていないことも確認します。アプリケーション内で情報を読み取る権限と、その情報をリクエストに含める判断は分けてください。PHPのプロセスがデータにアクセスできるからといって、AI機能にそのデータが必要とは限りません。
識別子を減らし、仮名化だけに頼らない
タスク上レコードの区別は必要でも、実際の身元を知る必要がない場合は、直接識別子を内部参照や仮名に置き換えられることがあります。参照と個人を対応付けるテーブルはアプリケーション内に置き、送信内容には含めず、アクセスを制限してください。不可欠でない限り、身元を復元できるキーは送信しないでください。
仮名化は匿名化と同じではありません。自由記述には、氏名、役職、場所、日付、インシデントの詳細、属性の組み合わせなどから身元が明らかになる情報が含まれることがあります。他のデータと照合すれば再識別できる場合もあります。構造化された項目だけでなく、内容と文脈も確認し、必要に応じて送信前に詳細を伏せるか一般化してください。
データを削除すると応答の品質が変わる場合は、識別性の低い代替手段を試してください。正確な値の代わりに範囲を使う、個人に関する説明の代わりにカテゴリを使う、またはアプリケーション側で要約を作成する方法があります。タスクで別の対応が必要な場合を除き、応答を正しいレコードに紐付けるために必要な情報はPHP側に保持してください。
モデルに不要な情報はPHP側で管理する
コンテキストの準備とビジネスロジックを分離します。PHP側で権限を適用し、関連データを解決し、項目を選び、AIの出力と送信していないデータを組み合わせられます。機能がラベルや提案を返しても、その結果が妥当かを確認し、アクションを実行するか判断する責任はアプリケーションにあります。
期待する形式、長さ、許可される値、想定外の内容の扱いなど、応答の制約を定めます。出力をユーザーに表示する場合は、表示コンテキストに応じてエスケープし、信頼できる指示として扱わないでください。レコードの変更などの操作につながる場合は、追加検証を必須とし、影響に応じて人間の確認も求めます。
障害時の対応も設計に含まれます。タイムアウト、プロバイダーエラー、空の応答、解釈できない形式が発生した場合の動作を定めてください。ケースに応じて、ユーザーに再試行を促す、手動操作を提供する、機能を使わずに処理を続けるといった方法があります。無制限の再試行は避け、リクエスト、認証情報、個人データを含む内部情報をユーザーに返さないでください。
ログを二つ目のデータコピーにしない
相関ID、処理時間、状態、エラーコードなど、運用に役立つ情報を記録し、プロンプトと応答の全文を自動保存しないようにします。問題調査のために内容を保持する必要がある場合は、目的、アクセス権、保存期間を定め、伏字処理したビューや合成データを使うテスト環境も検討してください。
例外メッセージ、監視ツール、キュー、監査ログを確認します。エラーが発生しても、デフォルトでリクエスト全体を再出力すべきではありません。同じ原則は一時的なデバッグにも当てはまります。有効化を制限し、可能な限り実データを避け、本番環境で有効なままになっていないことを確認してください。
代表的なテストで有用性と制約を確認する
フローを有効にする前に、実際の個人情報を使わず、通常の入力、境界条件、障害を代表するテストケースを作成してください。個人情報を使う正当な理由と適切な管理策がある場合は例外です。予定している項目セットと削減版で機能を比較し、タスクを達成できるか、誤った生成や分類をしないか、誤った応答が損害につながる可能性があるかを評価します。
除外項目がペイロードに含まれないこと、大きな入力が制限されること、伏字処理したデータがログに残らないこと、形式に合わない応答が拒否されるか安全に処理されることを確認する自動テストを追加します。データスキーマ、プロンプト、プロバイダー、準備ロジックが変更されたときは、これらの確認を繰り返してください。
機能を有効にする前のチェックリスト
- 目的が定義され、送信する各項目に具体的な理由がある。
- ペイロードはエンティティ全体ではなく、許可リストから構築される。
- 識別子と自由記述について、再識別リスクを確認している。
- アプリケーションが権限、ビジネスルール、AIに不要なデータを保持している。
- リクエスト、応答、エラーが、管理されないままログやトレースに複製されない。
- 入力制限、出力検証、障害時の代替手段がある。
- テストで有用性と除外項目の不在の両方を確認している。
- フローのどの変更時に評価を見直す必要があるか、チームが把握している。
正しい判断は、コンテキストをできるだけ多く送ることでも、やみくもにデータを削ることでもありません。タスクに照らして各項目の必要性を説明し、PHP側で制御を維持し、不要な露出を増やさずに許容できる有用性が保たれることをテストで確認することです。