Quando uma integração falha, responder «o que nossa aplicação recebeu?» pode exigir buscas entre logs, consultas ao banco de dados e painéis do provedor. Uma caixa de entrada de webhooks em PHP oferece um registro operacional dos eventos recebidos e do percurso deles pelo sistema. Seu objetivo é reconstruir o que chegou, o que se tentou fazer e o que precisa de atenção, não substituir todos os componentes de processamento.
Projetá-la bem exige separar recebimento, validação e execução; registrar metadados úteis sem acumular dados sensíveis; e definir como repetir uma operação sem duplicar efeitos de negócio. A ferramenta deve deixar claros os limites do que sabe: registrar que um evento foi aceito não comprova que o efeito posterior foi concluído.
Quando é necessário ter uma caixa de entrada
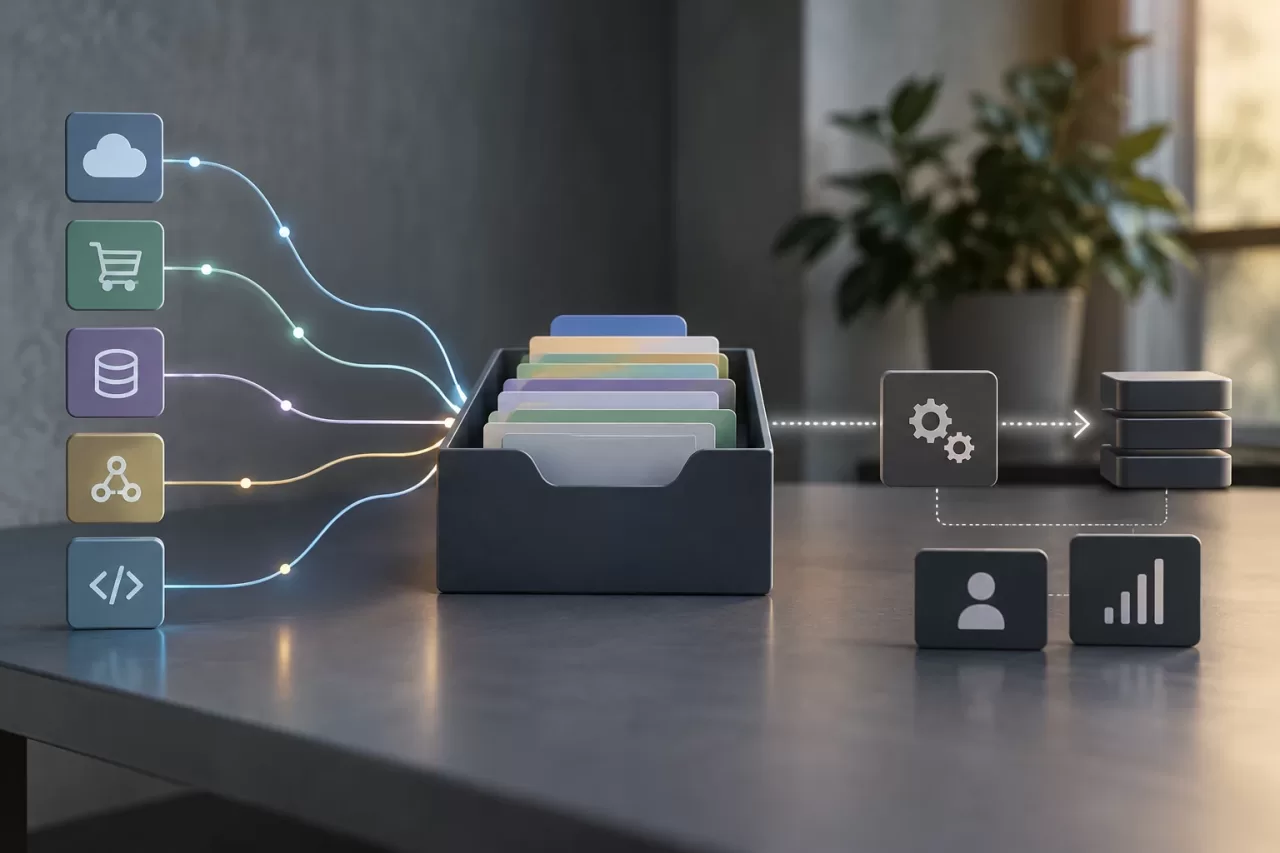
Ela pode ser útil se um sistema recebe eventos de vários provedores, se há falhas intermitentes difíceis de reproduzir ou se as equipes de suporte e engenharia precisam consultar o histórico sem acesso direto à produção. Também ajuda quando uma resposta HTTP bem-sucedida apenas confirma o recebimento, enquanto o processamento continua de forma assíncrona.
Nem sempre é necessário criar uma interface própria. Para uma integração simples, com pouco volume e erros já visíveis nas ferramentas existentes, logs estruturados e alertas são suficientes. Antes de adicionar uma caixa de entrada, verifique quais informações o provedor oferece, por quanto tempo mantém o histórico e quais ferramentas de observabilidade a equipe tem. Evite criar uma segunda fonte da verdade sem uma necessidade operacional clara.
A caixa de entrada também não é uma fila de tarefas nem um sistema de auditoria de alterações. A fila gerencia trabalho pendente, concorrência, disponibilidade e tentativas de execução. A caixa de entrada descreve o recebimento e o estado operacional dos eventos. A auditoria registra quem alterou o quê e quando no domínio. Eles podem se relacionar por meio de identificadores, mas cada um responde a perguntas diferentes.
Separar recebimento, validação e processamento
Um endpoint deve verificar os requisitos de transporte e autenticidade antes de aceitar o evento: por exemplo, validar a assinatura de acordo com o mecanismo do provedor e verificar se o corpo tem um formato aceitável. Depois, pode registrar o recebimento e encaminhar o trabalho para uma fila. Uma resposta bem-sucedida ao emissor deve ter um significado preciso, como «recebido e persistido», e não «todo o processo de negócio foi concluído».
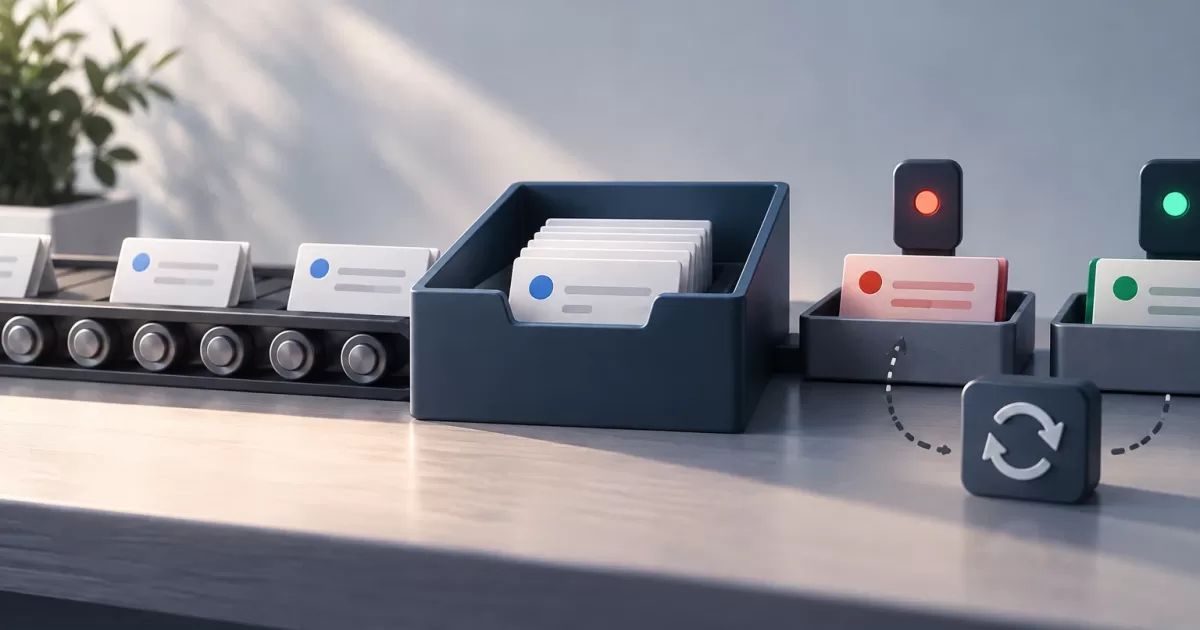
Defina estados explícitos e suas transições. Um conjunto possível é received, rejected, queued, processing, processed e failed. Adapte-o ao fluxo real: não use o mesmo estado para um evento inválido e outro que falhou por causa de uma dependência temporariamente indisponível. Registre quando o estado mudou e, se apropriado, uma categoria de erro segura para diagnóstico. Evite estados ambíguos como «concluído» se apenas uma etapa terminou.
Se o registro for salvo e um trabalho for publicado em uma fila, considere a janela de falha entre as duas operações. O padrão transactional outbox pode ajudar a gravar o evento e a intenção de publicar em uma única transação e, em seguida, despachar essa intenção. Ele não elimina todas as falhas: o consumidor ainda precisa tolerar entregas repetidas.
O que registrar para investigar o percurso
Projete um registro que permita encontrar um evento e conectar suas etapas. Dependendo do provedor e do negócio, inclua:
- Um identificador interno do registro e o identificador do evento do emissor, se houver.
- O provedor, o tipo de evento e uma referência não sensível à conta ou integração receptora.
- Datas de recebimento, validação, enfileiramento e última atualização, com uma convenção de horário consistente.
- Estado atual, número de tentativas e resultado resumido de cada execução.
- Identificadores de correlação ou de trace, além de referências ao trabalho e aos registros de aplicação relacionados.
- Uma categoria de falha útil para a operação, como erro de validação, dependência indisponível ou conflito de negócio.
Preserve o identificador de correlação do endpoint até o trabalho e os serviços chamados. Assim, uma pessoa pode partir do evento e acompanhar a execução nos logs ou traces distribuídos. Não copie grandes blocos de logs para o registro da caixa de entrada: armazene referências e consulte o sistema de observabilidade para obter detalhes temporais.
Minimizar dados sensíveis desde o projeto
Armazenar sempre o payload completo parece prático, mas pode reter dados pessoais, segredos ou informações comerciais sem necessidade. Decida, campo por campo, o que é necessário para identificar, validar ou corrigir uma falha. Muitas vezes, bastam o tipo de evento, identificadores opacos e um resumo permitido. Oculte tokens, credenciais e campos sensíveis antes de registrar erros.
Se o payload completo for indispensável para uma nova tentativa ou investigação, defina o motivo, o acesso autorizado, a criptografia, o prazo de retenção e o procedimento de exclusão. Considere armazenar o conteúdo separadamente, em um local restrito, com uma referência a partir da caixa de entrada. Não presuma que ocultar campos na interface equivale a protegê-los no banco de dados, nos backups ou nos logs.
Uma interface para decidir, não apenas consultar
A visualização operacional deve permitir filtrar por integração, tipo, estado, intervalo de tempo e identificador externo ou interno. Nos detalhes, mostre a linha do tempo, as tentativas, o erro resumido, as referências de correlação e as ações disponíveis. Indique claramente quando o dado foi recebido e quando foi processado; são momentos distintos.
Ofereça uma próxima ação: corrigir a configuração, aguardar uma dependência, encaminhar o caso à equipe responsável ou solicitar um novo processamento. Se a causa apontar para o provedor, a interface não deve apresentar uma nova tentativa local como solução garantida. Métricas e alertas também são importantes: monitore a idade dos eventos pendentes, as falhas por tipo e os eventos que ultrapassam o limite de tentativas definido.
Novas tentativas seguras e idempotência
Um botão para tentar novamente não deve executar diretamente uma operação irreversível sem controles. Antes de permitir a ação, verifique se o evento está apto, se o estado permite a operação e se não há uma execução simultânea. Registre quem solicitou a nova tentativa, quando, por quê e qual execução foi criada. As permissões devem distinguir a consulta das ações que possam afetar o negócio.
A idempotência protege contra entregas repetidas e novas tentativas: o mesmo evento não deve criar dois pagamentos, pedidos ou notificações se for processado mais de uma vez. Use uma chave estável do provedor quando ela for confiável, junto com restrições únicas ou mecanismos idempotentes na fronteira de negócio. A deduplicação na caixa de entrada, por si só, não garante que uma chamada externa não seja repetida se o processo falhar depois de executá-la.
Defina limites de tentativas, intervalos e condições para interromper as novas tentativas. Alguns erros exigem corrigir dados ou configurações antes de executar novamente; outros são transitórios. Para operações com efeitos externos, estabeleça como reconciliar um resultado incerto, por exemplo, quando a conexão é interrompida depois do envio de uma solicitação, mas antes da confirmação. Se não for possível determinar o resultado, encaminhar o caso à equipe responsável pode ser mais seguro do que tentar novamente às cegas.
Retenção, permissões e rastreabilidade de ações
Estabeleça um período de retenção compatível com as necessidades de suporte e as obrigações aplicáveis. Exclua ou anonimize registros vencidos e verifique se a política também abrange payloads armazenados separadamente e backups, de acordo com o ciclo de vida deles. Restrinja o acesso por função: consultar um evento não implica poder ver seu conteúdo sensível nem processá-lo novamente.
Registre as ações administrativas como eventos de auditoria separados do estado do webhook: autor, ação, data, motivo e resultado. Assim, é possível distinguir o que o provedor enviou daquilo que uma pessoa fez pela ferramenta. Proteja esses registros contra modificações não autorizadas e evite armazenar segredos nos motivos ou nas mensagens de erro.
Lista de verificação para uma integração existente
- Está definido o significado de uma resposta bem-sucedida do endpoint e quando a persistência é confirmada?
- Os estados representam etapas distintas e existe um fluxo para eventos inválidos e com falha?
- Cada evento pode ser correlacionado com trabalhos e logs sem duplicar informações desnecessárias?
- Os dados sensíveis foram identificados e minimizados, com acesso e retenção definidos?
- As novas tentativas contam com permissões, limites, idempotência e tratamento de resultados incertos?
- Há alertas para acúmulos, falhas persistentes e eventos que exigem intervenção?
Uma caixa de entrada útil reduz o tempo necessário para entender uma falha porque preserva o contexto e torna o percurso visível. Sua qualidade não depende de acumular campos, mas de cada dado ter um propósito, cada estado ter um significado e cada ação operacional ser segura e rastreável.