Wanneer een integratie uitvalt, kan het antwoord op de vraag ‘wat heeft onze applicatie ontvangen?’ alleen te vinden zijn door logs, databasequery's en dashboards van de provider te doorzoeken. Een webhook-inbox in PHP biedt een operationeel overzicht van ontvangen events en hun verloop binnen het systeem. Het doel is te reconstrueren wat er is binnengekomen, wat er is geprobeerd en wat aandacht nodig heeft, niet om alle verwerkingscomponenten te vervangen.
Een goed ontwerp vereist dat ontvangst, validatie en uitvoering van elkaar worden gescheiden; dat nuttige metadata wordt vastgelegd zonder gevoelige gegevens op te stapelen; en dat wordt bepaald hoe een bewerking opnieuw kan worden uitgevoerd zonder zakelijke effecten te dupliceren. De tool moet duidelijk maken waar de grenzen van de beschikbare informatie liggen: vastleggen dat een event is geaccepteerd, bewijst niet dat het daaropvolgende effect is voltooid.
Wanneer is een inbox nodig?
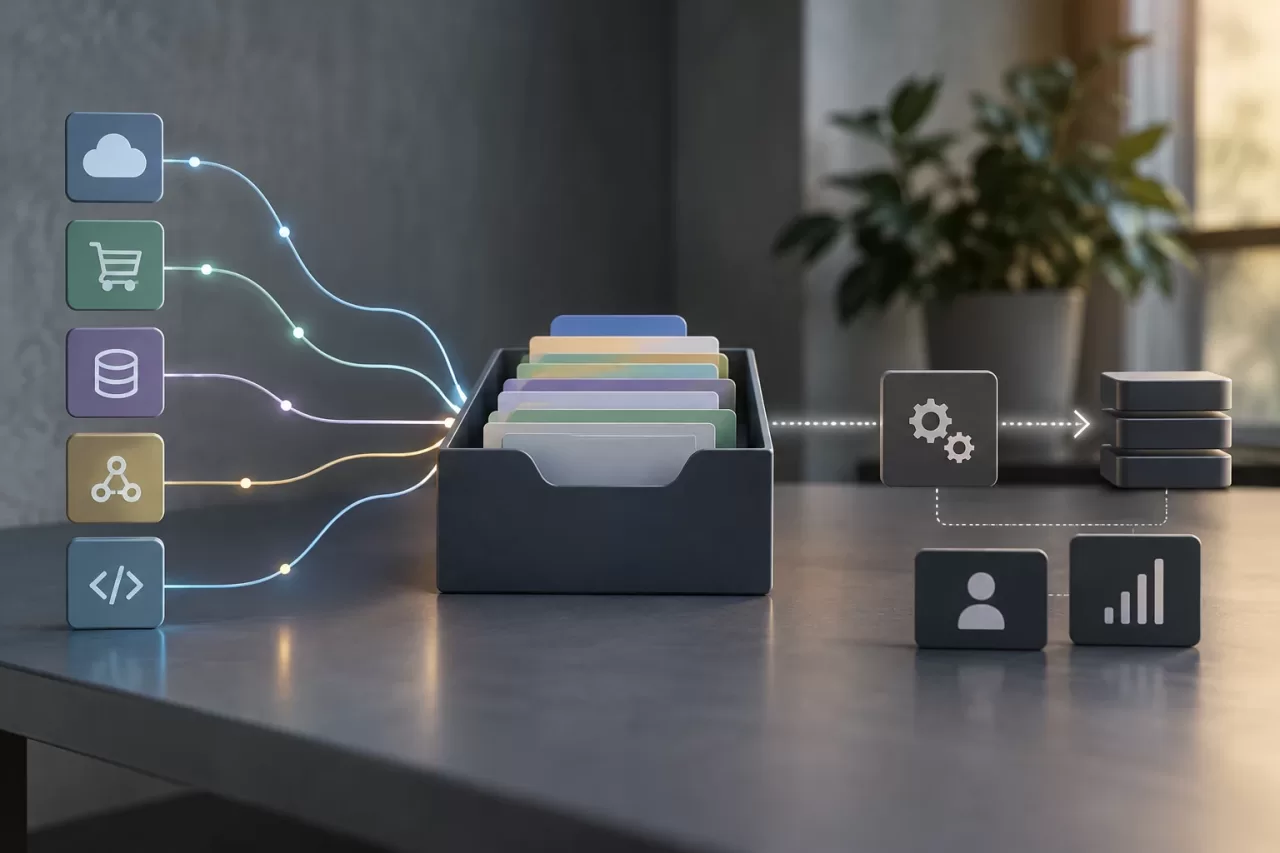
Een inbox kan nuttig zijn als een systeem events van meerdere providers ontvangt, als intermitterende fouten moeilijk te reproduceren zijn of als support en engineering de geschiedenis moeten kunnen raadplegen zonder directe toegang tot productie. Een inbox helpt ook wanneer een succesvolle HTTP-respons alleen de ontvangst bevestigt, terwijl de verwerking asynchroon doorgaat.
Het is niet altijd nodig om een eigen interface te bouwen. Voor een eenvoudige integratie met weinig volume en fouten die al zichtbaar zijn in bestaande tools, volstaan gestructureerde logs en alerts. Controleer voordat je een inbox toevoegt welke informatie de provider biedt, hoelang de geschiedenis beschikbaar blijft en welke observability-tools het team gebruikt. Voorkom dat je zonder duidelijke operationele noodzaak een tweede bron van waarheid creëert.
De inbox is evenmin een job queue of een systeem voor wijzigingsauditing. De queue beheert openstaand werk, concurrency, beschikbaarheid en uitvoeringspogingen. De inbox beschrijft de ontvangst en operationele status van events. De auditlog registreert wie wat en wanneer in het domein heeft gewijzigd. Deze onderdelen kunnen via identifiers aan elkaar worden gekoppeld, maar beantwoorden verschillende vragen.
Ontvangst, validatie en verwerking scheiden
Een endpoint moet de vereisten voor transport en authenticiteit controleren voordat het een event accepteert: valideer bijvoorbeeld de handtekening volgens het mechanisme van de provider en controleer of de body een toegestaan formaat heeft. Vervolgens kan het endpoint de ontvangst registreren en het werk naar een queue doorsturen. Een succesvolle respons aan de afzender moet een precieze betekenis hebben, zoals ‘ontvangen en duurzaam opgeslagen’, en niet ‘het volledige bedrijfsproces is afgerond’.
Definieer expliciete statussen en overgangen daartussen. Een mogelijke set is received, rejected, queued, processing, processed en failed. Pas deze aan de werkelijke flow aan: gebruik niet dezelfde status voor een ongeldig event en een event dat is mislukt door een tijdelijke afhankelijkheid. Registreer wanneer de status is gewijzigd en, indien van toepassing, een veilige foutcategorie voor diagnose. Vermijd dubbelzinnige statussen zoals ‘voltooid’ als slechts één fase is afgerond.
Als het record wordt opgeslagen en een job naar een queue wordt gepubliceerd, houd dan rekening met het faalvenster tussen beide bewerkingen. Het transactional outbox pattern kan helpen om het event en de intentie om het te publiceren binnen één transactie op te slaan, waarna die publicatie-intentie vervolgens wordt verzonden. Het voorkomt niet alle fouten: de consumer moet nog steeds herhaalde leveringen kunnen verwerken.
Wat je vastlegt om het verloop te onderzoeken
Ontwerp een record waarmee je een event kunt vinden en de verschillende stappen aan elkaar kunt koppelen. Neem, afhankelijk van de provider en het bedrijf, het volgende op:
- Een interne identifier van het record en, indien beschikbaar, de event-ID van de afzender.
- De provider, het eventtype en een niet-gevoelige verwijzing naar het ontvangende account of de integratie.
- De tijdstippen van ontvangst, validatie, plaatsing in de queue en laatste update, met een consistente tijdzoneconventie.
- De huidige status, het aantal pogingen en een beknopt resultaat van elke uitvoering.
- Correlatie- of trace-ID's, plus verwijzingen naar de job en gerelateerde applicatierecords.
- Een operationeel bruikbare foutcategorie, zoals validatiefout, afhankelijkheid niet beschikbaar of zakelijk conflict.
Behoud de correlatie-ID vanaf het endpoint tot en met de job en de aangeroepen services. Zo kan iemand bij het event beginnen en de uitvoering volgen in logs of distributed traces. Kopieer geen grote stukken logs naar het inboxrecord: sla verwijzingen op en raadpleeg het observability-systeem voor de details van het verloop.
Gevoelige gegevens vanaf het ontwerp minimaliseren
De volledige payload altijd opslaan lijkt handig, maar kan onnodig persoonsgegevens, geheimen of commerciële informatie bewaren. Bepaal per veld wat nodig is om een fout te identificeren, te valideren of te herstellen. Vaak volstaan het eventtype, ondoorzichtige identifiers en een toegestane samenvatting. Redigeer tokens, inloggegevens en gevoelige velden voordat je fouten registreert.
Als de volledige payload noodzakelijk is voor een retry of onderzoek, leg dan de reden, geautoriseerde toegang, versleuteling, bewaartermijn en verwijderprocedure vast. Overweeg de inhoud op te slaan in afzonderlijke, beperkte opslag, met een verwijzing vanuit de inbox. Ga er niet van uit dat velden verbergen in de interface ze ook beschermt in de database, back-ups of logs.
Een interface om beslissingen te nemen, niet alleen om te raadplegen
De operationele weergave moet filteren op integratie, type, status, tijdsinterval en externe of interne identifier mogelijk maken. Toon in de detailweergave de tijdlijn, pogingen, beknopte foutmelding, correlatiereferenties en beschikbare acties. Geef duidelijk aan wanneer de gegevens zijn ontvangen en wanneer ze zijn verwerkt; dat zijn verschillende momenten.
Bied een actiegerichte vervolgstap: configuratie corrigeren, wachten tot een afhankelijkheid beschikbaar is, escaleren naar het verantwoordelijke team of een nieuwe verwerking aanvragen. Als de oorzaak bij de provider lijkt te liggen, mag de interface een lokale retry niet presenteren als een gegarandeerde oplossing. Ook metrics en alerts zijn belangrijk: houd de ouderdom van openstaande events, fouten per type en events die de ingestelde drempel voor het aantal pogingen overschrijden in de gaten.
Veilige retries en idempotentie
Een retryknop mag niet zonder controles rechtstreeks een onomkeerbare bewerking uitvoeren. Controleer voordat je dit toestaat of het event in aanmerking komt, de status de actie toestaat en er geen gelijktijdige uitvoering plaatsvindt. Registreer wie de retry heeft aangevraagd, wanneer en waarom, en welke uitvoering is aangemaakt. Maak onderscheid tussen leesrechten en rechten voor acties die gevolgen kunnen hebben voor het bedrijf.
Idempotentie beschermt tegen herhaalde leveringen en retries: hetzelfde event mag niet twee betalingen, bestellingen of meldingen aanmaken als het meer dan één keer wordt verwerkt. Gebruik een stabiele provider-key als die betrouwbaar is, samen met unieke constraints of idempotente mechanismen aan de zakelijke grens. Deduplicatie in de inbox alleen garandeert niet dat een externe aanroep niet opnieuw wordt uitgevoerd als het proces na die aanroep uitvalt.
Definieer limieten voor het aantal pogingen, wachttijden en voorwaarden om retries stop te zetten. Bij sommige fouten moeten gegevens of configuratie worden gecorrigeerd voordat het event opnieuw wordt uitgevoerd; andere fouten zijn tijdelijk. Leg voor bewerkingen met externe effecten vast hoe een onzekere uitkomst wordt gereconcilieerd, bijvoorbeeld wanneer de verbinding wegvalt nadat een verzoek is verzonden maar voordat een bevestiging is ontvangen. Als de uitkomst niet kan worden vastgesteld, kan escaleren veiliger zijn dan blind opnieuw proberen.
Bewaartermijn, rechten en traceerbaarheid van acties
Stel een bewaartermijn vast die aansluit bij de ondersteuningsbehoefte en de toepasselijke verplichtingen. Verwijder verlopen records of anonimiseer ze, en controleer of het beleid ook betrekking heeft op afzonderlijk opgeslagen payloads en back-ups, in overeenstemming met hun levenscyclus. Beperk toegang op basis van rollen: een event kunnen raadplegen betekent niet automatisch dat iemand de gevoelige inhoud mag bekijken of het event opnieuw mag verwerken.
Registreer administratieve acties als afzonderlijke audit-events, los van de status van de webhook: actor, actie, tijdstip, reden en resultaat. Zo is duidelijk te onderscheiden wat de provider heeft verzonden en wat iemand via de tool heeft gedaan. Bescherm deze records tegen ongeautoriseerde wijzigingen en sla geen geheimen op in redenen of foutmeldingen.
Checklist voor een bestaande integratie
- Is gedefinieerd wat een succesvolle respons van het endpoint betekent en wanneer de opslag is bevestigd?
- Geven de statussen verschillende fasen weer en is er een route voor ongeldige en mislukte events?
- Kan elk event worden gecorreleerd met jobs en logs zonder onnodige informatie te dupliceren?
- Zijn gevoelige gegevens geïdentificeerd en geminimaliseerd, en zijn toegang en bewaartermijn vastgelegd?
- Zijn voor herverwerking rechten, limieten, idempotentie en de afhandeling van onzekere uitkomsten geregeld?
- Zijn er alerts voor opstapeling, aanhoudende fouten en events waarvoor interventie nodig is?
Een bruikbare inbox verkort de tijd die nodig is om een fout te begrijpen, doordat context behouden blijft en het verloop zichtbaar wordt. De kwaliteit ervan hangt niet af van het opstapelen van velden, maar van een duidelijk doel voor elk gegeven, een betekenis voor elke status en veilige, traceerbare operationele acties.