Lorsqu’une intégration échoue, répondre à la question « qu’a reçu notre application ? » peut nécessiter de chercher dans les journaux, les requêtes à la base de données et les tableaux de bord du fournisseur. Une boîte de réception de webhooks en PHP fournit un registre opérationnel des événements reçus et de leur parcours dans le système. Son objectif est de reconstituer ce qui est arrivé, ce qui a été tenté et ce qui nécessite une intervention, et non de remplacer tous les composants de traitement.
Pour bien la concevoir, il faut séparer la réception, la validation et l’exécution ; enregistrer des métadonnées utiles sans accumuler de données sensibles ; et définir comment répéter une opération sans dupliquer ses effets métier. L’outil doit rendre visibles les limites de ce qu’il sait : enregistrer qu’un événement a été accepté ne prouve pas que l’effet ultérieur a été réalisé.
Quand une boîte de réception est-elle nécessaire ?
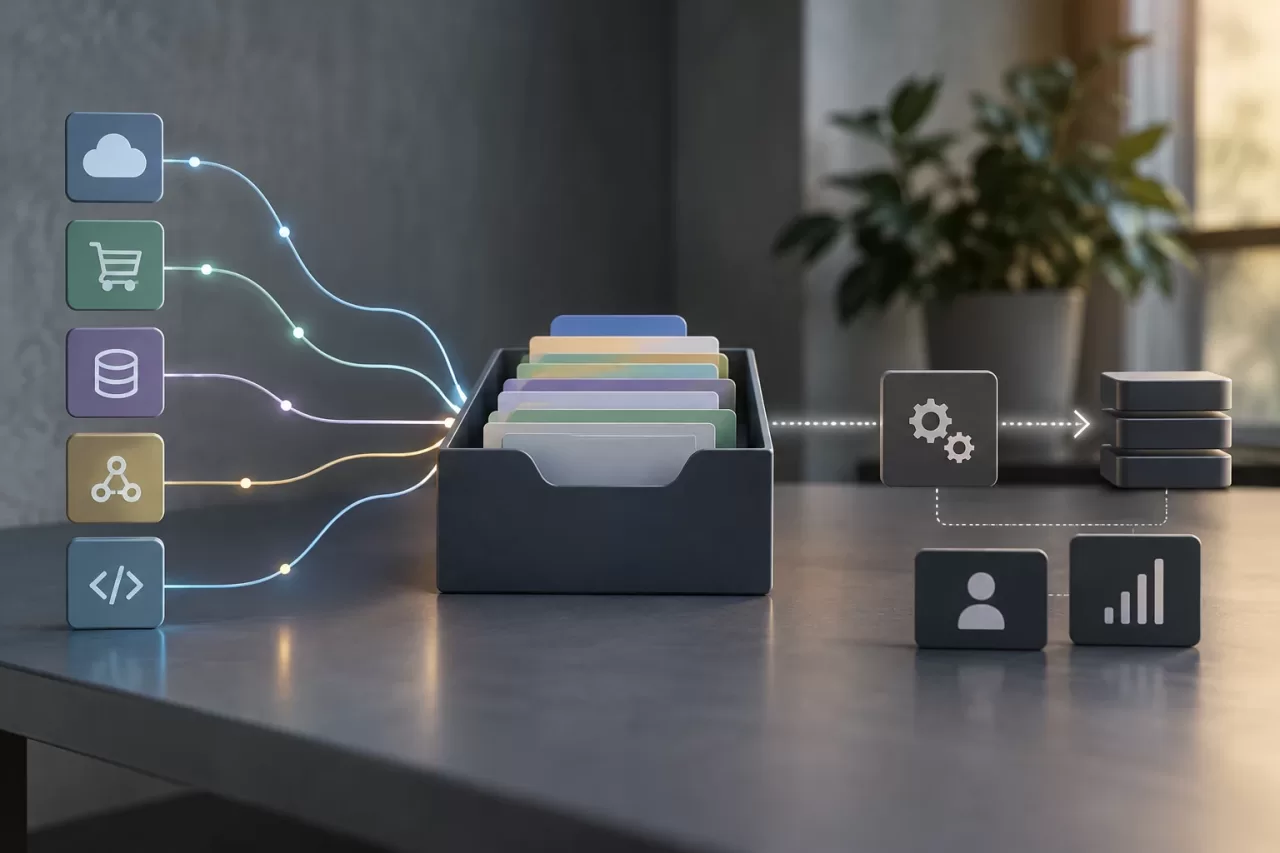
Elle peut être utile si un système reçoit des événements de plusieurs fournisseurs, si des défaillances intermittentes sont difficiles à reproduire ou si les équipes de support et d’ingénierie doivent consulter l’historique sans accès direct à la production. Elle est également utile lorsqu’une réponse HTTP correcte confirme uniquement la réception, tandis que le traitement se poursuit de manière asynchrone.
Il n’est pas toujours nécessaire de créer sa propre interface. Pour une intégration simple, à faible volume et dont les erreurs sont déjà visibles dans les outils existants, des journaux structurés et des alertes peuvent suffire. Avant d’ajouter une boîte de réception, vérifiez quelles informations le fournisseur met à disposition, combien de temps son historique est conservé et quels outils d’observabilité l’équipe utilise. Évitez de créer une deuxième source de vérité sans besoin opérationnel clairement établi.
La boîte de réception n’est pas non plus une file d’attente de tâches ni un système d’audit des modifications. La file d’attente gère le travail en attente, la concurrence, la disponibilité et les tentatives d’exécution. La boîte de réception décrit la réception et l’état opérationnel des événements. L’audit consigne qui a modifié quoi et quand dans le domaine métier. Ces éléments peuvent être reliés par des identifiants, mais chacun répond à des questions différentes.
Séparer la réception, la validation et le traitement
Un endpoint doit vérifier les exigences de transport et d’authenticité avant d’accepter l’événement : par exemple, valider la signature selon le mécanisme du fournisseur et vérifier que le corps respecte un format acceptable. Il peut ensuite consigner la réception et transmettre le travail à une file d’attente de tâches. Une réponse positive à l’émetteur doit avoir une signification précise, telle que « reçu et persisté », et non « l’ensemble du processus métier est terminé ».
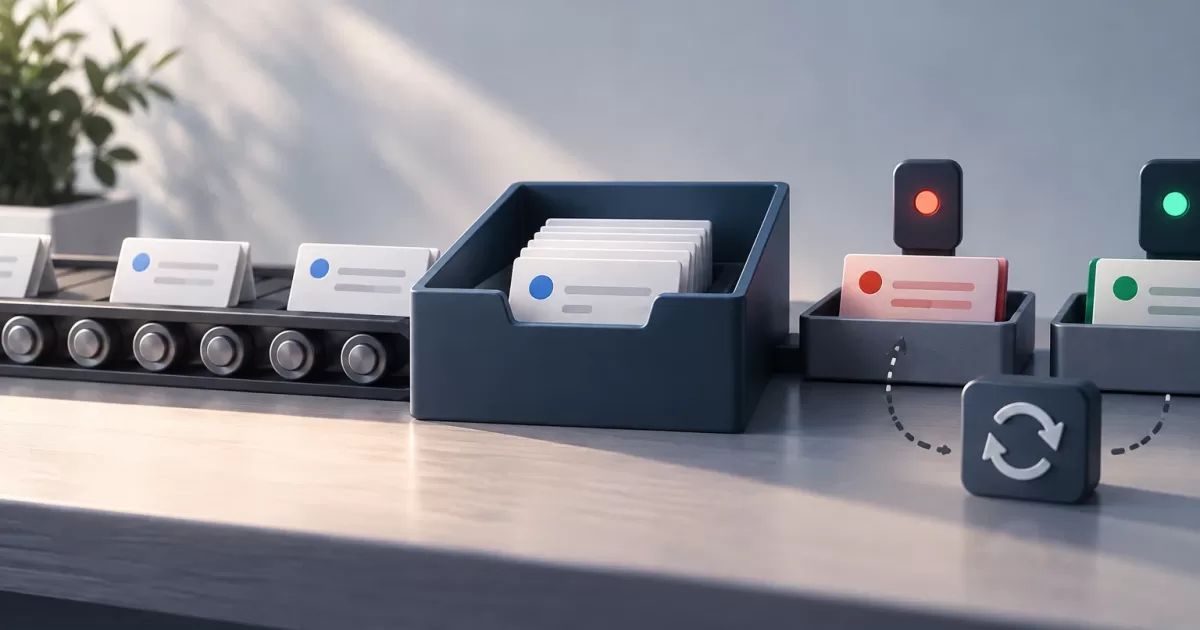
Définissez des états explicites et leurs transitions. Un ensemble possible est received, rejected, queued, processing, processed et failed. Adaptez-le au flux réel : n’utilisez pas le même état pour un événement invalide et pour un événement qui a échoué à cause d’une dépendance temporairement indisponible. Consignez le moment où l’état a changé et, le cas échéant, une catégorie d’erreur sans risque pour le diagnostic. Évitez les états ambigus comme « terminé » si seule une étape est achevée.
Si l’enregistrement est sauvegardé et qu’une tâche est publiée dans une file d’attente de tâches, tenez compte de la fenêtre de défaillance entre ces deux opérations. Le modèle transactional outbox peut aider à écrire l’événement et l’intention de publication dans une même transaction, puis à distribuer cette intention. Il n’élimine pas toutes les défaillances : le consommateur doit toujours tolérer les livraisons répétées.
Que consigner pour examiner le parcours
Concevez un registre qui permette de retrouver un événement et de relier ses différentes étapes. Selon le fournisseur et le domaine métier, incluez :
- Un identifiant interne du registre et, s’il existe, l’identifiant de l’événement fourni par l’émetteur.
- Le fournisseur, le type d’événement et une référence non sensible au compte ou à l’intégration destinataire.
- Les dates de réception, de validation, de mise en file d’attente et de dernière mise à jour, selon une convention horaire cohérente.
- L’état actuel, le nombre de tentatives et un résumé du résultat de chaque exécution.
- Les identifiants de corrélation ou de trace, ainsi que les références à la tâche et aux enregistrements d’application associés.
- Une catégorie de défaillance utile à l’exploitation, comme une erreur de validation, une dépendance indisponible ou un conflit métier.
Conservez l’identifiant de corrélation depuis l’endpoint jusqu’à la tâche et aux services appelés. Une personne peut ainsi partir de l’événement et suivre l’exécution dans les journaux ou les traces distribuées. Ne copiez pas de gros blocs de journaux dans le registre de la boîte de réception : enregistrez des références et consultez le système d’observabilité pour obtenir le détail chronologique.
Minimiser les données sensibles dès la conception
Conserver systématiquement la charge utile complète semble pratique, mais cela peut retenir inutilement des données personnelles, des secrets ou des informations commerciales. Décidez, champ par champ, de ce qui est nécessaire pour identifier, valider ou corriger une défaillance. Souvent, le type d’événement, des identifiants opaques et un résumé autorisé suffisent. Masquez les jetons, les informations d’authentification et les champs sensibles avant de consigner les erreurs.
Si la charge utile complète est indispensable pour une nouvelle tentative ou une investigation, définissez-en la raison, les accès autorisés, le chiffrement, la durée de conservation et la procédure de suppression. Envisagez de stocker le contenu dans un espace séparé et à accès restreint, auquel la boîte de réception renvoie. Ne partez pas du principe que masquer des champs dans l’interface revient à les protéger dans la base de données, les sauvegardes ou les journaux.
Une interface pour décider, pas seulement consulter
La vue opérationnelle devrait permettre de filtrer par intégration, type, état, période et identifiant externe ou interne. Dans le détail, affichez la chronologie, les tentatives, le résumé de l’erreur, les références de corrélation et les actions disponibles. Indiquez clairement quand la donnée a été reçue et quand elle a été traitée : ce sont deux moments distincts.
Proposez une suite concrète : corriger la configuration, attendre qu’une dépendance soit disponible, transmettre le problème à l’équipe responsable ou demander un nouveau traitement. Si la cause semble venir du fournisseur, l’interface ne doit pas présenter une nouvelle tentative locale comme une solution garantie. Les métriques et les alertes comptent également : surveillez l’ancienneté des événements en attente, les défaillances par type et les événements qui dépassent le seuil de tentatives défini.
Tentatives sûres et idempotence
Un bouton de nouvelle tentative ne doit pas exécuter directement une opération irréversible sans contrôles. Avant de l’autoriser, vérifiez que l’événement peut faire l’objet d’une nouvelle tentative, que son état autorise l’action et qu’aucune exécution concurrente n’est en cours. Consignez qui a demandé la nouvelle tentative, quand, pourquoi et quelle exécution a été créée. Les autorisations doivent distinguer la consultation des actions susceptibles d’avoir des effets métier.
L’idempotence protège contre les livraisons répétées et les nouvelles tentatives : le même événement ne devrait pas créer deux paiements, commandes ou notifications s’il est traité plusieurs fois. Utilisez une clé stable du fournisseur lorsqu’elle est fiable, ainsi que des contraintes d’unicité ou des mécanismes idempotents à la frontière métier. À elle seule, la déduplication dans la boîte de réception ne garantit pas qu’un appel externe ne sera pas répété si le processus échoue après son exécution.
Définissez des limites de tentatives, des intervalles entre tentatives et les conditions d’arrêt des nouvelles tentatives. Certaines erreurs nécessitent de corriger les données ou la configuration avant de relancer l’exécution ; d’autres sont transitoires. Pour les opérations ayant des effets externes, définissez comment réconcilier un résultat incertain, par exemple lorsque la connexion est interrompue après l’envoi d’une requête, mais avant la réception d’une confirmation. S’il est impossible de déterminer le résultat, transmettre le problème à une équipe peut être plus sûr que de réessayer à l’aveugle.
Conservation, autorisations et traçabilité des actions
Définissez une durée de conservation adaptée aux besoins du support et aux obligations applicables. Supprimez ou anonymisez les enregistrements arrivés à expiration et vérifiez que la politique couvre aussi les charges utiles stockées séparément et les sauvegardes, selon leur cycle de vie. Limitez les accès en fonction du rôle : consulter un événement ne signifie pas être autorisé à voir son contenu sensible ni à le traiter de nouveau.
Consignez les actions administratives dans des événements d’audit distincts de l’état du webhook : acteur, action, date, motif et résultat. Il est ainsi possible de distinguer ce que le fournisseur a envoyé de ce qu’une personne a fait depuis l’outil. Protégez ces enregistrements contre les modifications non autorisées et évitez d’inclure des secrets dans les motifs ou les messages d’erreur.
Liste de contrôle pour une intégration existante
- La signification d’une réponse positive de l’endpoint est-elle définie, et à quel moment la persistance est-elle confirmée ?
- Les états représentent-ils des étapes distinctes, et existe-t-il un parcours pour les événements invalides et en échec ?
- Chaque événement peut-il être corrélé aux tâches et aux journaux sans dupliquer des informations inutiles ?
- Les données sensibles ont-elles été identifiées et minimisées, avec des règles d’accès et de conservation définies ?
- Les nouvelles tentatives sont-elles encadrées par des autorisations, des limites, l’idempotence et une gestion des résultats incertains ?
- Des alertes signalent-elles les accumulations, les défaillances persistantes et les événements nécessitant une intervention ?
Une boîte de réception utile réduit le temps nécessaire pour comprendre une défaillance, car elle conserve le contexte et rend le parcours visible. Sa qualité ne dépend pas de l’accumulation de champs, mais du fait que chaque donnée ait un objectif, que chaque état ait une signification et que chaque action opérationnelle soit sûre et traçable.