Quando o frontend e o backend PHP são desenvolvidos ou implantados separadamente, cada equipe pode publicar mudanças no próprio ritmo. Essa autonomia ajuda a organizar o trabalho, mas também cria um ponto de atrito: uma interface pode esperar um campo, formato ou estado que a API já não fornece. O problema não se resolve fazendo com que as duas equipes mudem sempre ao mesmo tempo; resolve-se com um contrato explícito, responsabilidades delimitadas e testes que verifiquem como a integração é realmente usada.
Um contrato entre frontend e backend PHP descreve os dados e comportamentos que uma parte oferece e a outra consome. Não é apenas uma lista de rotas: abrange métodos, parâmetros, esquemas de resposta, erros, permissões e regras de compatibilidade. O objetivo é permitir que cada lado evolua sem depender de detalhes internos do outro.
Por que versões independentes geram atrito
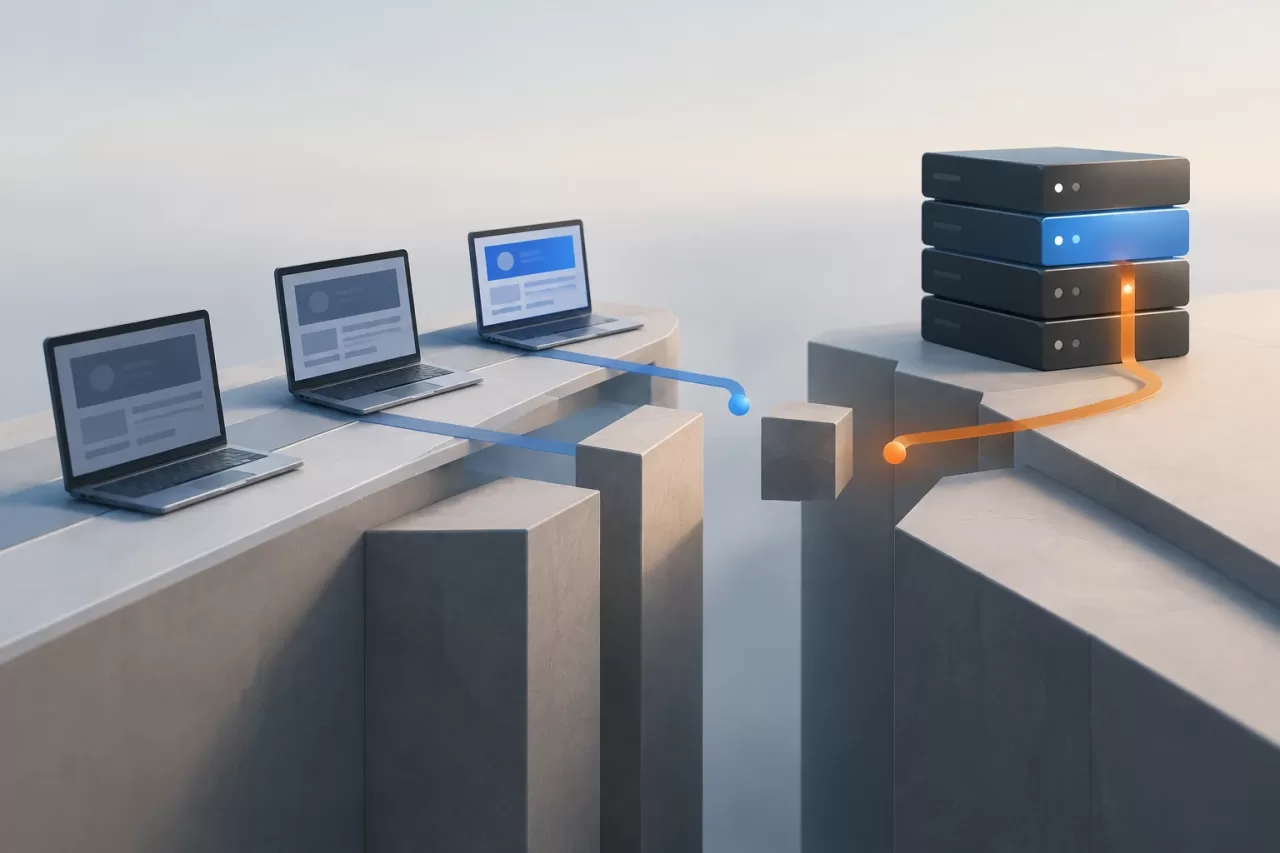
A interface e o servidor podem ter ciclos de publicação diferentes, e talvez nem todos os usuários recebam a nova versão ao mesmo tempo. Um frontend armazenado em cache pode continuar enviando uma requisição antiga depois que o backend for atualizado. Também pode acontecer o contrário: a API incorpora um recurso que a interface ainda não conhece.
As incompatibilidades costumam surgir em mudanças aparentemente pequenas: renomear uma propriedade, converter um número em texto, mudar um campo de opcional para obrigatório, alterar o formato de uma data ou retornar um erro com outra estrutura. Uma modificação pode ser válida para o código do servidor e, ainda assim, quebrar consumidores existentes.
Convém distinguir a implementação do contrato. O backend pode mudar o banco de dados ou reorganizar serviços internos sem afetar a API, desde que preserve o comportamento publicado. Da mesma forma, o frontend pode refazer seus componentes sem que isso exija a alteração das regras de negócio.
O que cabe à interface, à API e ao domínio
A interface deve cuidar da experiência de uso: apresentar informações, orientar o usuário, responder imediatamente a erros de formato e controlar estados visuais como carregamento, sucesso ou ausência de resultados. Essas verificações melhoram a interação, mas não são uma barreira de segurança: as requisições podem ser modificadas ou enviadas sem o uso da interface oficial.
A API faz a tradução entre o protocolo externo e a aplicação. Valida o formato da requisição, autentica ou autoriza quando necessário, converte dados e comunica respostas previsíveis. Deve manter uma representação estável mesmo que as classes internas ou o esquema de persistência mudem.
O domínio contém as regras que determinam quais operações são válidas para o negócio: por exemplo, se uma transição de estado é permitida ou se uma operação exige uma condição prévia. Essas regras não devem existir apenas em JavaScript nem ser repetidas de forma independente em diferentes controladores. O backend deve aplicá-las porque é a autoridade que aceita ou rejeita a operação.
Uma regra pode ter uma verificação preliminar no frontend para orientar o usuário, mas a decisão final deve ser verificada novamente no servidor. A verificação visual não substitui a validação nem a autorização do backend.
Definir entradas, saídas, erros e estados
Para cada operação, documentem pelo menos o método e a rota, os parâmetros, os campos obrigatórios e opcionais, os tipos, os formatos, as restrições relevantes e o formato da resposta. Esclareçam também o que significa um campo estar ausente, ser nulo ou conter uma lista vazia: esses estados nem sempre são intercambiáveis.
A resposta deve expressar um resultado compreensível para o consumidor, sem revelar detalhes de implementação. Definam códigos HTTP e uma estrutura de erro consistente, com um código ou categoria estável, uma mensagem adequada para a interface e, se necessário, erros associados a campos. Não exponham rastreamentos de pilha, consultas SQL nem informações sensíveis. O frontend pode traduzir códigos conhecidos em mensagens localizadas, em vez de depender de textos internos que podem mudar.
Descrevam também os estados que afetam o fluxo: recurso inexistente, acesso negado, conflito com o estado atual, falha de validação ou limitação de requisições, quando aplicáveis. Para dados paginados, definam como são representados os resultados, os limites e a continuação. Para datas, especifiquem o formato e o fuso horário; para valores monetários, a moeda e a unidade. Quanto menos cada equipe depender de inferências, menor será a possibilidade de divergência.
Validar em ambas as camadas sem duplicar o domínio
Há validações que convém repetir porque atendem a objetivos diferentes. A interface pode verificar se um campo obrigatório está vazio antes de enviar o formulário; a API deve verificá-lo novamente para aceitar apenas requisições válidas. A primeira reduz o atrito, a segunda protege a integridade do sistema.
Não é necessário replicar no frontend toda a lógica do domínio. Se uma regra for complexa, mudar com frequência ou depender de dados do servidor, mantenham sua autoridade no backend e retornem um erro que permita responder com clareza. Se a interface precisar antecipar o resultado, criem uma operação de consulta ou pré-validação, sabendo que o estado pode mudar antes da operação definitiva. A mutação deve verificar as condições novamente.
A validação de entrada também não substitui a autorização, os controles de acesso nem as medidas contra abuso. Cada solicitação deve ser avaliada no servidor de acordo com o usuário e o recurso afetados. Em PHP, é útil manter limites claros entre a validação de transporte, a aplicação das regras e a persistência, sem presumir que um dado é confiável por ter sido enviado por uma interface própria.
Introduzir mudanças compatíveis e coordenar as incompatíveis
Uma mudança costuma ser compatível se os consumidores existentes puderem continuar trabalhando sem modificar o código. Adicionar um campo opcional pode ser compatível, desde que os clientes tolerem campos desconhecidos e que o novo campo não altere o significado dos existentes. Remover ou renomear propriedades, mudar tipos ou tornar obrigatório um dado usado por clientes antigos costuma ser incompatível.
Antes de modificar o contrato, identifiquem consumidores, versões implantadas, caches e processos em segundo plano que chamam a API. Para uma evolução compatível, o servidor pode incorporar o novo comportamento enquanto mantém temporariamente o anterior. O frontend pode começar a usar o novo recurso e, quando for confirmado que já não há consumidores antigos, retirar o anterior mediante uma decisão explícita.
Se a mudança não puder ser compatibilizada, considerem uma nova versão ou uma transição coordenada, com data, responsáveis e critérios de remoção. Uma versão só agrega valor se permitir gerenciar consumidores diferentes; versionar cada pequeno ajuste pode gerar mais custo do que proteção. Implantar código também não equivale necessariamente a ativar uma funcionalidade: vocês podem implantá-la e mantê-la desativada até concluir os testes ou habilitá-la gradualmente. Essa ativação controlada não deve ser confundida com divulgar informações aos usuários.
Testar o contrato com cenários de uso real
Os testes da API verificam se o backend aceita entradas válidas, rejeita as inválidas e retorna os esquemas e estados acordados. Os testes do frontend verificam se ele interpreta essas respostas e apresenta os estados adequadamente. Os testes de integração exercitam as duas partes juntas nos fluxos importantes: criar, consultar, atualizar ou tratar erros, conforme o produto.
Um teste de contrato pode definir expectativas específicas de um consumidor sem testar toda a implementação. Para ser útil, deve ser executado em um processo que detecte divergências antes da publicação e cobrir casos como campo opcional ausente, erro de validação e resposta de acesso negado, quando aplicáveis. Contratos descritivos, como uma especificação de API, facilitam a revisão e a geração de tipos, mas não garantem, por si só, que a implementação os respeite: são necessários testes ou verificações no fluxo de integração.
Escolham cenários com base nas operações e nos riscos reais, não apenas na lista de rotas. Um endpoint pode retornar o tipo correto e, ainda assim, comportar-se mal diante de uma transição de estado ou de um usuário sem permissões. Combinem testes automatizados com revisão das mudanças e observabilidade: erros de cliente, respostas inesperadas e diferenças entre versões ajudam a localizar problemas após a implantação.
Lista de verificação antes de publicar
- Está claro quem consome a operação e quais versões ainda podem estar ativas?
- Os campos, tipos, opcionalidade, formatos, erros e estados relevantes foram documentados?
- As regras de negócio e a autorização são aplicadas no backend, mesmo que haja recursos equivalentes na interface?
- A mudança preserva os consumidores existentes ou exige uma transição e uma estratégia de remoção?
- Há testes do contrato e do fluxo integrado, incluindo os erros importantes?
- É possível detectar a incompatibilidade com logs e métricas sem expor dados sensíveis?
- Existe uma forma segura de desativar ou reverter a mudança se ela falhar?
Um contrato útil não congela a arquitetura: limita as surpresas na fronteira entre sistemas. Com responsabilidades claras, mudanças compatíveis por padrão e testes focados no comportamento observável, as equipes podem implantar separadamente sem transformar cada ajuste em uma coordenação manual de emergência.