Gdy frontend i backend PHP są rozwijane lub wdrażane niezależnie, każdy zespół może publikować zmiany we własnym tempie. Taka autonomia ułatwia organizację pracy, ale tworzy też punkt tarcia: interfejs może oczekiwać pola, formatu lub stanu, którego API już nie zwraca. Rozwiązaniem nie jest zmuszanie obu zespołów do jednoczesnego wprowadzania zmian, lecz jawny kontrakt, jasno określone odpowiedzialności i testy sprawdzające rzeczywisty sposób korzystania z integracji.
Kontrakt między frontendem a backendem PHP opisuje dane i zachowania udostępniane przez jedną stronę i wykorzystywane przez drugą. To nie tylko lista endpointów: obejmuje metody, parametry, schematy odpowiedzi, błędy, uprawnienia i zasady zgodności. Celem jest umożliwienie każdej ze stron rozwoju bez uzależnienia od wewnętrznych szczegółów drugiej.
Dlaczego niezależne wersjonowanie powoduje tarcia
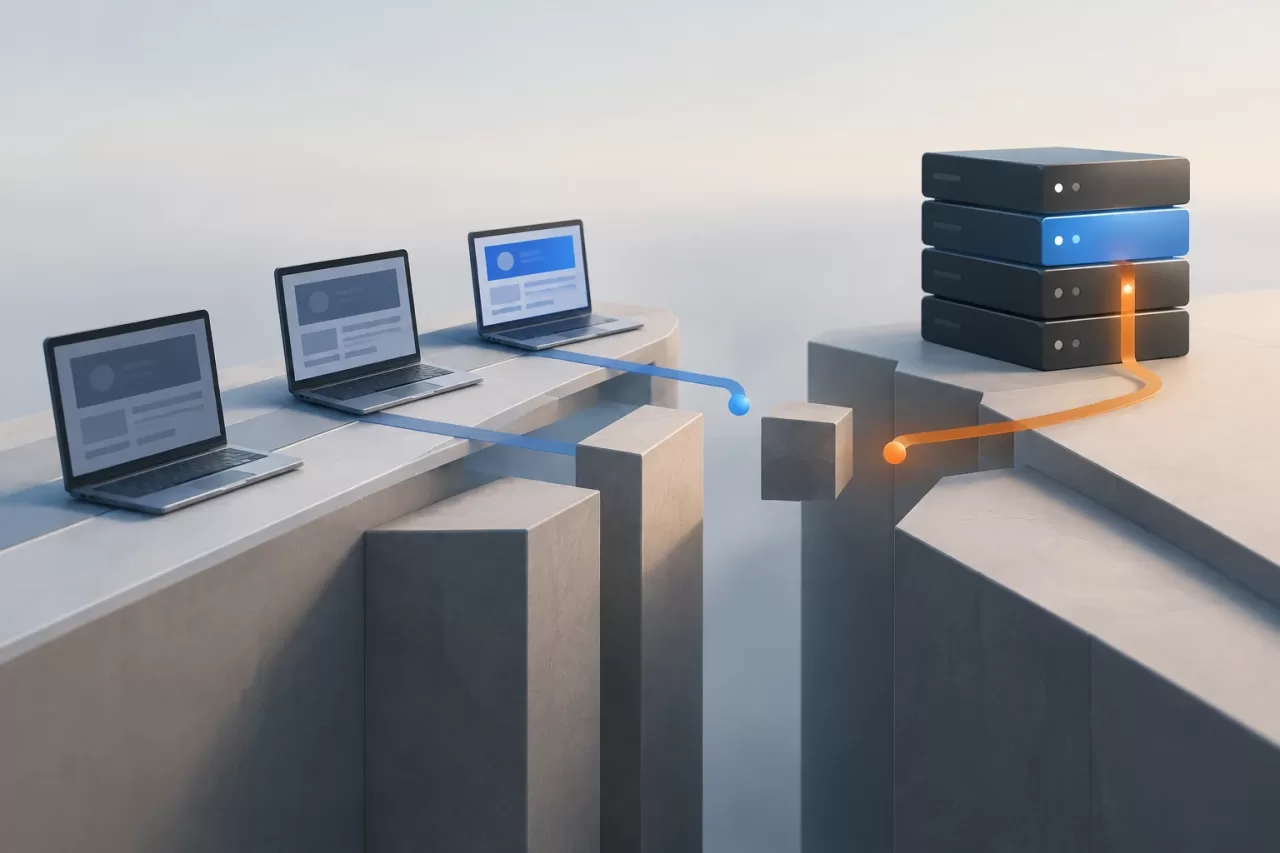
Interfejs i serwer mogą mieć różne cykle publikacji, a nowa wersja nie musi od razu trafiać do wszystkich użytkowników. Frontend przechowywany w cache może nadal wysyłać stare żądanie po aktualizacji backendu. Może też być odwrotnie: API udostępnia nową funkcję, której interfejs jeszcze nie zna.
Niezgodności często wynikają z pozornie drobnych zmian: zmiany nazwy właściwości, zamiany liczby na tekst, zmiany pola opcjonalnego w wymagane, zmiany formatu daty lub zwracania błędów w innej strukturze. Zmiana może być poprawna z punktu widzenia kodu serwera, a mimo to zepsuć działanie istniejących klientów.
Warto odróżniać implementację od kontraktu. Backend może zmienić bazę danych lub przebudować wewnętrzne usługi bez wpływu na API, o ile zachowa opublikowane zachowanie. Podobnie frontend może przebudować komponenty bez konieczności modyfikowania reguł biznesowych.
Zakres odpowiedzialności interfejsu, API i domeny
Interfejs odpowiada za obsługę użytkownika: prezentowanie informacji, prowadzenie użytkownika, natychmiastowe informowanie o błędach formatu oraz obsługę stanów wizualnych, takich jak ładowanie, powodzenie czy brak wyników. Te kontrole poprawiają interakcję, ale nie stanowią bariery bezpieczeństwa: żądania można modyfikować lub wysyłać bez korzystania z oficjalnego interfejsu.
API pośredniczy między zewnętrznym protokołem a aplikacją. Waliduje strukturę żądania, uwierzytelnia lub autoryzuje, gdy jest to wymagane, konwertuje dane i zwraca przewidywalne odpowiedzi. Powinno utrzymywać stabilną reprezentację, nawet gdy zmieniają się klasy wewnętrzne lub schemat trwałego przechowywania danych.
Domena zawiera reguły określające, jakie operacje są prawidłowe z punktu widzenia biznesu: na przykład, czy przejście do danego stanu jest dozwolone albo czy operacja wymaga spełnienia warunku wstępnego. Reguły te nie powinny istnieć wyłącznie w JavaScript ani być niezależnie powielane w różnych kontrolerach. Backend musi ich przestrzegać, ponieważ to on rozstrzyga, czy operacja zostanie zaakceptowana, czy odrzucona.
Interfejs może wstępnie sprawdzić regułę, aby pomóc użytkownikowi, ale ostateczna decyzja musi zostać ponownie zweryfikowana na serwerze. Kontrola wizualna nie zastępuje walidacji ani autoryzacji po stronie backendu.
Definiowanie danych wejściowych i wyjściowych, błędów oraz stanów
Dla każdej operacji udokumentujcie co najmniej metodę i ścieżkę, parametry, pola wymagane i opcjonalne, typy, formaty, istotne ograniczenia oraz strukturę odpowiedzi. Określcie też, co oznacza brak pola, wartość null lub pusta lista: nie zawsze są to równoważne stany.
Odpowiedź powinna przekazywać zrozumiały dla klienta wynik, a nie ujawniać szczegóły implementacji. Uzgodnijcie kody HTTP i spójną strukturę błędów ze stabilnym kodem lub kategorią, komunikatem odpowiednim dla interfejsu oraz, w razie potrzeby, błędami powiązanymi z konkretnymi polami. Nie ujawniajcie śladów stosu, zapytań SQL ani informacji wrażliwych. Frontend może mapować znane kody na zlokalizowane komunikaty zamiast polegać na wewnętrznych tekstach, które mogą się zmieniać.
Opiszcie również stany wpływające na przebieg działania: nieistniejący zasób, odmowę dostępu, konflikt z bieżącym stanem, nieudaną walidację lub ograniczenie liczby żądań, jeśli mają zastosowanie. W przypadku danych stronicowanych określcie sposób reprezentacji wyników, limitów i kontynuacji. Dla dat podajcie format i strefę czasową, a dla kwot — walutę i jednostkę. Im mniej każdy zespół musi się domyślać, tym mniejsze ryzyko rozbieżności.
Walidacja w obu warstwach bez powielania logiki domenowej
Niektóre walidacje warto powtarzać, ponieważ służą różnym celom. Interfejs może sprawdzić przed wysłaniem formularza, czy wymagane pole nie jest puste; API musi sprawdzić to ponownie, aby przyjmować wyłącznie prawidłowe żądania. Pierwsza kontrola ogranicza utrudnienia, druga chroni integralność systemu.
Nie trzeba odtwarzać w frontendzie całej logiki domenowej. Jeśli reguła jest złożona, często się zmienia lub zależy od danych serwera, jej źródłem prawdy powinien pozostać backend, który zwraca błąd umożliwiający jasną reakcję. Jeśli interfejs ma przewidzieć wynik, zaprojektujcie operację sprawdzającą lub wstępną walidację, pamiętając, że stan może się zmienić przed wykonaniem właściwej operacji. Operacja modyfikująca dane musi ponownie zweryfikować warunki.
Walidacja danych wejściowych nie zastępuje autoryzacji, kontroli dostępu ani zabezpieczeń przed nadużyciami. Każde żądanie należy oceniać na serwerze w kontekście użytkownika i zasobu, którego dotyczy. W PHP warto wyraźnie oddzielić walidację danych transportowych, stosowanie reguł i trwałe zapisywanie danych, nie zakładając, że dane są zaufane tylko dlatego, że przesłał je własny interfejs.
Wprowadzanie zgodnych zmian i koordynowanie zmian niezgodnych
Zmiana jest zwykle zgodna, jeśli dotychczasowi klienci mogą nadal działać bez modyfikowania kodu. Dodanie pola opcjonalnego może być zgodne, o ile klienci tolerują nieznane pola, a nowe pole nie zmienia znaczenia istniejących. Usunięcie lub zmiana nazwy właściwości, zmiana typu albo uczynienie wymaganym pola używanego przez starszych klientów zwykle powoduje niezgodność.
Przed zmianą kontraktu zidentyfikujcie klientów, wdrożone wersje, cache oraz procesy działające w tle i wywołujące API. Przy zgodnej ewolucji serwer może wprowadzić nowe zachowanie, tymczasowo zachowując poprzednie. Frontend może zacząć korzystać z nowej funkcji, a po potwierdzeniu, że nie ma już starszych klientów, można wycofać poprzednią — na podstawie jawnej decyzji.
Jeśli zmiany nie da się wprowadzić w sposób zgodny, rozważcie nową wersję albo skoordynowane przejście z określoną datą, osobami odpowiedzialnymi i kryteriami wycofania. Wersjonowanie ma sens tylko wtedy, gdy pozwala obsługiwać różne grupy klientów; wersjonowanie każdej drobnej poprawki może generować większe koszty niż korzyści ochronne. Wdrożenie kodu nie musi też oznaczać aktywacji funkcji: można ją wdrożyć, ale pozostawić wyłączoną do zakończenia testów lub włączać stopniowo. Takiej kontrolowanej aktywacji nie należy mylić z ujawnianiem informacji użytkownikom.
Testowanie kontraktu w scenariuszach rzeczywistego użycia
Testy API sprawdzają, czy backend akceptuje prawidłowe dane wejściowe, odrzuca nieprawidłowe oraz zwraca uzgodnione schematy i stany. Testy frontendu weryfikują, czy poprawnie interpretuje te odpowiedzi i prezentuje odpowiednie stany. Testy integracyjne uruchamiają obie części razem w istotnych przepływach, takich jak tworzenie, odczyt, aktualizacja lub obsługa błędów — zależnie od produktu.
Test kontraktowy może określać konkretne oczekiwania klienta bez testowania całej implementacji. Aby był użyteczny, musi być uruchamiany w procesie wykrywającym rozbieżności przed publikacją i obejmować odpowiednie przypadki, takie jak brak pola opcjonalnego, błąd walidacji czy odpowiedź o odmowie uprawnień. Opisowe kontrakty, na przykład specyfikacja API, ułatwiają przegląd i generowanie typów, ale same w sobie nie gwarantują, że implementacja będzie ich przestrzegać: potrzebne są testy lub weryfikacje w przepływie integracyjnym.
Wybierajcie scenariusze na podstawie rzeczywistych operacji i zagrożeń, a nie tylko listy endpointów. Endpoint może zwracać prawidłowy typ, a mimo to działać niepoprawnie przy zmianie stanu lub w przypadku użytkownika bez uprawnień. Łączcie testy automatyczne z przeglądem zmian i obserwowalnością: błędy po stronie klienta, nieoczekiwane odpowiedzi i różnice między wersjami pomagają lokalizować problemy po wdrożeniu.
Lista kontrolna przed publikacją
- Czy wiadomo, kto korzysta z operacji i które wersje mogą być nadal aktywne?
- Czy udokumentowano pola, typy, opcjonalność, formaty, błędy i istotne stany?
- Czy reguły biznesowe i autoryzacja są egzekwowane w backendzie, nawet jeśli interfejs oferuje podobne ułatwienia?
- Czy zmiana zachowuje zgodność z istniejącymi klientami, czy wymaga przejścia i strategii wycofania?
- Czy istnieją testy kontraktu i zintegrowanego przepływu, w tym istotnych błędów?
- Czy można wykryć niezgodność za pomocą logów i metryk bez ujawniania danych wrażliwych?
- Czy istnieje bezpieczny sposób wyłączenia lub wycofania zmiany w razie awarii?
Użyteczny kontrakt nie zamraża architektury: ogranicza niespodzianki na granicy między systemami. Dzięki jasno określonym odpowiedzialnościom, domyślnemu wprowadzaniu zgodnych zmian i testom skupionym na obserwowalnym zachowaniu zespoły mogą wdrażać niezależnie, nie zamieniając każdej poprawki w pilną ręczną koordynację.