
Rotacja poświadczeń w integracjach PHP polega na zastąpieniu klucza, tokenu, hasła lub certyfikatu używanego do uzyskiwania dostępu do usługi zewnętrznej oraz kontrolowanym wycofaniu poprzedniego poświadczenia. Nie sprowadza się to do zmiany wartości w pliku konfiguracyjnym: aplikacja, jej działające procesy i zdalny dostawca muszą być skoordynowani tak, aby przejście nie przerwało operacji ani nie przedłużyło niepotrzebnie używania starego poświadczenia.
Celem jest sprawdzenie, czy nowe poświadczenie działa u wszystkich konsumentów, zanim stare zostanie unieważnione, przy zachowaniu ograniczonego okresu kompatybilności i gotowości do reakcji na awarie. Procedura musi uwzględniać możliwości usługi: niektórzy dostawcy pozwalają na jednoczesne używanie dwóch aktywnych kluczy, inni wymagają natychmiastowej wymiany, pozostawiając mniej czasu na testy.
Dlaczego rotacja wymaga koordynacji aplikacji i dostawcy
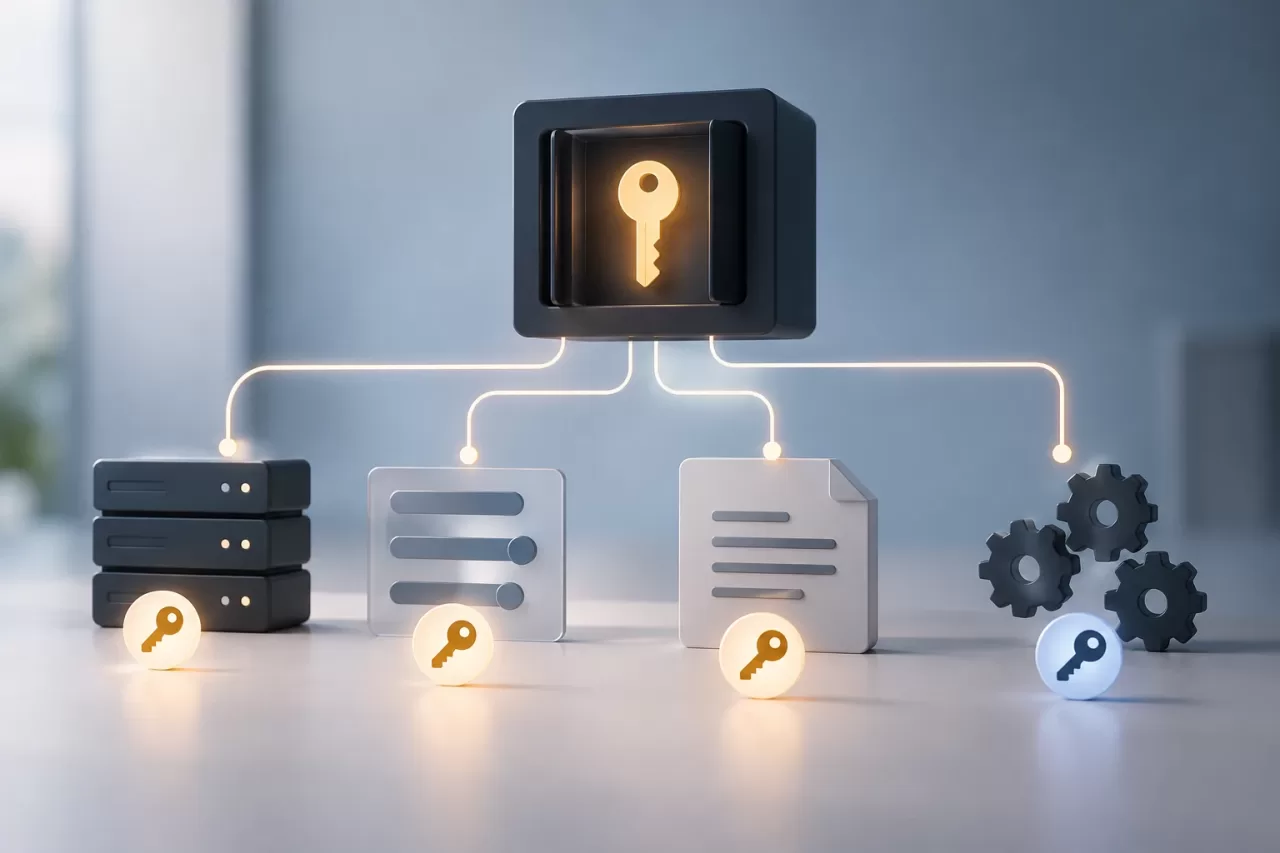
Poświadczenie może jednocześnie istnieć w kilku miejscach: w menedżerze sekretów, zmiennych środowiskowych, konfiguracji wdrożenia i już uruchomionych procesach PHP. Zmiana wartości w jej źródle nie gwarantuje, że każdy konsument wczytał ją ponownie. Na przykład długotrwale działający worker kolejki może zachować w pamięci starą konfigurację, podczas gdy instancja aplikacji webowej używa już nowej.
Znaczenie ma również zachowanie systemu zewnętrznego. Jeśli akceptuje jednocześnie stare i nowe poświadczenie, można wdrożyć nowe, sprawdzić jego użycie, a następnie unieważnić stare. Jeśli akceptuje tylko jedno, operacja może wymagać okna serwisowego, skoordynowanej sekwencji lub funkcji zmiany udostępnionej przez dostawcę. Nie należy zakładać, że możliwe jest nakładanie się okresów użycia — trzeba to potwierdzić w dokumentacji i, jeśli to możliwe, w kontrolowanym środowisku.
Rotacja różni się od ogólnego zarządzania konfiguracją. Konfiguracja określa sposób dostarczania i używania wartości; rotacja zmienia sekret i zarządzanie jego cyklem życia, w tym walidację, unieważnienie oraz reakcję na ujawnienie. Centralizacja konfiguracji pomaga, ale sama w sobie nie dowodzi, że stare poświadczenie przestało być używane.
Zinwentaryzuj konsumentów, uprawnienia i zależności
Zanim wygenerujesz lub zmienisz poświadczenie, ustal, która usługa je wydaje, jakie uprawnienia przyznaje i którzy konsumenci go używają. Uwzględnij aplikacje webowe, zaplanowane polecenia, workery, zadania wykonywane ręcznie, środowiska testowe i narzędzia operacyjne. Sprawdź również repozytoria i konfiguracje CI/CD pod kątem nieaktualnych odwołań, nie kopiując wartości sekretu do raportów ani zgłoszeń.
- Konsumenci: zidentyfikuj repozytoria, usługi, procesy, osoby odpowiedzialne i częstotliwość uruchamiania.
- Zakres: udokumentuj uprawnienia, dostępne zasoby, ograniczenia sieciowe i wszelkie daty wygaśnięcia.
- Dostarczanie: potwierdź, z którego menedżera lub bezpiecznego mechanizmu każdy proces pobiera poświadczenie i kiedy odczytuje je ponownie.
- Zależności: ustal, czy inne systemy lub zespoły zależą od tego samego klucza i czy dostawca pozwala na jednoczesne używanie wielu poświadczeń.
- Obserwowalność: znajdź metryki i logi powodzenia lub błędów, które pozwolą sprawdzić zmianę bez ujawniania wrażliwych wartości.
Jeśli nie możesz ustalić, którzy konsumenci używają klucza, nie unieważniaj go tylko dlatego, że ruch wydaje się niewielki. Comiesięczny proces lub zadanie przywracania może pozostać niezauważone. Uzupełnij inwentaryzację o dostępne u dostawcy logi użycia i efektywną konfigurację środowisk.
Przygotuj przejście i ogranicz okres kompatybilności
Wygeneruj nowe poświadczenie za pomocą mechanizmu udostępnionego przez dostawcę i nadaj mu wyłącznie niezbędne uprawnienia. Jeśli usługa pozwala na dwa aktywne klucze, ustal określony okres kompatybilności, wystarczający do wdrożenia, przetestowania i obserwacji konsumentów, ale nie dłuższy, niż to konieczne. Określenie osoby kontrolującej ten okres oraz warunku unieważnienia zapobiega temu, by okres przejściowy stał się bezterminowy.
Dostarcz sekret za pomocą systemu zatwierdzonego dla danego środowiska, a nie w kodzie źródłowym, wiadomościach, zgłoszeniach ani argumentach poleceń, które mogą zostać zapisane w logach. Nie drukuj go w śladach debugowania. Aby ograniczyć ryzyko pomyłek, w procedurach wyraźnie rozróżniaj odwołania do starego i nowego poświadczenia, ale nie umieszczaj ich wartości w dokumentacji operacyjnej.
Ustal kolejność zmian zgodnie ze sposobem wczytywania konfiguracji. Może być konieczna aktualizacja sekretu, wdrożenie aplikacji oraz ponowne uruchomienie workerów lub zaplanowanych procesów, aby przestały używać wartości przechowywanych w pamięci. Potwierdź sposób propagacji zmian do każdej instancji — modyfikacja środowiska uruchomieniowego nie zawsze aktualizuje już działające procesy.
Wdróż i zweryfikuj zmianę bez ujawniania sekretów
Jeśli dostawca na to pozwala, najpierw wprowadź zmianę w reprezentatywnym środowisku. Następnie skoordynuj wdrożenie na produkcji i sprawdź zarówno nowe wywołania, jak i procesy uruchamiane rzadziej. Podstawowy test łączności jest przydatny, ale nie zastępuje walidacji rzeczywistych operacji zależnych od integracji.
- Sprawdź, czy aplikacja otrzymuje nowe poświadczenie oraz czy instancje i workery ponownie wczytały konfigurację.
- Zweryfikuj odpowiedzi dostawcy, kody błędów i operacje istotne dla działania biznesowego.
- Obserwuj współczynniki powodzenia, błędy uwierzytelniania, ponowienia prób i oczekujące zadania w kolejkach przez okres obejmujący znanych konsumentów.
- Do diagnozowania problemów używaj identyfikatorów żądań lub uruchomień; maskuj lub usuwaj nagłówki i treści, które mogą zawierać sekrety.
Logi powinny dostarczać kontekstu bez zapisywania tokenów, haseł ani nagłówków autoryzacyjnych. Sprawdź też komunikaty wyjątków: biblioteka lub klient HTTP może umieszczać w śladzie dane wrażliwe. Jeśli integracja przetwarza dane osobowe lub handlowe, stosuj również odpowiednie zasady kontroli dostępu, retencji i ochrony danych.
Unieważnij stare poświadczenie i reaguj na awarie
Unieważnij stary klucz, gdy wszyscy znani konsumenci działają już z nowym, a okres obserwacji obejmuje ich istotne cykle działania. Potwierdź unieważnienie u dostawcy i monitoruj późniejsze błędy. Jeśli nadal pojawiają się próby użycia starego poświadczenia, zanim uznasz zmianę za zakończoną, poszukaj pominiętych procesów, nieaktualnych instancji lub zewnętrznych zadań.
W razie awarii rozróżnij problem uwierzytelniania od problemu uprawnień, łączności lub formatu żądania. Jeśli stare poświadczenie pozostaje aktywne i nie ma oznak jego ujawnienia, może posłużyć jako tymczasowy mechanizm wycofania zmian podczas naprawiania wdrożenia, zawsze za zgodą i z określonym operacyjnie terminem wygaśnięcia. Jeśli rotację przeprowadzono z powodu podejrzenia naruszenia, ponowne aktywowanie starego klucza może przywrócić ryzyko: priorytetem powinno być ograniczenie zagrożenia i postępowanie zgodnie z odpowiednią procedurą bezpieczeństwa.
Rejestruj decyzje, terminy, osoby odpowiedzialne, wyniki i działania do wykonania, ale nigdy sam sekret. Taki zapis pozwala odtworzyć wprowadzone zmiany i pomaga powtórzyć proces; nie powinien stać się równoległym rejestrem poświadczeń.
Lista kontrolna powtarzalnej rotacji
- Czy zidentyfikowano wszystkich konsumentów, w tym długotrwale działające procesy i rzadko uruchamiane zadania?
- Czy znane są uprawnienia, termin wygaśnięcia i zasady dostawcy dotyczące jednoczesnego używania poświadczeń?
- Czy nowe poświadczenie jest dostarczane bezpiecznym kanałem i ma minimalne wymagane uprawnienia?
- Czy plan określa kolejność wdrożenia, ponowne wczytanie konfiguracji, okres obserwacji i osobę odpowiedzialną?
- Czy kontrole weryfikują rzeczywiste operacje i zapobiegają zapisywaniu wrażliwych wartości?
- Czy przewidziano odrębną reakcję na zwykłe awarie i podejrzenie naruszenia bezpieczeństwa?
- Czy stare poświadczenie zostanie unieważnione i czy później zostanie sprawdzone, czy nie pozostali konsumenci, których jeszcze nie przełączono?
Wiarygodna rotacja kończy się, gdy nowe poświadczenie zostało zweryfikowane, stare unieważniono i nie pozostały żadne procesy wymagające migracji. Jeśli nie można potwierdzić któregokolwiek z tych warunków, zmiana nadal jest otwarta i należy traktować ją jako zadanie operacyjne z jasno wskazaną osobą odpowiedzialną i wyraźnym śledzeniem postępów.


