
Ротация учетных данных в PHP-интеграциях — это замена ключа, токена, пароля или сертификата, используемого для доступа к внешнему сервису, и контролируемый отзыв прежних данных. Это не просто изменение значения в файле конфигурации: приложение, работающие процессы и удаленный провайдер должны быть скоординированы, чтобы переход не прерывал операции и не продлевал без необходимости использование старых учетных данных.
Цель — убедиться, что новые учетные данные работают у всех потребителей, прежде чем отзывать старые, сохранив ограниченный период совместимости и подготовив план действий на случай сбоев. Процедуру необходимо адаптировать к возможностям сервиса: некоторые провайдеры позволяют одновременно использовать два активных ключа, тогда как другие требуют немедленной замены, оставляя меньше возможностей для проверки.
Почему ротация требует координации приложения и провайдера
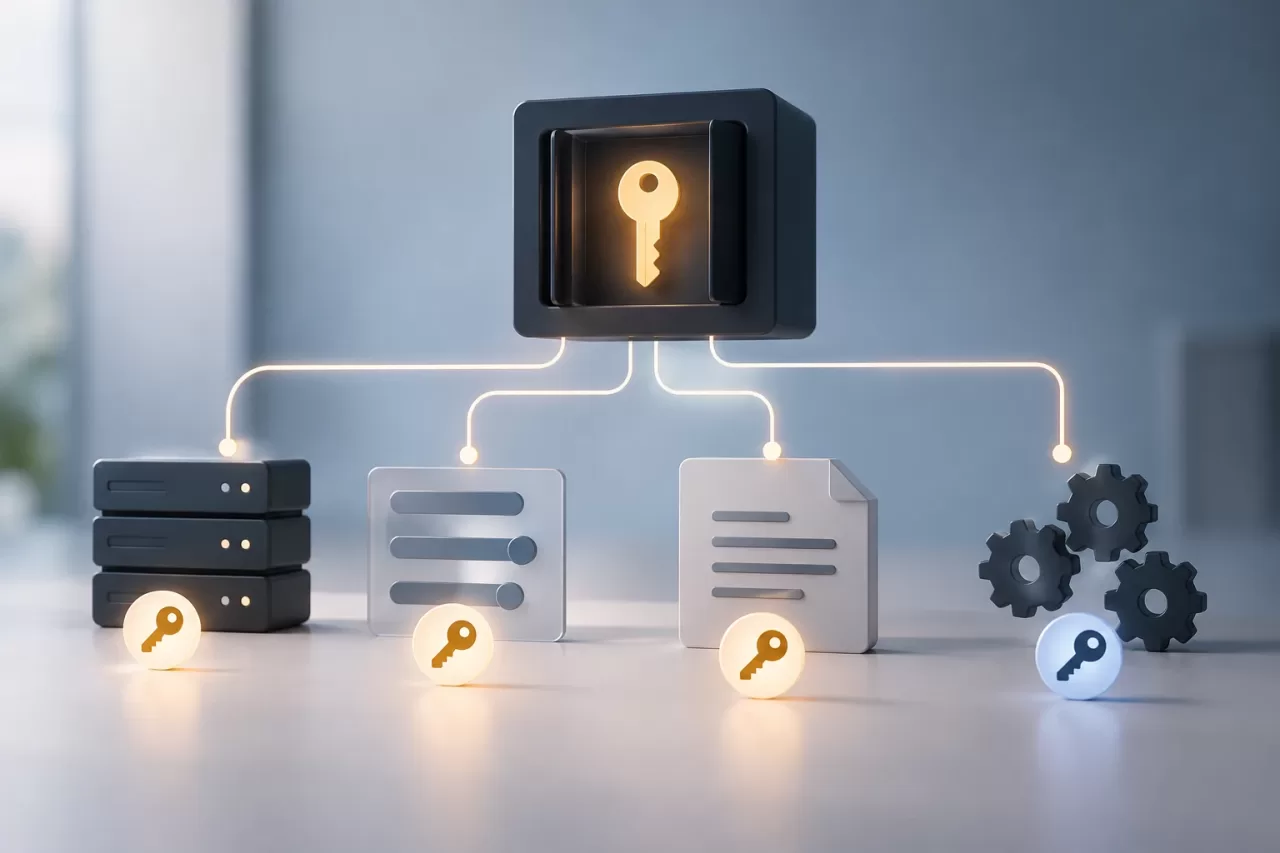
Учетные данные часто одновременно хранятся в нескольких местах: в хранилище секретов, переменных окружения, конфигурации развертывания и уже запущенных PHP-процессах. Изменение значения в источнике не гарантирует, что каждый потребитель перечитал его. Например, долгоживущий обработчик очереди может сохранить в памяти прежнюю конфигурацию, пока веб-инстанс уже использует новую.
Важно также учитывать поведение внешней системы. Если она одновременно принимает старые и новые учетные данные, можно развернуть новые, проверить их использование и затем отозвать старые. Если система принимает только одни учетные данные, операция может потребовать окна обслуживания, скоординированной последовательности действий или функции смены, предоставляемой провайдером. Нельзя исходить из того, что перекрытие возможно: это необходимо подтвердить по документации и, когда это возможно, в контролируемой среде.
Ротация отличается от общего управления конфигурацией. Конфигурация определяет, как значение передается и используется; ротация меняет секрет и управляет его жизненным циклом, включая проверку, отзыв и действия при утечке. Централизация конфигурации полезна, но сама по себе не доказывает, что старые учетные данные больше не используются.
Составьте перечень потребителей, разрешений и зависимостей
Прежде чем создавать или менять учетные данные, определите, какой сервис их выдает, какие разрешения они предоставляют и кто именно их использует. Включите веб-приложения, команды по расписанию, обработчики, ручные задачи, тестовые среды и операционные инструменты. Также проверьте репозитории и конфигурации CI/CD на наличие устаревших ссылок, не копируя значения секретов в отчеты или тикеты.
- Потребители: укажите репозитории, сервисы, процессы, ответственных и частоту выполнения.
- Область действия: задокументируйте разрешения, доступные ресурсы, сетевые ограничения и все сроки действия.
- Передача: выясните, из какого хранилища или защищенного механизма каждый процесс получает учетные данные и когда перечитывает их.
- Зависимости: определите, зависят ли от того же ключа другие системы или команды и разрешает ли провайдер одновременно использовать несколько активных учетных данных.
- Наблюдаемость: найдите метрики и журналы успешных операций или ошибок, по которым можно проверить смену, не показывая чувствительные значения.
Если не удается определить, кто использует ключ, не отзывайте его только на том основании, что трафик кажется низким. Ежемесячный процесс или задача восстановления могут остаться незамеченными. Дополните перечень доступными у провайдера журналами использования и фактической конфигурацией сред.
Подготовьте переход и ограничьте период перекрытия
Создайте новые учетные данные с помощью механизма провайдера и предоставьте им только необходимые разрешения. Если сервис поддерживает два активных ключа, задайте период перекрытия с четкой длительностью: его должно хватить на развертывание, проверку и наблюдение за потребителями, но он не должен быть дольше необходимого. Если заранее определить, кто контролирует этот период и при каком условии будет выполнен отзыв, временное состояние не затянется на неопределенный срок.
Передавайте секрет через утвержденную для среды систему, а не в исходном коде, сообщениях, тикетах или аргументах команд, которые могут попасть в журналы. Не выводите его в отладочные трассировки. Чтобы снизить вероятность ошибок, четко различайте в процедурах ссылки на старые и новые учетные данные, но не включайте их значения в операционную документацию.
Определите последовательность смены с учетом способа загрузки конфигурации. Может понадобиться обновить секрет, развернуть приложение и перезапустить обработчики или процессы по расписанию, чтобы они перестали использовать значения, сохраненные в памяти. Уточните, как изменения распространяются на каждый инстанс: изменение в среде выполнения не всегда обновляет уже работающие процессы.
Выполните развертывание и проверку, не раскрывая секреты
Если провайдер это позволяет, сначала примените изменение в репрезентативной среде. Затем согласованно разверните его в производственной среде и проверьте как новые вызовы, так и процессы, которые могут запускаться реже. Базовая проверка соединения полезна, но она не заменяет проверку реальных операций, зависящих от интеграции.
- Убедитесь, что приложение получает новые учетные данные, а инстансы и обработчики перечитали конфигурацию.
- Проверьте ответы провайдера, коды ошибок и значимые для бизнеса операции.
- В течение периода, охватывающего известные потребители, отслеживайте долю успешных операций, ошибки аутентификации, повторные попытки и ожидающие обработки задания в очередях.
- Для диагностики инцидентов используйте идентификаторы запросов или запусков; удаляйте или исключайте заголовки и тела, которые могут содержать секреты.
Журналы должны содержать необходимый контекст, не сохраняя токены, пароли и заголовки авторизации. Также проверяйте сообщения об исключениях: библиотека или HTTP-клиент могут включить чувствительные данные в трассировку. Если интеграция обрабатывает персональные или коммерческие данные, применяйте соответствующие политики доступа, хранения и защиты данных.
Отзовите старые учетные данные и реагируйте на сбои
Отзовите старый ключ, когда все известные потребители работают с новым и период наблюдения охватывает их значимые циклы выполнения. Подтвердите отзыв у провайдера и следите за последующими ошибками. Если попытки использовать старые учетные данные продолжаются, прежде чем считать смену завершенной, найдите забытые процессы, не обновленные инстансы или внешние задачи.
При сбоях отличайте проблему аутентификации от проблем с разрешениями, соединением или форматом запроса. Если старые учетные данные все еще активны и нет признаков утечки, их можно временно использовать для отката изменений, пока исправляется развертывание, — но только при наличии разрешения и установленного срока прекращения такого использования. Если ротация проводится из-за подозрения на компрометацию, повторная активация старого ключа может восстановить угрозу: в первую очередь ограничьте последствия и следуйте соответствующей процедуре безопасности.
Записывайте решения, время, ответственных, результаты и незавершенные действия, но никогда не сам секрет. Такая запись позволяет восстановить ход изменений и помогает повторять процедуру; она не должна превращаться в параллельный реестр учетных данных.
Контрольный список для повторяемой ротации
- Определены ли все потребители, включая долгоживущие процессы и редко выполняемые задачи?
- Известны ли разрешения, срок действия и правила провайдера для одновременного использования нескольких учетных данных?
- Передаются ли новые учетные данные по защищенному каналу и с минимально необходимыми привилегиями?
- Определены ли в плане порядок развертывания, перечитывание конфигурации, период наблюдения и ответственный?
- Проверяют ли контрольные действия реальные операции, не записывая чувствительные значения?
- Предусмотрены ли разные действия при обычных сбоях и возможной компрометации?
- Будут ли отозваны старые учетные данные и проверено ли после этого, что не осталось отстающих потребителей?
Надежная ротация завершена, когда новые учетные данные проверены, старые отозваны и не осталось процессов, ожидающих миграции. Если хотя бы одно из этих условий нельзя проверить, смена еще не завершена: к ней нужно относиться как к операционной задаче с явно назначенным ответственным и контролем выполнения.


