
A rotação de credenciais em integrações PHP consiste em substituir uma chave, um token, uma senha ou um certificado usado para acessar um serviço externo e retirar o anterior de forma controlada. Não se trata simplesmente de alterar um valor em um arquivo de configuração: a aplicação, seus processos em execução e o provedor remoto precisam estar coordenados para que a transição não interrompa as operações nem prolongue desnecessariamente o uso de uma credencial antiga.
O objetivo é verificar se a nova credencial funciona em todos os consumidores antes de revogar a anterior, mantendo uma janela de compatibilidade limitada e uma resposta preparada para falhas. O procedimento deve se adequar aos recursos do serviço: alguns provedores permitem duas chaves ativas ao mesmo tempo; outros exigem uma substituição imediata, com menos margem para testes.
Por que a rotação exige coordenar a aplicação e o provedor
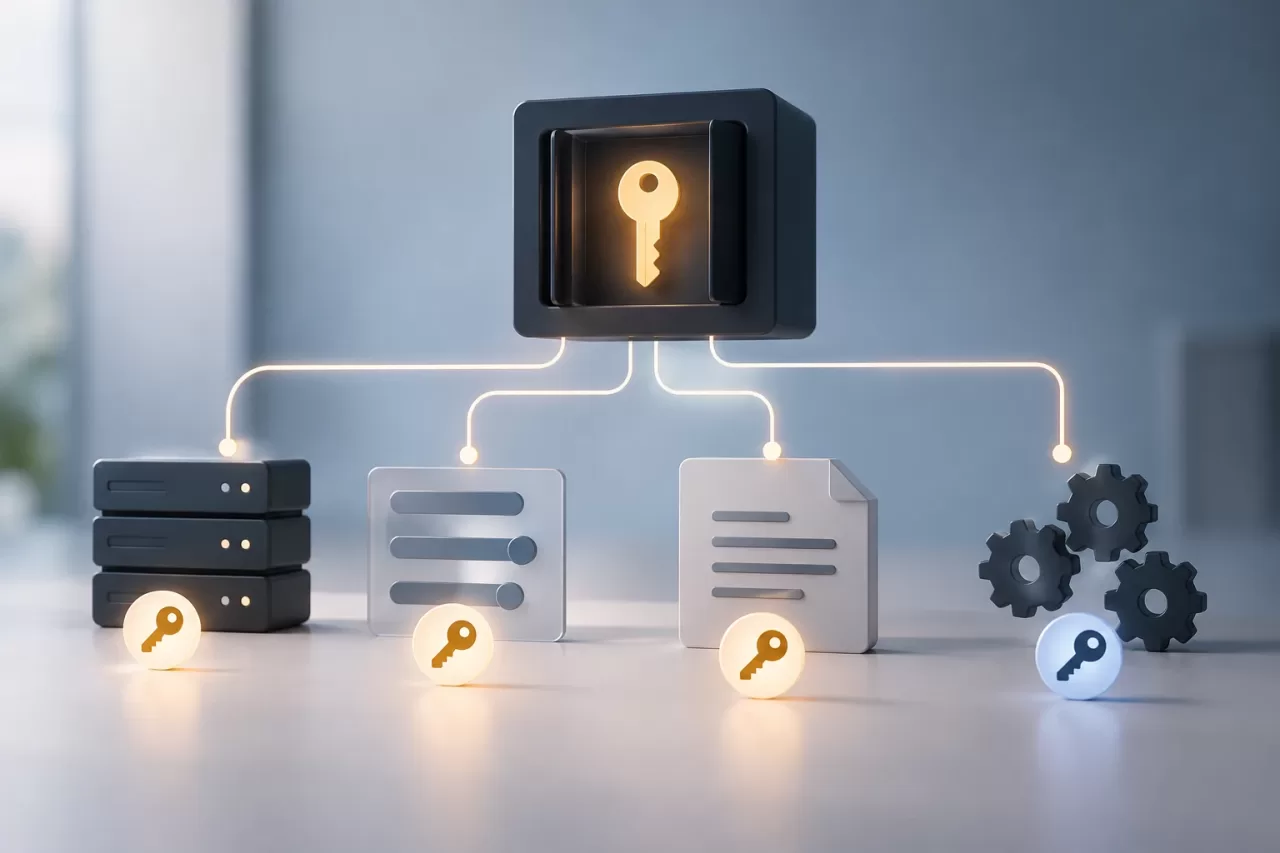
Uma credencial costuma existir em vários lugares ao mesmo tempo: no gerenciador de segredos, em variáveis de ambiente, na configuração de deploy e em processos PHP que já foram iniciados. Alterar o valor em sua origem não garante que cada consumidor o tenha recarregado. Por exemplo, um worker de fila de longa duração pode manter uma configuração antiga em memória enquanto uma instância web já usa a nova.
O comportamento do sistema externo também é importante. Se ele aceitar as credenciais antiga e nova simultaneamente, é possível fazer o deploy da nova, verificar seu uso e, depois, revogar a anterior. Se aceitar apenas uma, a operação pode exigir uma janela de manutenção, uma sequência coordenada ou um recurso de alteração fornecido pelo provedor. Não se deve presumir que há sobreposição: é preciso confirmar isso na documentação e, quando possível, em um ambiente controlado.
A rotação é diferente do gerenciamento geral de configuração. A configuração define como um valor é fornecido e consumido; a rotação altera o segredo e seu ciclo de vida, incluindo validação, revogação e resposta em caso de exposição. Centralizar a configuração ajuda, mas, por si só, não comprova que a credencial anterior deixou de ser usada.
Inventariar consumidores, permissões e dependências
Antes de gerar ou alterar uma credencial, identifique qual serviço a emite, quais permissões ela concede e todos os consumidores que a utilizam. Inclua aplicações web, comandos agendados, workers, tarefas manuais, ambientes de teste e ferramentas operacionais. Verifique também repositórios e configurações de CI/CD para detectar referências obsoletas, sem copiar o valor do segredo para relatórios ou tickets.
- Consumidores: identifique repositórios, serviços, processos, responsáveis e frequência de execução.
- Escopo: documente permissões, recursos acessíveis, restrições de rede e qualquer data de expiração.
- Fornecimento: confirme de qual gerenciador ou mecanismo seguro cada processo obtém a credencial e quando a lê novamente.
- Dependências: descubra se outros sistemas ou equipes dependem da mesma chave e se o provedor permite várias credenciais ativas.
- Observabilidade: localize métricas e registros de sucesso ou erro que permitam verificar a alteração sem exibir valores sensíveis.
Se não for possível determinar quem consome uma chave, não a revogue apenas porque o tráfego parece baixo. Um processo mensal ou uma tarefa de recuperação pode passar despercebido. Complete o inventário com os registros de uso disponíveis no provedor e com a configuração efetiva dos ambientes.
Preparar a transição e limitar a sobreposição
Gere a nova credencial usando o mecanismo do provedor e atribua a ela apenas as permissões necessárias. Se o serviço permitir duas chaves ativas, estabeleça uma janela de sobreposição com duração definida, suficiente para fazer o deploy, testar e observar os consumidores, mas não mais longa do que o necessário. Registrar quem controla a janela e qual é a condição para revogação evita que o período provisório se torne indefinido.
Forneça o segredo pelo sistema aprovado para o ambiente, não em código-fonte, mensagens, tickets ou argumentos de comandos que possam ser registrados. Evite imprimi-lo em traces de depuração. Para reduzir erros, diferencie claramente as referências à credencial antiga e à nova nos procedimentos, mas não inclua seus valores na documentação operacional.
Defina a ordem das alterações de acordo com a forma como a configuração é carregada. Pode ser necessário atualizar o segredo, fazer o deploy da aplicação e reiniciar workers ou processos agendados para que deixem de usar valores mantidos em memória. Confirme como as alterações são propagadas para cada instância; uma modificação no ambiente de execução nem sempre atualiza os processos existentes.
Fazer o deploy e verificar sem expor segredos
Quando o provedor permitir, aplique primeiro a alteração em um ambiente representativo. Depois, faça o deploy de forma coordenada em produção e verifique tanto as novas chamadas quanto os processos que podem ser executados com menor frequência. Um teste básico de conectividade é útil, mas não substitui a validação das operações reais que dependem da integração.
- Verifique se a aplicação recebe a nova credencial e se as instâncias e os workers recarregaram a configuração.
- Confira as respostas do provedor, os códigos de erro e as operações funcionais relevantes para o negócio.
- Observe as taxas de sucesso, os erros de autenticação, as novas tentativas e as filas pendentes durante um período que abranja os consumidores conhecidos.
- Use identificadores de solicitação ou de execução para diagnosticar incidentes; oculte ou exclua cabeçalhos e corpos que possam conter segredos.
Os registros devem fornecer contexto sem armazenar tokens, senhas ou cabeçalhos de autorização. Verifique também as mensagens de exceção: uma biblioteca ou um cliente HTTP pode incluir dados sensíveis em um trace. Se a integração processar informações pessoais ou comerciais, aplique também as políticas pertinentes de acesso, retenção e proteção de dados.
Revogar a credencial anterior e responder a falhas
Revogue a chave antiga quando todos os consumidores conhecidos estiverem funcionando com a nova e o período de observação abranger seus ciclos relevantes. Confirme a revogação no provedor e monitore os erros posteriores. Se ainda aparecerem tentativas com a credencial anterior, procure processos esquecidos, instâncias não atualizadas ou tarefas externas antes de considerar a alteração concluída.
Em caso de falha, diferencie um problema de autenticação de um problema de permissões, conectividade ou formato da solicitação. Se a credencial antiga continuar ativa e não houver indícios de exposição, ela poderá servir como reversão temporária enquanto o deploy é corrigido, sempre com autorização e uma data-limite operacional definida. Se a rotação for motivada por uma suspeita de comprometimento, reativar a chave anterior pode restabelecer o risco: priorize a contenção e siga o procedimento de segurança correspondente.
Registre as decisões, os horários, os responsáveis, os resultados e as ações pendentes, mas nunca o segredo. O registro permite reconstruir o que foi alterado e ajuda a repetir o processo; não deve se tornar um inventário paralelo de credenciais.
Lista de verificação para uma rotação repetível
- Todos os consumidores foram identificados, incluindo processos de longa duração e tarefas pouco frequentes?
- As permissões, a expiração e as regras do provedor para credenciais simultâneas são conhecidas?
- A nova credencial é fornecida por um canal seguro e com privilégios mínimos?
- O plano especifica a ordem do deploy, o recarregamento da configuração, o período de observação e o responsável?
- As verificações validam operações reais e evitam registrar valores sensíveis?
- Há uma resposta distinta para falhas comuns e possíveis comprometimentos?
- A credencial anterior será revogada e será verificado depois se ainda há consumidores desatualizados?
Uma rotação confiável termina quando a nova credencial foi validada, a anterior foi revogada e não há processos pendentes de migração. Se não for possível verificar alguma dessas condições, a alteração continua em aberto e deve ser tratada como uma tarefa operacional com responsável e acompanhamento explícitos.


