
Bei der Rotation von Zugangsdaten in PHP-Integrationen wird ein Schlüssel, Token, Passwort oder Zertifikat ersetzt, mit dem auf einen externen Dienst zugegriffen wird, und das bisherige Zugangsmittel kontrolliert außer Kraft gesetzt. Dabei wird nicht einfach nur ein Wert in einer Konfigurationsdatei geändert: Die Anwendung, ihre laufenden Prozesse und der externe Anbieter müssen aufeinander abgestimmt werden, damit der Übergang die Abläufe nicht unterbricht und die Verwendung eines alten Zugangsmittels nicht unnötig verlängert.
Ziel ist es, zu überprüfen, ob das neue Zugangsmittel bei allen Verbrauchern funktioniert, bevor das alte widerrufen wird. Dabei soll ein begrenztes Kompatibilitätsfenster bestehen und eine vorbereitete Reaktion auf Fehler möglich sein. Das Vorgehen muss sich nach den Möglichkeiten des Dienstes richten: Einige Anbieter erlauben zwei gleichzeitig aktive Schlüssel, andere erfordern einen sofortigen Austausch und lassen weniger Spielraum für Tests.
Warum bei der Rotation Anwendung und Anbieter koordiniert werden müssen
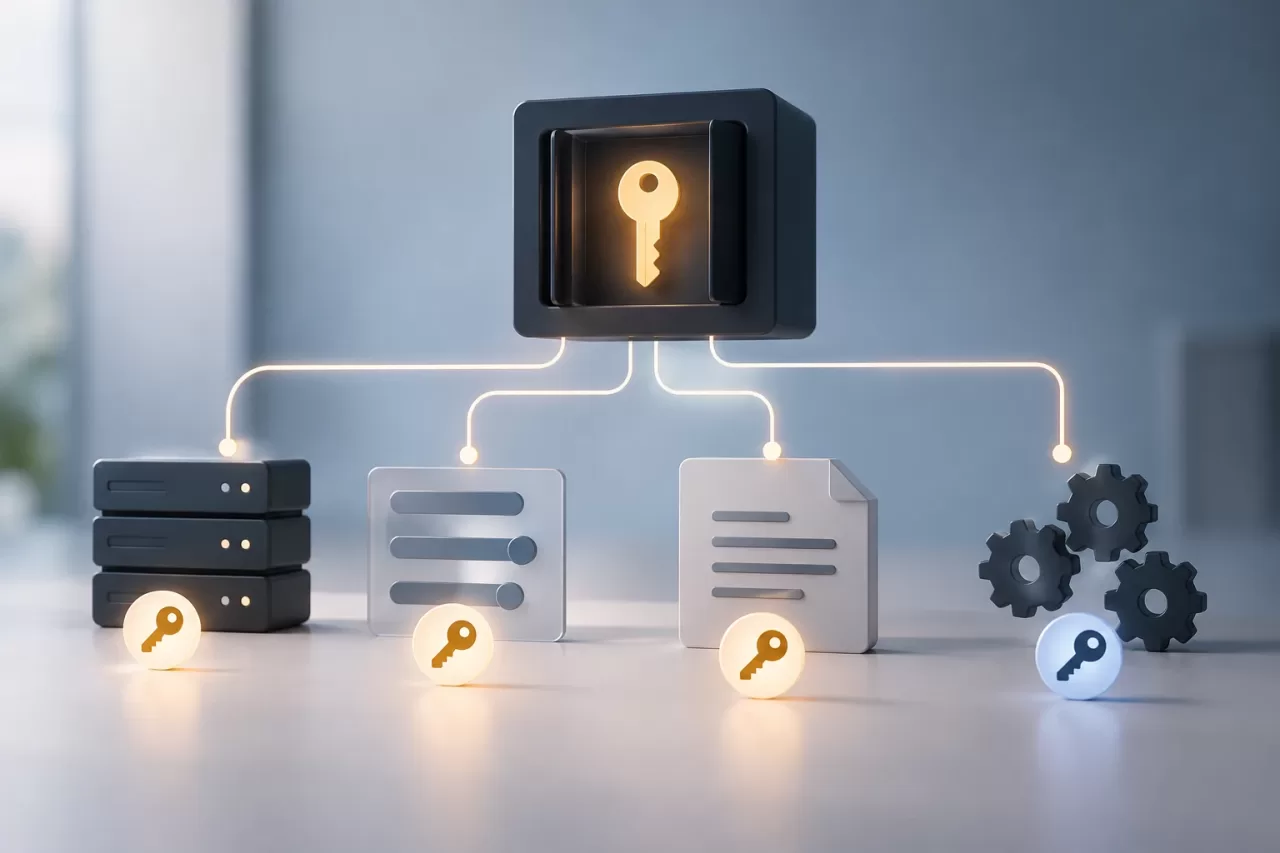
Ein Zugangsmittel ist oft gleichzeitig an mehreren Stellen vorhanden: im Secret-Manager, in Umgebungsvariablen, in der Deployment-Konfiguration und in bereits gestarteten PHP-Prozessen. Wird der Wert an seiner Quelle geändert, bedeutet das nicht automatisch, dass jeder Verbraucher ihn neu geladen hat. Ein langlebiger Queue-Worker kann beispielsweise eine alte Konfiguration im Speicher behalten, während eine Webinstanz bereits die neue verwendet.
Auch das Verhalten des externen Systems ist entscheidend. Akzeptiert es das alte und das neue Zugangsmittel gleichzeitig, lässt sich das neue bereitstellen und seine Verwendung prüfen, bevor das alte widerrufen wird. Akzeptiert es nur eines, kann ein Wartungsfenster, eine koordinierte Abfolge oder eine vom Anbieter bereitgestellte Wechsel-Funktion erforderlich sein. Eine Überschneidung darf nicht vorausgesetzt werden: Sie muss in der Dokumentation und, sofern möglich, in einer kontrollierten Umgebung bestätigt werden.
Die Rotation unterscheidet sich vom allgemeinen Konfigurationsmanagement. Die Konfiguration legt fest, wie ein Wert bereitgestellt und verwendet wird; bei der Rotation werden das Secret und sein Lebenszyklus geändert, einschließlich Validierung, Widerruf und Reaktion auf eine Offenlegung. Eine zentrale Konfiguration ist hilfreich, beweist für sich genommen aber nicht, dass das alte Zugangsmittel nicht mehr verwendet wird.
Verbraucher, Berechtigungen und Abhängigkeiten erfassen
Bevor du ein Zugangsmittel erstellst oder änderst, ermittle, welcher Dienst es ausstellt, welche Berechtigungen es gewährt und welche Verbraucher es nutzen. Berücksichtige Webanwendungen, geplante Befehle, Worker, manuelle Aufgaben, Testumgebungen und Betriebshilfsmittel. Prüfe auch Repositories und CI/CD-Konfigurationen auf veraltete Referenzen, ohne den Secret-Wert in Berichte oder Tickets zu kopieren.
- Verbraucher: Ermittle Repositories, Dienste, Prozesse, Verantwortliche und Ausführungshäufigkeit.
- Umfang: Dokumentiere Berechtigungen, zugängliche Ressourcen, Netzwerkeinschränkungen und etwaige Ablaufdaten.
- Bereitstellung: Bestätige, aus welchem Secret-Manager oder über welchen sicheren Mechanismus jeder Prozess die Zugangsdaten bezieht und wann er sie erneut einliest.
- Abhängigkeiten: Finde heraus, ob andere Systeme oder Teams denselben Schlüssel benötigen und ob der Anbieter mehrere aktive Zugangsdaten zulässt.
- Beobachtbarkeit: Ermittle Metriken und Erfolgs- oder Fehlerprotokolle, mit denen sich die Änderung überprüfen lässt, ohne sensible Werte offenzulegen.
Wenn du nicht feststellen kannst, wer einen Schlüssel verwendet, widerrufe ihn nicht allein deshalb, weil das Verkehrsaufkommen gering erscheint. Ein monatlicher Prozess oder eine Wiederherstellungsaufgabe kann unbemerkt bleiben. Ergänze das Inventar anhand verfügbarer Nutzungsprotokolle des Anbieters und der tatsächlich wirksamen Konfiguration der Umgebungen.
Den Übergang vorbereiten und die Überschneidung begrenzen
Erstelle die neuen Zugangsdaten über den Mechanismus des Anbieters und weise ihnen nur die erforderlichen Berechtigungen zu. Wenn der Dienst zwei aktive Schlüssel zulässt, lege ein zeitlich begrenztes Überschneidungsfenster fest, das lang genug ist, um die Verbraucher umzustellen, sie zu testen und zu beobachten, aber nicht länger als nötig. Zu dokumentieren, wer das Zeitfenster kontrolliert und unter welcher Bedingung der Widerruf erfolgt, hilft zu verhindern, dass der Übergangszeitraum unbegrenzt fortbesteht.
Stelle das Secret über das für die Umgebung zugelassene System bereit, nicht im Quellcode, in Nachrichten, Tickets oder Befehlsargumenten, die protokolliert werden könnten. Gib es nicht in Debug-Traces aus. Um Fehler zu vermeiden, unterscheide in den Abläufen klar zwischen Referenzen auf die alten und die neuen Zugangsdaten, nimm aber deren Werte nicht in die Betriebsdokumentation auf.
Lege die Reihenfolge der Änderung danach fest, wie die Konfiguration geladen wird. Möglicherweise müssen das Secret aktualisiert, die Anwendung bereitgestellt und Worker oder geplante Prozesse neu gestartet werden, damit sie keine im Speicher behaltenen Werte mehr verwenden. Bestätige, wie Änderungen an jede Instanz weitergegeben werden; eine Änderung in der Laufzeitumgebung aktualisiert nicht unbedingt bereits laufende Prozesse.
Bereitstellen und überprüfen, ohne Secrets offenzulegen
Wende die Änderung zunächst in einer repräsentativen Umgebung an, sofern der Anbieter dies zulässt. Stelle sie anschließend koordiniert in der Produktion bereit und prüfe sowohl neue Aufrufe als auch Prozesse, die seltener ausgeführt werden. Ein einfacher Konnektivitätstest ist nützlich, ersetzt aber nicht die Validierung der tatsächlichen Vorgänge, die von der Integration abhängen.
- Prüfe, ob die Anwendung die neuen Zugangsdaten erhält und ob Instanzen und Worker ihre Konfiguration neu geladen haben.
- Prüfe Antworten des Anbieters, Fehlercodes und für das Geschäft relevante Funktionsabläufe.
- Beobachte Erfolgsraten, Authentifizierungsfehler, Wiederholungsversuche und ausstehende Warteschlangen über einen Zeitraum, der die bekannten Verbraucher abdeckt.
- Verwende Anforderungs- oder Ausführungs-IDs zur Fehlerdiagnose; schwärze Header und Inhalte, die Secrets enthalten könnten, oder schließe sie aus.
Protokolle müssen Kontext liefern, ohne Tokens, Passwörter oder Autorisierungs-Header zu speichern. Prüfe auch Fehlermeldungen: Eine Bibliothek oder ein HTTP-Client kann sensible Daten in einem Trace ausgeben. Verarbeitet die Integration personenbezogene oder geschäftlich sensible Daten, gelten außerdem die einschlägigen Richtlinien für Zugriff, Aufbewahrung und Datenschutz.
Das alte Zugangsmittel widerrufen und auf Fehler reagieren
Widerrufe den alten Schlüssel, sobald alle bekannten Verbraucher mit dem neuen funktionieren und die Beobachtungsphase ihre relevanten Zyklen abdeckt. Bestätige den Widerruf beim Anbieter und überwache die anschließend auftretenden Fehler. Werden weiterhin Versuche mit dem alten Zugangsmittel festgestellt, suche nach vergessenen Prozessen, nicht aktualisierten Instanzen oder externen Aufgaben, bevor du die Änderung als abgeschlossen betrachtest.
Unterscheide bei Fehlern zwischen einem Authentifizierungsproblem und einem Berechtigungs-, Konnektivitäts- oder Anfrageformatproblem. Ist das alte Zugangsmittel weiterhin aktiv und gibt es keinen Verdacht auf eine Kompromittierung der Zugangsdaten, kann es vorübergehend als Rollback dienen, während das Deployment korrigiert wird – stets mit Genehmigung und einer festgelegten betrieblichen Gültigkeitsdauer. Erfolgt die Rotation aufgrund eines Verdachts auf eine Kompromittierung der Zugangsdaten, kann die Reaktivierung des alten Schlüssels das Risiko erneut entstehen lassen: Vorrang hat die Eindämmung; befolge das entsprechende Sicherheitsverfahren.
Dokumentiere Entscheidungen, Zeitpunkte, Verantwortliche, Ergebnisse und offene Maßnahmen, aber niemals das Secret. Die Dokumentation ermöglicht es, nachzuvollziehen, was geändert wurde, und den Ablauf zu wiederholen; sie darf nicht zu einem parallelen Verzeichnis von Zugangsdaten werden.
Checkliste für eine wiederholbare Rotation
- Sind alle Verbraucher erfasst, einschließlich langlebiger Prozesse und selten ausgeführter Aufgaben?
- Sind die Berechtigungen, das Ablaufdatum und die Regeln des Anbieters für gleichzeitig aktive Zugangsdaten bekannt?
- Werden die neuen Zugangsdaten über einen sicheren Kanal und mit den geringstmöglichen Berechtigungen bereitgestellt?
- Legt der Plan die Reihenfolge der Bereitstellung, das Neuladen der Konfiguration, den Beobachtungszeitraum und die verantwortliche Person fest?
- Validieren die Prüfungen tatsächliche Vorgänge und vermeiden sie die Protokollierung sensibler Werte?
- Gibt es getrennte Reaktionswege für gewöhnliche Fehler und einen möglichen Verdacht auf eine Kompromittierung der Zugangsdaten?
- Werden die alten Zugangsdaten widerrufen und wird anschließend geprüft, ob noch nicht umgestellte Verbraucher existieren?
Eine zuverlässige Rotation ist abgeschlossen, wenn die neuen Zugangsdaten validiert wurden, die alten widerrufen sind und keine Prozesse mehr auf die neue Version umgestellt werden müssen. Lässt sich eine dieser Bedingungen nicht überprüfen, ist die Änderung noch offen und muss als betriebliche Aufgabe mit klarer Zuständigkeit und expliziter Nachverfolgung behandelt werden.


