
La rotación de credenciales en integraciones PHP consiste en sustituir una clave, token, contraseña o certificado utilizado para acceder a un servicio externo y retirar el anterior de forma controlada. No es simplemente cambiar un valor en un archivo de configuración: la aplicación, sus procesos en ejecución y el proveedor remoto deben quedar coordinados para que la transición no interrumpa las operaciones ni prolongue innecesariamente el uso de una credencial antigua.
El objetivo es verificar que la credencial nueva funciona en todos los consumidores antes de revocar la anterior, manteniendo una ventana de compatibilidad limitada y una respuesta preparada ante fallos. El procedimiento debe ajustarse a las capacidades del servicio: algunos proveedores permiten dos claves activas a la vez; otros requieren una sustitución inmediata, con menos margen para probar.
Por qué la rotación requiere coordinar aplicación y proveedor
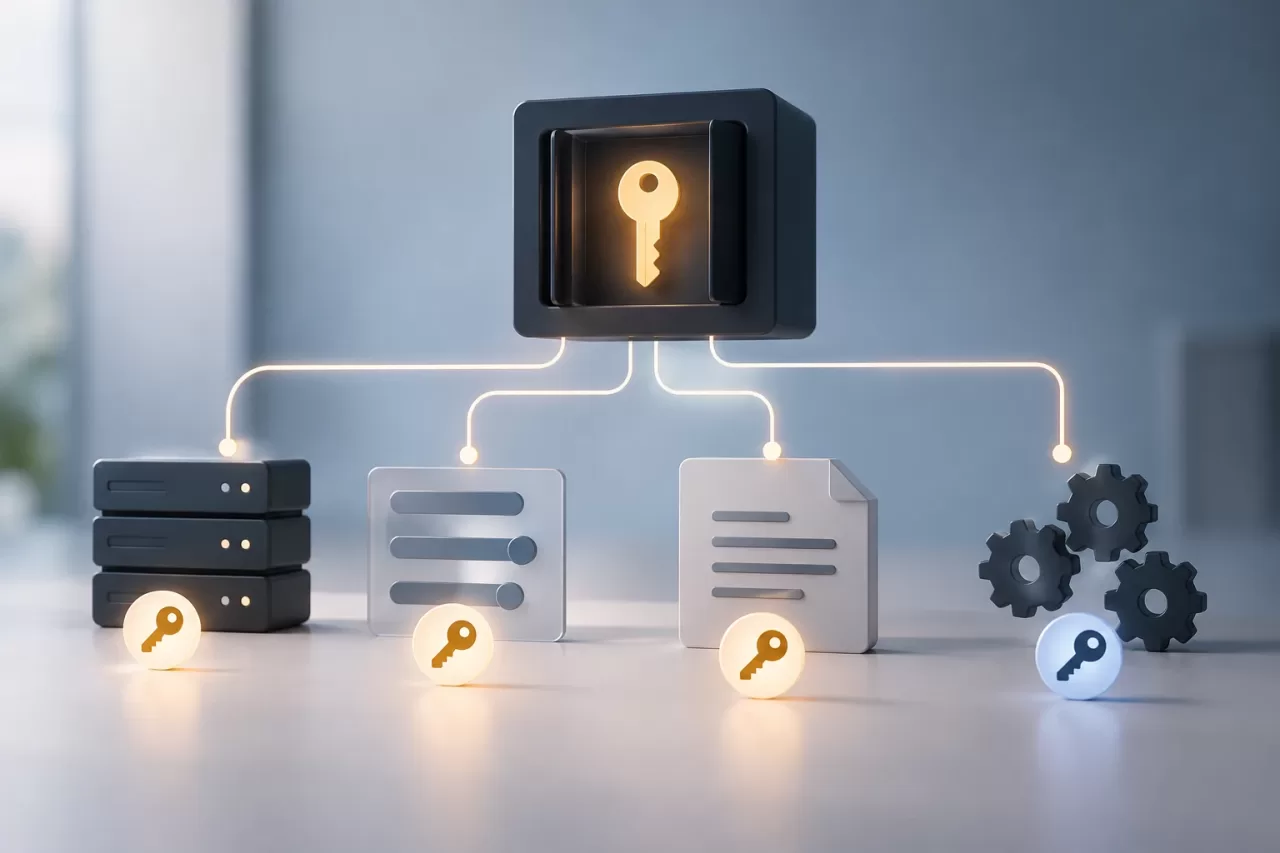
Una credencial suele existir en varios lugares a la vez: en el gestor de secretos, en variables de entorno, en la configuración de despliegue y en procesos PHP que ya iniciaron. Cambiar el valor en su fuente no garantiza que cada consumidor lo haya recargado. Por ejemplo, un trabajador de cola de larga duración puede conservar en memoria una configuración anterior mientras una instancia web ya usa la nueva.
También importa el comportamiento del sistema externo. Si acepta credenciales antigua y nueva simultáneamente, se puede desplegar la nueva, comprobar su uso y revocar después la anterior. Si solo acepta una, la operación puede exigir una ventana de mantenimiento, una secuencia coordinada o una función de cambio proporcionada por el proveedor. No se debe asumir que existe solapamiento: hay que confirmarlo en la documentación y, cuando sea posible, en un entorno controlado.
La rotación es distinta de la gestión general de configuración. La configuración define cómo se entrega y consume un valor; la rotación cambia el secreto y su ciclo de vida, incluyendo validación, revocación y respuesta ante exposición. Centralizar la configuración ayuda, pero por sí solo no demuestra que la credencial anterior haya dejado de utilizarse.
Inventariar consumidores, permisos y dependencias
Antes de generar o modificar una credencial, identifica qué servicio la emite, qué permisos concede y todos los consumidores que la utilizan. Incluye aplicaciones web, comandos programados, trabajadores, tareas manuales, entornos de prueba y herramientas operativas. Revisa también repositorios y configuraciones de CI/CD para detectar referencias obsoletas, sin copiar el valor del secreto a informes o tickets.
- Consumidores: identifica repositorios, servicios, procesos, responsables y frecuencia de ejecución.
- Alcance: documenta permisos, recursos accesibles, restricciones de red y cualquier fecha de expiración.
- Entrega: confirma de qué gestor o mecanismo seguro obtiene cada proceso la credencial y cuándo la vuelve a leer.
- Dependencias: averigua si otros sistemas o equipos dependen de la misma clave y si el proveedor permite varias credenciales activas.
- Observabilidad: localiza métricas y registros de éxito o error que permitan comprobar el cambio sin mostrar valores sensibles.
Si no puedes determinar quién consume una clave, no la revoques basándote solo en que el tráfico parece bajo. Un proceso mensual o una tarea de recuperación puede pasar inadvertido. Completa el inventario con registros de uso disponibles en el proveedor y con la configuración efectiva de los entornos.
Preparar la transición y limitar el solapamiento
Genera la credencial nueva mediante el mecanismo del proveedor y asígnale únicamente los permisos necesarios. Si el servicio admite dos claves activas, establece una ventana de solapamiento con duración definida, suficiente para desplegar, probar y observar los consumidores, pero no más larga de lo necesario. Registrar quién controla la ventana y cuál es la condición de revocación evita que el periodo provisional se convierta en indefinido.
Entrega el secreto mediante el sistema aprobado para el entorno, no en código fuente, mensajes, incidencias o argumentos de comandos que puedan quedar registrados. Evita imprimirlo en trazas de depuración. Para reducir errores, diferencia con claridad las referencias a la credencial antigua y a la nueva en los procedimientos, pero no incluyas sus valores en documentación operativa.
Define el orden de cambio según cómo se carga la configuración. Puede ser necesario actualizar el secreto, desplegar la aplicación y reiniciar trabajadores o procesos programados para que dejen de usar valores retenidos en memoria. Confirma cómo se propagan los cambios a cada instancia; una modificación en el entorno de ejecución no siempre actualiza procesos existentes.
Desplegar y verificar sin exponer secretos
Aplica el cambio primero en un entorno representativo cuando el proveedor lo permita. Después, despliega de forma coordinada en producción y comprueba tanto las llamadas nuevas como los procesos que pueden ejecutarse con menos frecuencia. Una prueba de conectividad básica es útil, pero no sustituye la validación de las operaciones reales que dependen de la integración.
- Verifica que la aplicación recibe la credencial nueva y que las instancias y trabajadores han recargado su configuración.
- Comprueba respuestas del proveedor, códigos de error y operaciones funcionales relevantes para el negocio.
- Observa tasas de éxito, errores de autenticación, reintentos y colas pendientes durante un periodo que cubra los consumidores conocidos.
- Usa identificadores de solicitud o de ejecución para diagnosticar incidencias; redacta o excluye cabeceras y cuerpos que pudieran contener secretos.
Los registros deben aportar contexto sin almacenar tokens, contraseñas ni cabeceras de autorización. Revisa también los mensajes de excepción: una biblioteca o un cliente HTTP puede incluir datos sensibles en una traza. Si la integración procesa información personal o comercial, aplica además las políticas de acceso, retención y protección de datos pertinentes.
Revocar la credencial anterior y responder a fallos
Revoca la clave antigua cuando todos los consumidores conocidos funcionen con la nueva y la observación cubra sus ciclos relevantes. Confirma la revocación en el proveedor y vigila los errores posteriores. Si siguen apareciendo intentos con la credencial anterior, busca procesos olvidados, instancias sin actualizar o tareas externas antes de considerar terminado el cambio.
Ante fallos, distingue entre un problema de autenticación y uno de permisos, conectividad o formato de solicitud. Si la credencial antigua sigue activa y no hay indicios de exposición, puede servir como reversión temporal mientras se corrige el despliegue, siempre con autorización y una caducidad operativa definida. Si la rotación responde a una sospecha de compromiso, reactivar la clave anterior puede restablecer el riesgo: prioriza la contención y sigue el procedimiento de seguridad correspondiente.
Registra las decisiones, horarios, responsables, resultados y acciones pendientes, pero nunca el secreto. El registro permite reconstruir qué se cambió y ayuda a repetir el proceso; no debe convertirse en un inventario paralelo de credenciales.
Lista de comprobación para una rotación repetible
- ¿Están identificados todos los consumidores, incluidos procesos de larga duración y tareas poco frecuentes?
- ¿Se conocen los permisos, la expiración y las reglas del proveedor para credenciales simultáneas?
- ¿La credencial nueva se entrega por un canal seguro y con privilegios mínimos?
- ¿El plan especifica el orden de despliegue, la recarga de configuración, el periodo de observación y el responsable?
- ¿Las comprobaciones validan operaciones reales y evitan registrar valores sensibles?
- ¿Existe una respuesta diferenciada para fallos ordinarios y posibles compromisos?
- ¿Se revocará la credencial anterior y se comprobará después que no quedan consumidores rezagados?
Una rotación fiable termina cuando la credencial nueva ha sido validada, la anterior está revocada y no quedan procesos pendientes de migración. Si alguna de esas condiciones no puede comprobarse, el cambio sigue abierto y debe tratarse como una tarea operativa con responsable y seguimiento explícitos.


