
La rotazione delle credenziali nelle integrazioni PHP consiste nel sostituire una chiave, un token, una password o un certificato utilizzato per accedere a un servizio esterno e ritirare quello precedente in modo controllato. Non si tratta semplicemente di cambiare un valore in un file di configurazione: l’applicazione, i processi in esecuzione e il provider remoto devono essere coordinati, affinché la transizione non interrompa le operazioni né prolunghi inutilmente l’uso di una vecchia credenziale.
L’obiettivo è verificare che la nuova credenziale funzioni per tutti i consumer prima di revocare quella precedente, mantenendo una finestra di compatibilità limitata e predisponendo una risposta in caso di problemi. La procedura deve adattarsi alle capacità del servizio: alcuni provider consentono di mantenere attive due chiavi contemporaneamente; altri richiedono una sostituzione immediata, lasciando meno margine per le verifiche.
Perché la rotazione richiede il coordinamento tra applicazione e provider
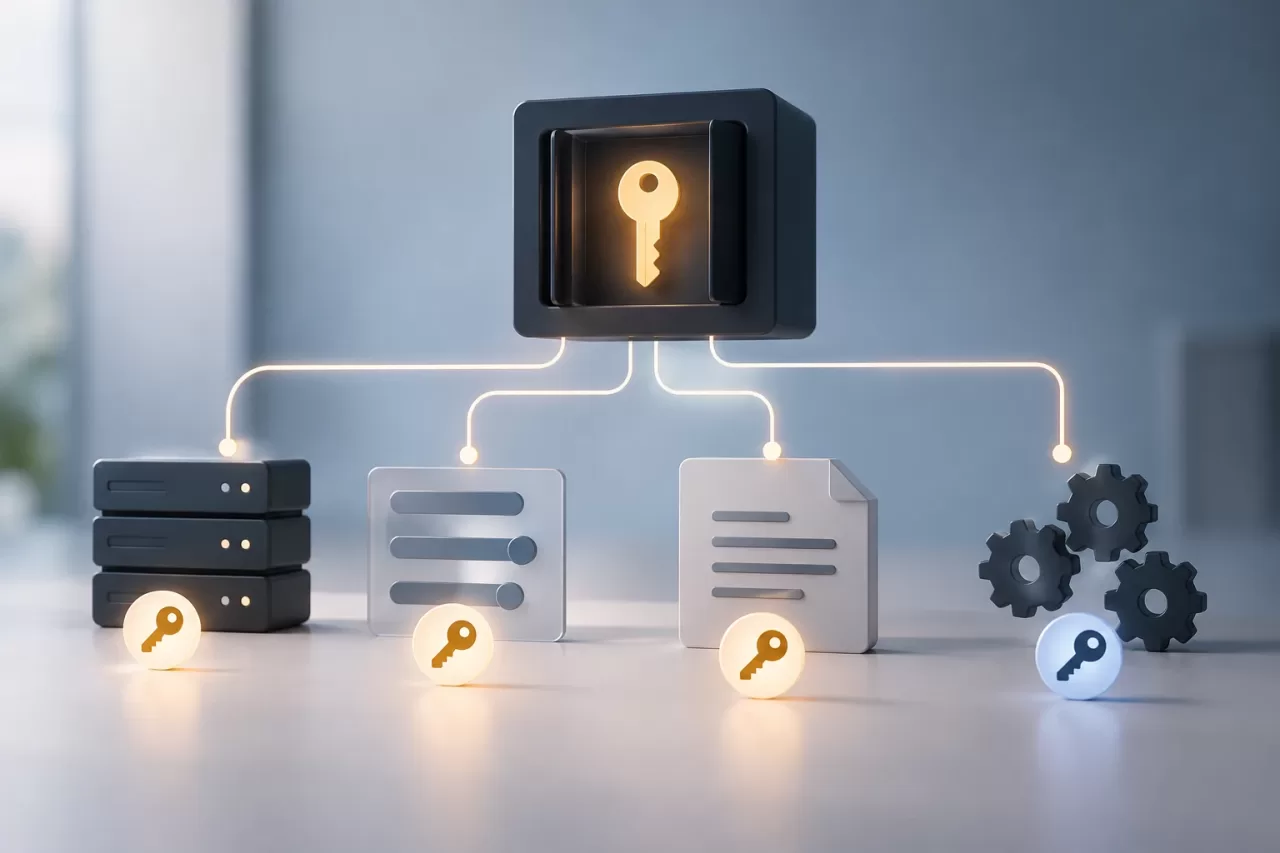
Una credenziale è spesso presente contemporaneamente in più punti: nel secret manager, nelle variabili d’ambiente, nella configurazione del deployment e nei processi PHP già avviati. Modificare il valore alla fonte non garantisce che ogni consumer lo abbia ricaricato. Per esempio, un worker di coda a lunga esecuzione può conservare in memoria una configurazione precedente mentre un’istanza web utilizza già quella nuova.
È importante anche il comportamento del sistema esterno. Se accetta contemporaneamente la vecchia e la nuova credenziale, è possibile distribuire quella nuova, verificarne l’uso e poi revocare la precedente. Se ne accetta una sola, l’operazione può richiedere una finestra di manutenzione, una sequenza coordinata o una funzione di modifica fornita dal provider. Non bisogna dare per scontato che sia possibile una sovrapposizione: occorre verificarlo nella documentazione e, quando possibile, in un ambiente controllato.
La rotazione è diversa dalla gestione generale della configurazione. La configurazione definisce come viene fornito e utilizzato un valore; la rotazione modifica il secret e il suo ciclo di vita, comprese la verifica, la revoca e la risposta in caso di esposizione. Centralizzare la configurazione è utile, ma da solo non dimostra che la vecchia credenziale abbia smesso di essere utilizzata.
Inventariare consumer, autorizzazioni e dipendenze
Prima di generare o modificare una credenziale, identifica il servizio che la emette, le autorizzazioni che concede e tutti i consumer che la utilizzano. Includi applicazioni web, comandi pianificati, worker, attività manuali, ambienti di test e strumenti operativi. Controlla anche repository e configurazioni CI/CD per individuare riferimenti obsoleti, senza copiare il valore del secret in report o ticket.
- Consumer: identifica repository, servizi, processi, responsabili e frequenza di esecuzione.
- Ambito: documenta autorizzazioni, risorse accessibili, restrizioni di rete ed eventuali date di scadenza.
- Fornitura: verifica da quale secret manager o meccanismo sicuro ogni processo ottiene la credenziale e quando la rilegge.
- Dipendenze: scopri se altri sistemi o team dipendono dalla stessa chiave e se il provider consente di mantenere attive più credenziali.
- Osservabilità: individua metriche e log di successo o errore che permettano di verificare la modifica senza mostrare valori sensibili.
Se non riesci a determinare chi utilizza una chiave, non revocarla basandoti soltanto sul fatto che il traffico sembra ridotto. Un processo mensile o un’attività di ripristino potrebbero passare inosservati. Completa l’inventario con i log di utilizzo disponibili presso il provider e con la configurazione effettiva degli ambienti.
Preparare la transizione e limitare la sovrapposizione
Genera la nuova credenziale tramite il meccanismo del provider e assegnale soltanto le autorizzazioni necessarie. Se il servizio supporta due chiavi attive, stabilisci una finestra di sovrapposizione di durata definita, sufficiente per distribuire, verificare e monitorare i consumer, ma non più lunga del necessario. Indicare chi controlla la finestra e quale condizione determina la revoca evita che il periodo provvisorio diventi indefinito.
Fornisci il secret tramite il sistema approvato per l’ambiente, non nel codice sorgente, nei messaggi, nei ticket o negli argomenti dei comandi che potrebbero essere registrati. Evita di stamparlo nelle tracce di debug. Per ridurre gli errori, distingui chiaramente nei runbook i riferimenti alla vecchia e alla nuova credenziale, ma non includerne i valori nella documentazione operativa.
Definisci l’ordine delle modifiche in base alle modalità di caricamento della configurazione. Potrebbe essere necessario aggiornare il secret, distribuire l’applicazione e riavviare worker o processi pianificati affinché smettano di utilizzare i valori conservati in memoria. Verifica come vengono propagati i cambiamenti a ogni istanza: una modifica nell’ambiente di esecuzione non aggiorna sempre i processi esistenti.
Distribuire e verificare senza esporre i secret
Se il provider lo consente, applica prima la modifica in un ambiente rappresentativo. Successivamente, distribuiscila in produzione in modo coordinato e verifica sia le nuove chiamate sia i processi che possono essere eseguiti meno frequentemente. Un test di connettività di base è utile, ma non sostituisce la verifica delle operazioni reali che dipendono dall’integrazione.
- Verifica che l’applicazione riceva la nuova credenziale e che le istanze e i worker abbiano ricaricato la configurazione.
- Controlla le risposte del provider, i codici di errore e le operazioni funzionali rilevanti per il business.
- Monitora i tassi di successo, gli errori di autenticazione, i tentativi ripetuti e le code in sospeso per un periodo che copra i consumer noti.
- Usa gli identificativi delle richieste o delle esecuzioni per diagnosticare i problemi; rimuovi o escludi le intestazioni e i corpi che potrebbero contenere secret.
I log devono fornire contesto senza memorizzare token, password o intestazioni di autorizzazione. Controlla anche i messaggi di eccezione: una libreria o un client HTTP potrebbe includere dati sensibili in una traccia. Se l’integrazione elabora dati personali o commerciali, applica inoltre le politiche pertinenti in materia di accesso, conservazione e protezione dei dati.
Revocare la vecchia credenziale e gestire i problemi
Revoca la vecchia chiave quando tutti i consumer noti funzionano con quella nuova e il monitoraggio ha coperto i cicli pertinenti. Conferma la revoca presso il provider e monitora gli errori successivi. Se continuano a comparire tentativi con la vecchia credenziale, cerca processi dimenticati, istanze non aggiornate o attività esterne prima di considerare conclusa la modifica.
In caso di problemi, distingui tra un errore di autenticazione e un problema di autorizzazioni, connettività o formato della richiesta. Se la vecchia credenziale è ancora attiva e non vi sono indizi di esposizione, può essere utilizzata come rollback temporaneo mentre si corregge il deployment, sempre con la dovuta autorizzazione e una scadenza operativa definita. Se la rotazione è dovuta a un sospetto di compromissione, riattivare la vecchia chiave potrebbe ripristinare il rischio: dai priorità al contenimento e segui la procedura di sicurezza pertinente.
Registra decisioni, orari, responsabili, risultati e azioni in sospeso, ma mai il secret. Il registro permette di ricostruire le modifiche e aiuta a ripetere la procedura; non deve diventare un inventario parallelo delle credenziali.
Lista di controllo per una rotazione ripetibile
- Sono stati identificati tutti i consumer, compresi i processi a lunga esecuzione e le attività poco frequenti?
- Sono note le autorizzazioni, la scadenza e le regole del provider per l’uso simultaneo delle credenziali?
- La nuova credenziale viene fornita tramite un canale sicuro e con privilegi minimi?
- Il piano specifica l’ordine del deployment, il ricaricamento della configurazione, il periodo di monitoraggio e il responsabile?
- Le verifiche convalidano operazioni reali ed evitano di registrare valori sensibili?
- È prevista una risposta distinta per i problemi ordinari e per le possibili compromissioni?
- La vecchia credenziale verrà revocata e si verificherà in seguito che non restino consumer non aggiornati?
Una rotazione affidabile si conclude quando la nuova credenziale è stata verificata, quella precedente è stata revocata e non restano processi da migrare. Se non è possibile verificare una di queste condizioni, la modifica è ancora aperta e deve essere gestita come un’attività operativa con un responsabile e un monitoraggio espliciti.


