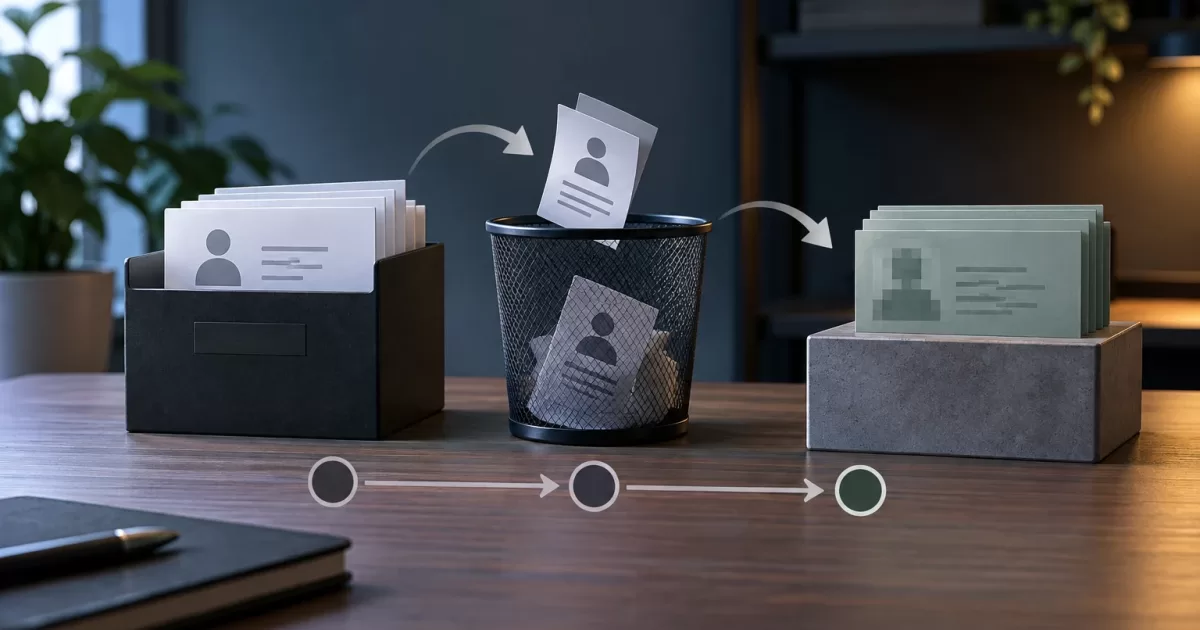
Uma solicitação de exclusão não se resolve com um DELETE na tabela de usuários. Em uma aplicação com vários módulos, as informações podem aparecer em registros relacionados, arquivos, índices de busca, filas, exportações ou serviços externos. Excluir apenas a conta visível pode deixar cópias acessíveis; excluir às cegas pode afetar dados que precisam ser mantidos para que outros processos continuem funcionando.
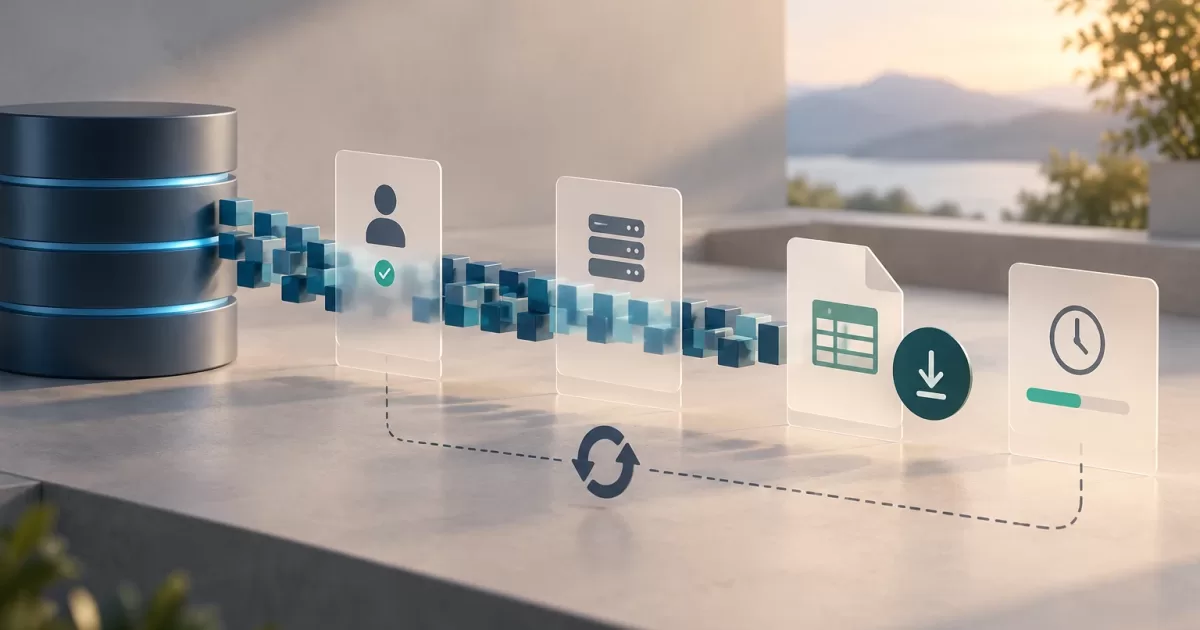
A exclusão verificável de dados em PHP é projetada como um processo com escopo explícito, responsáveis, estados, novas tentativas e verificações. O objetivo operacional não é prometer que qualquer cópia desaparecerá imediatamente: é poder identificar quais destinos foram processados, qual resultado cada um apresentou e quais limitações continuam pendentes.
Definir o escopo antes de executar
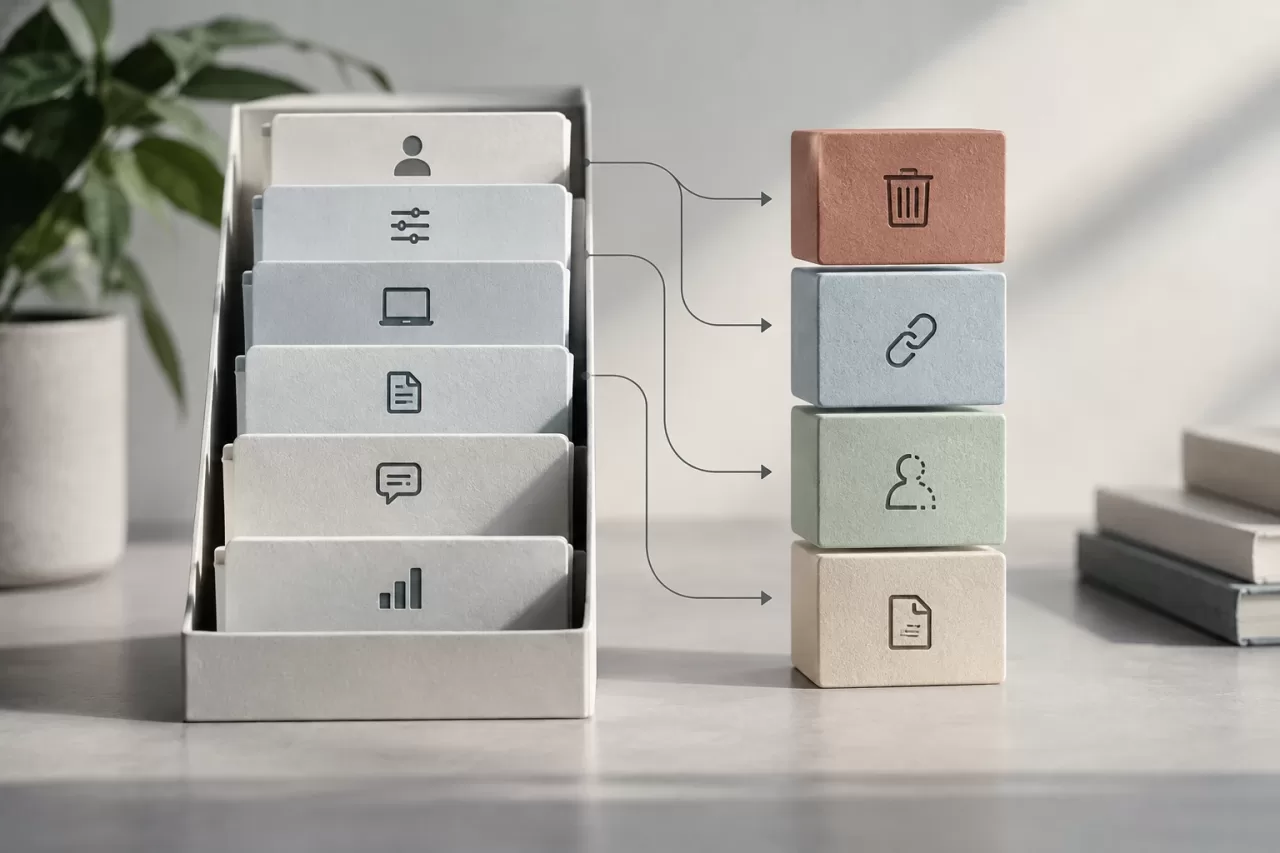
Traduzam a solicitação em um inventário de categorias de dados e sistemas. Por exemplo, uma conta pode ter perfil, preferências, sessões, documentos, comentários e eventos de atividade. Também pode haver referências em faturas ou outros registros compartilhados. Para cada categoria, decidam se cabe excluí-la, desvinculá-la, anonimizá-la ou mantê-la sob uma política interna aplicável. Não tratem essas opções como equivalentes: a anonimização exige que a pessoa deixe de ser identificável no contexto previsto, e a desvinculação não necessariamente exclui os dados originais.
Definam também o que significa «concluído» para cada destino. Uma linha removida do banco de dados principal não demonstra que o índice de busca foi atualizado nem que um arquivo foi excluído. Separem os destinos sob controle direto — banco de dados, armazenamento de objetos, cache — daqueles que dependem de um provedor ou de uma janela de retenção, como certos backups. O estado final deve refletir essas diferenças, não ocultá-las sob um único rótulo de sucesso.
Inventariar as cópias e atribuir responsáveis
O inventário deve acompanhar os fluxos reais de dados, não apenas o esquema do banco de dados. Verifiquem onde os dados são criados, exportados ou transformados: filas de tarefas, índices de busca, sistemas de analytics, arquivos temporários, logs da aplicação e ferramentas conectadas. Perguntem a cada equipe qual identificador permite localizar os registros e qual operação o sistema aceita.
Atribuam um responsável técnico por destino e documentem o mecanismo, a resposta esperada, as novas tentativas e as limitações. Se um sistema não permitir buscar por um identificador estável, essa lacuna dificulta a verificação e deve ser tratada como dívida de design. Evitem armazenar uma cópia adicional dos dados pessoais no próprio registro da solicitação: geralmente basta um identificador interno do caso, a referência necessária para a operação e resultados minimizados.
Modelar estados e resultados por sistema
Um processo robusto tem estados explícitos, por exemplo: received, validated, in_progress, partially_completed, verification_pending, completed e failed. Definam as transições e quem pode iniciá-las. Uma solicitação não deve ser marcada como concluída enquanto houver destinos obrigatórios sem um resultado verificável.
Registrem separadamente o resultado de cada sistema: pendente, excluído, não encontrado, passível de nova tentativa, requer revisão ou sujeito a uma limitação documentada. «Não encontrado» pode ser um resultado válido, mas somente se a consulta usou a chave correta e cobriu o escopo previsto. Diferenciem uma falha transitória — por exemplo, um serviço indisponível — de uma rejeição permanente que exige intervenção.
Em PHP, separem a coordenação do trabalho específico de cada destino. Um serviço de aplicação pode carregar o caso, verificar as permissões e despachar tarefas; adaptadores independentes implementam operações para o banco de dados, o armazenamento ou as APIs. Assim, uma mudança de provedor não exige misturar a lógica de negócio com detalhes de transporte. Protejam também a criação e a consulta do caso com controles de acesso e registrem quem iniciou as ações administrativas.
Ordenar a exclusão respeitando as dependências
Antes de excluir, determinem quais relações dependem da conta e quais são compartilhadas. Chaves estrangeiras e regras de exclusão em cascata ajudam a manter a integridade, mas uma cascata pode excluir mais do que o previsto se o modelo combinar dados próprios e compartilhados. Revisem o impacto de cada relação e prefiram operações explícitas quando o escopo não for óbvio.
Uma sequência comum consiste em interromper novas gravações associadas ao titular, invalidar sessões ou credenciais, remover dependências internas, excluir ou transformar os registros próprios e, depois, propagar a operação para índices e serviços externos. A ordem específica depende da arquitetura. Se a chave que permite localizar dados em outros sistemas for excluída primeiro, a tarefa poderá perder as informações necessárias para continuar. Mantenham essa referência de trabalho protegida e apenas pelo tempo necessário, sem transformar o registro operacional em um repositório paralelo.
Tornar o fluxo idempotente e retomável
Tarefas distribuídas podem falhar depois de concluir uma operação e antes de comunicá-la. Por isso, cada etapa deve poder ser repetida sem causar efeitos indevidos. Uma exclusão idempotente pode aceitar que um registro já não exista e retornar um resultado controlado, em vez de sempre tratá-lo como erro.
Armazenem o progresso por destino e usem uma chave de idempotência ou um identificador estável do caso quando o sistema remoto aceitar esse recurso. Processem cada destino em uma transação ou unidade de trabalho apropriada, sem manter uma transação do banco de dados aberta enquanto aguardam uma API. Se houver uma falha, façam novas tentativas com limites e uma estratégia de espera; erros que esgotarem as tentativas devem ir para uma fila de revisão, não desaparecer em um log.
A retomada deve continuar a partir das etapas incompletas. Não reiniciem todo o fluxo se isso puder repetir ações inseguras ou sobrescrever resultados anteriores. Em particular, distingam «solicitação enviada» de «exclusão confirmada»: uma resposta HTTP bem-sucedida pode confirmar o recebimento, mas não necessariamente a conclusão do trabalho remoto. Definam com o provedor o significado de cada confirmação.
Verificar sem manter o que foi excluído
A verificação deve corresponder ao destino e ao tipo de operação. No banco de dados, uma consulta pelas chaves previstas pode confirmar que não restam linhas dentro do escopo. No armazenamento, é possível verificar a ausência do objeto ou a resposta do mecanismo de exclusão. Em um índice, é necessário consultar o documento com uma chave adequada e considerar o tempo de propagação. Uma mensagem de sucesso do worker não substitui essas verificações.
Registrem evidências mínimas: identificador do caso, destino, operação, timestamp, estado, número de itens afetados quando isso for seguro e referência técnica do resultado. Evitem copiar conteúdo excluído, credenciais, tokens ou identificadores pessoais desnecessários para logs e métricas. Protejam o registro de auditoria, limitem o acesso a ele e definam sua retenção interna. As evidências devem permitir explicar o processo sem recriar as informações que se tentou remover.
Gerenciar limitações e testar o fluxo
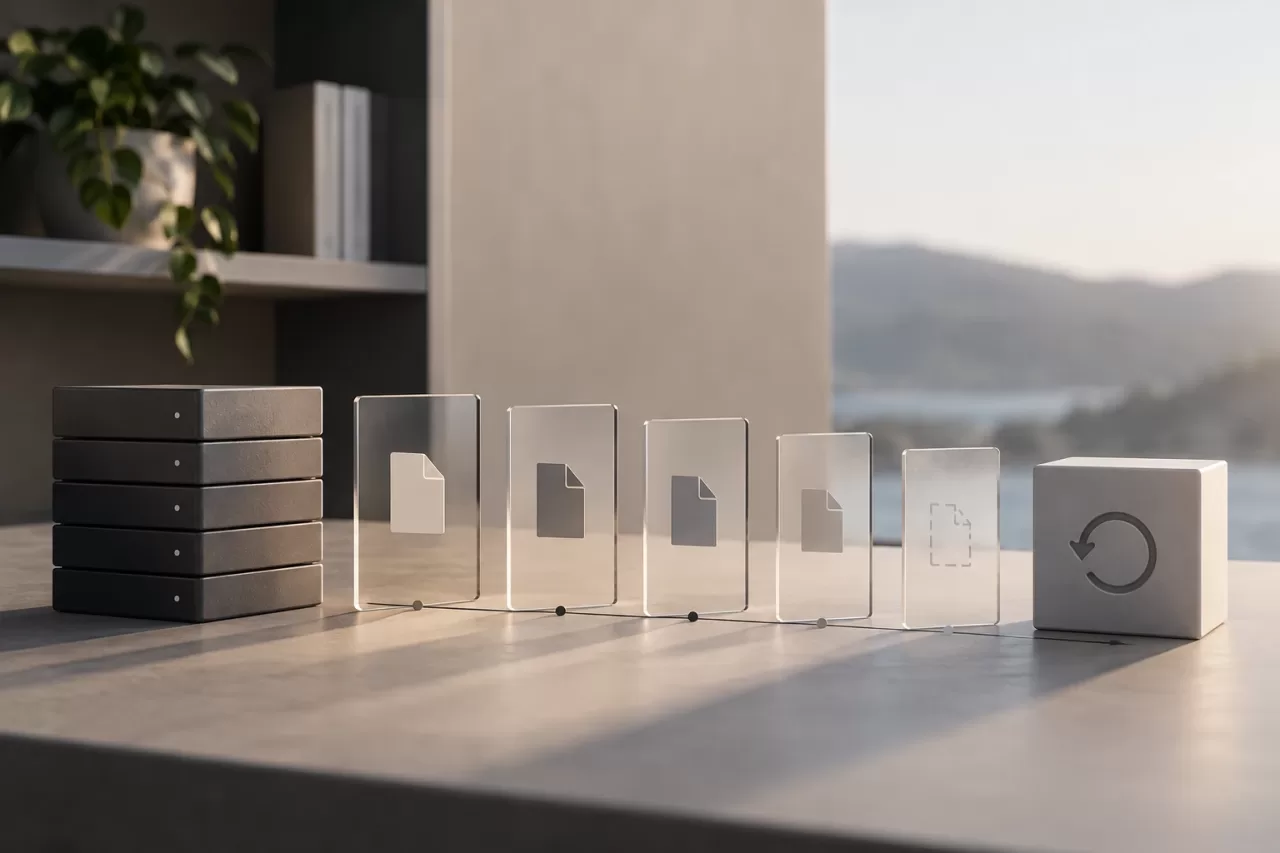
Os backups exigem tratamento explícito. Talvez não permitam uma exclusão seletiva imediata; documentem o ciclo de retenção previsto e como evitar que uma restauração reintroduza dados já excluídos. Por exemplo, o procedimento de recuperação pode reaplicar solicitações pendentes ou concluídas antes de habilitar o sistema restaurado. Não afirmem que um backup foi excluído se o mecanismo disponível permitir apenas que ele expire de acordo com a retenção.
Para sistemas externos, indiquem quem pode iniciar a operação, qual confirmação o provedor oferece e quando um resultado incerto deve ser escalado. Uma limitação operacional não equivale a uma verificação bem-sucedida: deve ser apresentada como pendente, restrita ou resolvida, de acordo com as evidências disponíveis.
Antes de operar, testem o fluxo em ambientes não produtivos com dados sintéticos: solicitações duplicadas, relações compartilhadas, arquivos ausentes, timeouts, respostas ambíguas e falhas após a conclusão de uma etapa. Verifiquem que as novas tentativas não duplicam efeitos, que as permissões bloqueiam acessos indevidos e que os relatórios não expõem dados. Em produção, monitorem o volume de falhas, a antiguidade dos casos pendentes e os destinos sem confirmação, sem incluir informações pessoais nos alertas.
Lista de verificação: escopo e exceções definidos; destinos e responsáveis inventariados; estados e transições documentados; dependências revisadas; etapas idempotentes e retomáveis; verificação específica por sistema; evidências minimizadas e protegidas; limitações de backups e provedores comunicadas; testes de falhas realizados; procedimento de revisão e escalonamento disponível. Com esses controles, a equipe pode responder com rastreabilidade e detectar exatamente onde uma exclusão parou, em vez de confundir uma ação iniciada com um resultado confirmado.