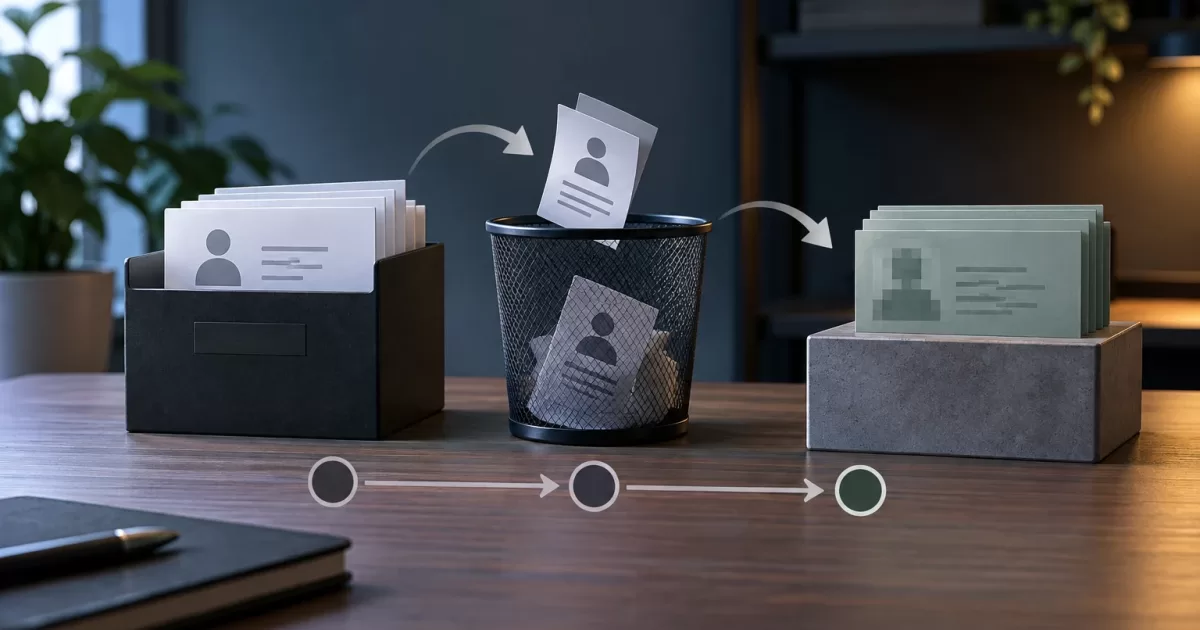
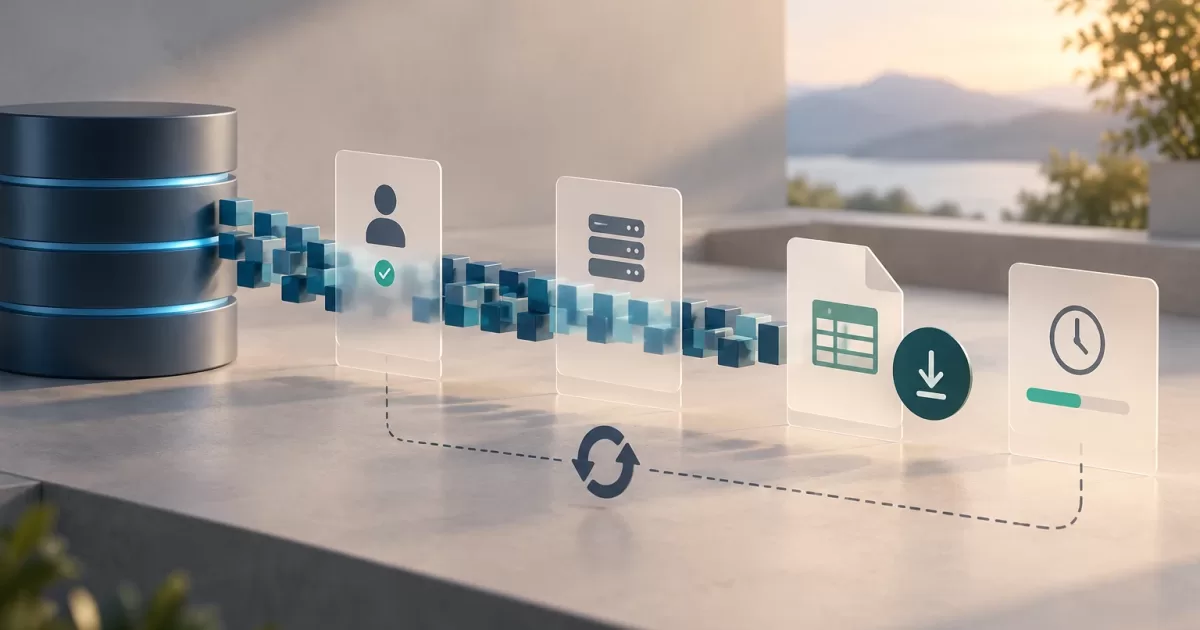
Een verwijderingsverzoek afhandelen betekent meer dan een DELETE uitvoeren op de gebruikerstabel. In een applicatie met meerdere modules kan informatie voorkomen in gerelateerde records, bestanden, zoekindexen, queues, exports of externe services. Alleen het zichtbare account verwijderen kan toegankelijke kopieën achterlaten; blindelings verwijderen kan gegevens aantasten die behouden moeten blijven zodat andere processen blijven werken.
Een controleerbare gegevensverwijdering in PHP ontwerp je als een proces met een expliciete scope, verantwoordelijken, statussen, nieuwe pogingen en controles. Het operationele doel is niet beloven dat elke kopie onmiddellijk verdwijnt, maar kunnen vaststellen welke bestemmingen zijn verwerkt, welk resultaat elke bestemming opleverde en welke beperkingen nog gelden.
De scope vaststellen voordat je begint
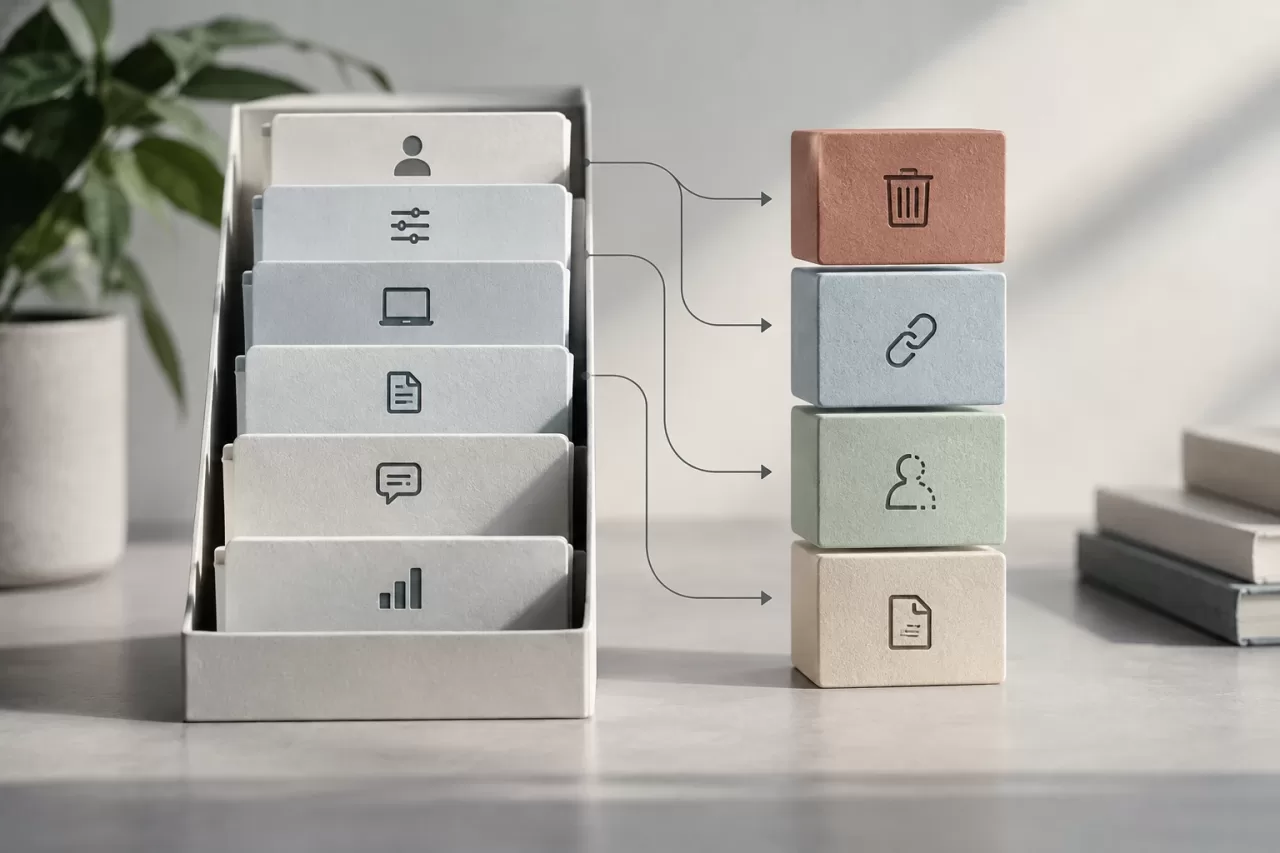
Vertaal het verzoek naar een inventaris van gegevenscategorieën en systemen. Een account kan bijvoorbeeld een profiel, voorkeuren, sessies, documenten, reacties en activiteitsgebeurtenissen bevatten. Er kunnen ook verwijzingen voorkomen in facturen of andere gedeelde records. Bepaal voor elke categorie of deze moet worden verwijderd, ontkoppeld, geanonimiseerd of bewaard op basis van toepasselijk intern beleid. Behandel deze opties niet als gelijkwaardig: bij anonimisering moet de persoon in de beoogde context niet meer identificeerbaar zijn, en ontkoppelen verwijdert de oorspronkelijke gegevens niet noodzakelijkerwijs.
Bepaal ook wat ‘voltooid’ voor elke bestemming betekent. Het verwijderen van een rij uit de primaire database bewijst niet dat de zoekindex is bijgewerkt of dat een bestand is verwijderd. Maak onderscheid tussen bestemmingen die je rechtstreeks beheert — database, object storage en cache — en bestemmingen die afhankelijk zijn van een provider of een bewaartermijn, zoals bepaalde back-ups. De eindstatus moet deze verschillen weergeven in plaats van ze te verbergen onder één succeslabel.
Kopieën inventariseren en verantwoordelijken aanwijzen
De inventaris moet de werkelijke gegevensstromen volgen, niet alleen het databaseschema. Controleer waar gegevens worden aangemaakt, geëxporteerd of getransformeerd: jobqueues, zoekindexen, analyticsystemen, tijdelijke bestanden, applicatielogs en gekoppelde tools. Vraag elk team met welke identifier records kunnen worden gevonden en welke bewerking het systeem ondersteunt.
Wijs per bestemming een technisch verantwoordelijke aan en documenteer het mechanisme, het verwachte antwoord, nieuwe pogingen en beperkingen. Als een systeem niet op een stabiele identifier kan zoeken, bemoeilijkt dat de verificatie en moet dit als ontwerpschuld worden behandeld. Vermijd een extra kopie van persoonsgegevens op te slaan in het verzoekrecord zelf: doorgaans volstaan een interne case-ID, de benodigde operationele referentie en geminimaliseerde resultaten.
Statussen en resultaten per systeem modelleren
Een robuust proces heeft expliciete statussen, bijvoorbeeld: received, validated, in_progress, partially_completed, verification_pending, completed en failed. Leg de overgangen vast, evenals wie ze mag starten. Een verzoek mag niet als voltooid worden gemarkeerd zolang verplichte bestemmingen geen verifieerbaar resultaat hebben.
Registreer het resultaat voor elk systeem afzonderlijk: in afwachting, verwijderd, niet gevonden, opnieuw te proberen, beoordeling vereist of onderworpen aan een gedocumenteerde beperking. ‘Niet gevonden’ kan een geldig resultaat zijn, maar alleen als de juiste sleutel is gebruikt voor de zoekopdracht en de beoogde scope is afgedekt. Maak onderscheid tussen een tijdelijke fout — bijvoorbeeld een niet-beschikbare service — en een permanente afwijzing waarvoor ingrijpen nodig is.
Scheid in PHP de coördinatie van het werk voor elke specifieke bestemming. Een applicatieservice kan de case laden, rechten controleren en taken dispatchen; afzonderlijke adapters implementeren bewerkingen voor de database, opslag of API’s. Zo maakt een wijziging bij een provider het niet nodig om bedrijfslogica met transportdetails te vermengen. Bescherm ook het aanmaken en raadplegen van de case met toegangscontroles en registreer wie administratieve acties heeft gestart.
De verwijderingsvolgorde afstemmen op afhankelijkheden
Bepaal vóór verwijdering welke relaties afhankelijk zijn van het account en welke gedeeld zijn. Foreign keys en regels voor cascadeverwijdering helpen de integriteit te bewaren, maar een cascade kan meer verwijderen dan bedoeld als het model eigen en gedeelde gegevens vermengt. Beoordeel de impact van elke relatie en geef de voorkeur aan expliciete bewerkingen wanneer de scope niet vanzelfsprekend is.
Een gebruikelijke volgorde is: nieuwe schrijfbewerkingen voor de betreffende persoon stopzetten, sessies of inloggegevens ongeldig maken, interne afhankelijkheden verwijderen, eigen records verwijderen of transformeren en daarna de bewerking doorvoeren naar indexen en externe services. De exacte volgorde hangt af van de architectuur. Als eerst de sleutel wordt verwijderd waarmee gegevens in andere systemen kunnen worden gevonden, kan de taak de informatie verliezen die nodig is om verder te gaan. Bewaar die werkreferentie beveiligd en niet langer dan nodig, zonder het operationele record in een parallelle gegevensopslag te veranderen.
De workflow idempotent en hervatbaar maken
Gedistribueerde jobs kunnen mislukken nadat een bewerking is voltooid, maar voordat dit is gemeld. Daarom moet elke stap herhaald kunnen worden zonder ongewenste effecten te veroorzaken. Een idempotente verwijdering kan accepteren dat een record al niet meer bestaat en een gecontroleerd resultaat teruggeven, in plaats van dit altijd als fout te behandelen.
Sla de voortgang per bestemming op en gebruik een idempotency key of een stabiele case-ID wanneer het externe systeem dit ondersteunt. Verwerk elke bestemming in een passende transactie of werkeenheid, zonder een databasetransactie open te houden terwijl je op een API wacht. Probeer het bij een fout opnieuw, met limieten en een wachttijdstrategie; fouten waarbij de pogingen zijn uitgeput, moeten naar een beoordelingsqueue gaan en niet in een log verdwijnen.
Bij hervatten ga je verder vanaf de onvoltooide stappen. Start niet de volledige workflow opnieuw als dat onveilige acties kan herhalen of eerdere resultaten kan overschrijven. Maak vooral onderscheid tussen ‘verzoek verzonden’ en ‘verwijdering bevestigd’: een succesvolle HTTP-respons kan de ontvangst bevestigen, maar niet noodzakelijkerwijs de voltooiing van het werk op afstand. Leg samen met de provider vast wat elke bevestiging betekent.
Verifiëren zonder te bewaren wat wordt verwijderd
De verificatie moet passen bij de bestemming en het type bewerking. In de database kan een query op basis van de beoogde sleutels bevestigen dat er binnen de scope geen records meer zijn. Bij opslag kun je controleren of het object ontbreekt of wat het verwijdermechanisme als antwoord geeft. In een index moet je het document met een geschikte sleutel opvragen en rekening houden met de propagatietijd. Een succesmelding van de worker vervangt deze controles niet.
Registreer minimaal bewijs: case-ID, bestemming, bewerking, tijdstempel, status, het aantal betrokken items wanneer dat veilig is en een technische referentie van het resultaat. Kopieer geen verwijderde inhoud, inloggegevens, tokens of onnodige persoonlijke identificatiegegevens naar logs en metrics. Beveilig het auditlog, beperk de toegang ertoe en bepaal de interne bewaartermijn. Het bewijs moet het mogelijk maken het proces toe te lichten zonder de informatie te reconstrueren die moest worden verwijderd.
Beperkingen beheren en de workflow testen
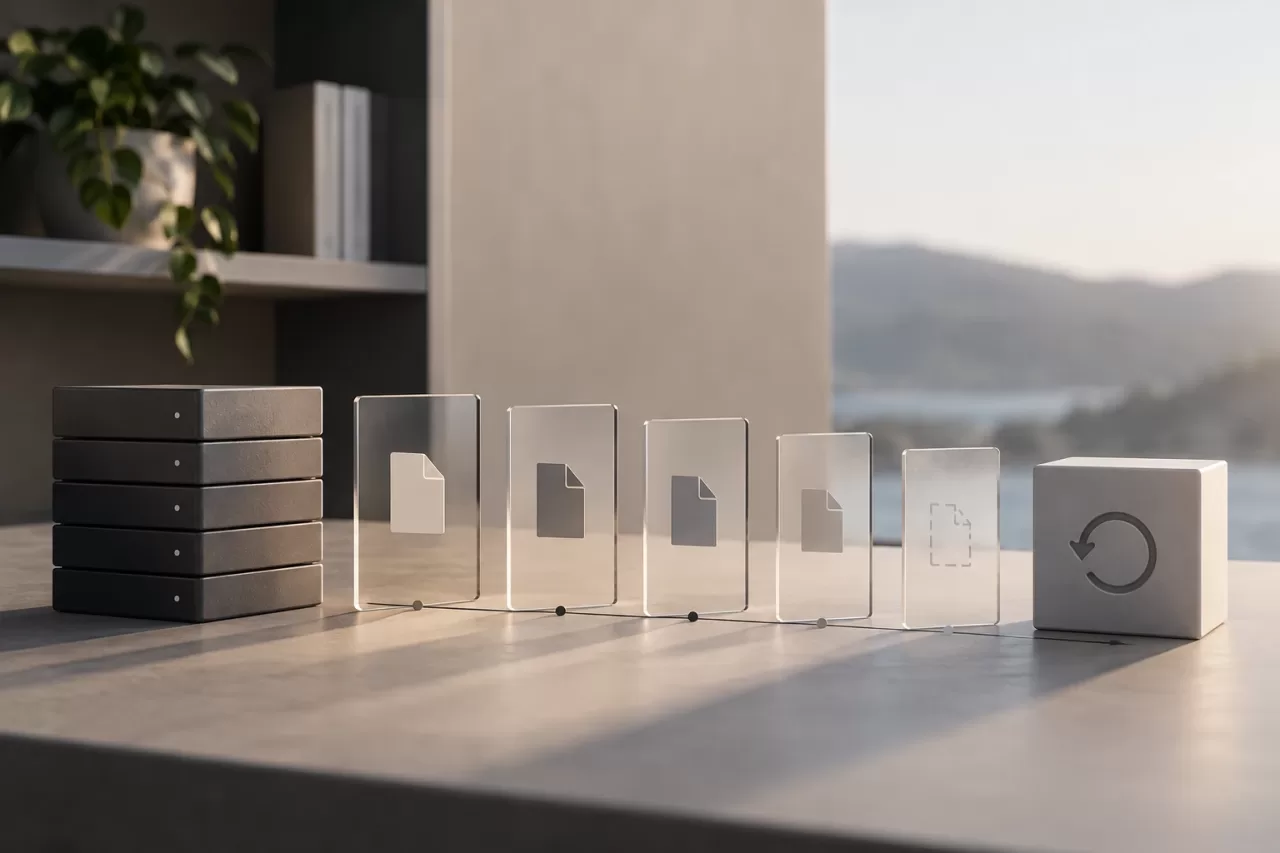
Back-ups vereisen een expliciete aanpak. Selectieve, onmiddellijke verwijdering wordt mogelijk niet ondersteund; documenteer de geplande bewaartermijn en hoe je voorkomt dat een restore reeds verwijderde gegevens opnieuw introduceert. De herstelprocedure kan bijvoorbeeld openstaande of voltooide verzoeken opnieuw toepassen voordat het herstelde systeem beschikbaar wordt gemaakt. Beweer niet dat een back-up is verwijderd als het beschikbare mechanisme alleen toestaat dat deze volgens de bewaartermijn verloopt.
Geef voor externe systemen aan wie de bewerking mag starten, welke bevestiging de provider geeft en wanneer een onzeker resultaat moet worden geëscaleerd. Een operationele beperking staat niet gelijk aan een geslaagde verificatie: geef de status weer als in afwachting, beperkt of afgehandeld, afhankelijk van het beschikbare bewijs.
Test de workflow voordat je deze uitvoert in niet-productieomgevingen met synthetische gegevens: dubbele verzoeken, gedeelde relaties, ontbrekende bestanden, time-outs, onduidelijke antwoorden en fouten nadat een stap is voltooid. Controleer of nieuwe pogingen geen dubbele effecten veroorzaken, of rechten ongeoorloofde toegang blokkeren en of rapporten geen gegevens blootleggen. Houd in productie het aantal fouten, de ouderdom van openstaande cases en bestemmingen zonder bevestiging in de gaten, zonder persoonlijke informatie in meldingen op te nemen.
Checklist: scope en uitzonderingen vastgelegd; bestemmingen en verantwoordelijken geïnventariseerd; statussen en overgangen gedocumenteerd; afhankelijkheden gecontroleerd; stappen idempotent en hervatbaar; verificatie afgestemd op elk systeem; bewijs geminimaliseerd en beveiligd; beperkingen van back-ups en providers gecommuniceerd; foutscenario’s getest; procedure voor beoordeling en escalatie beschikbaar. Met deze maatregelen kan het team het proces traceerbaar afhandelen en precies vaststellen waar een verwijdering is gestopt, in plaats van een gestarte actie te verwarren met een bevestigd resultaat.