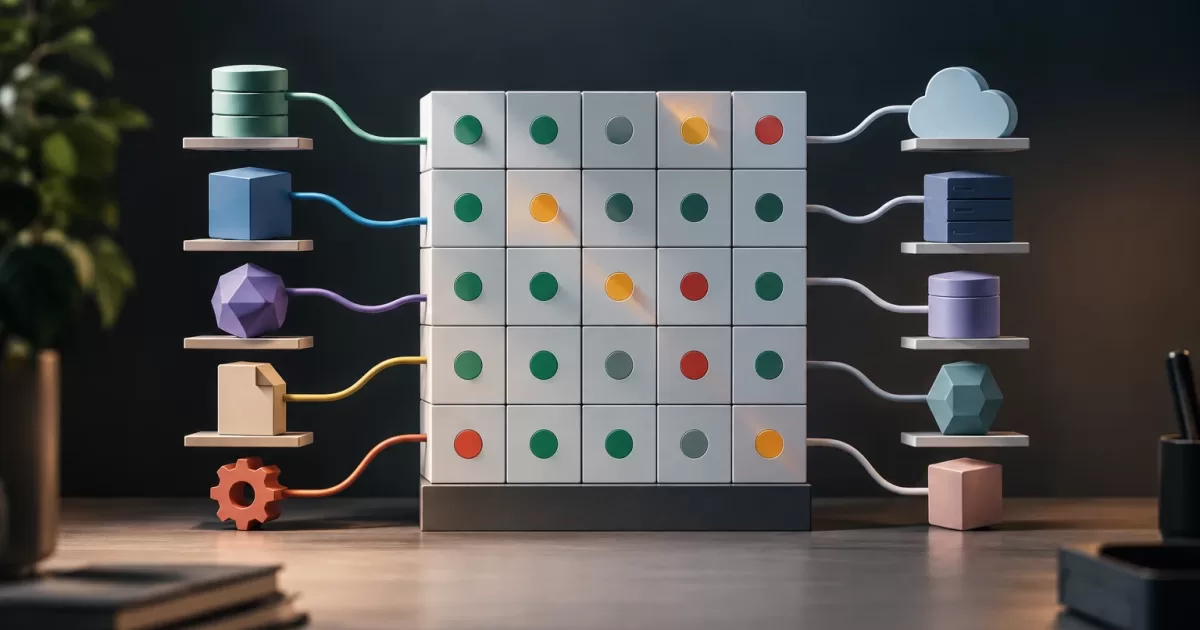
Integracja może nadal poprawnie odpowiadać, a mimo to błędnie przetwarzać dane. Dostawca zmienia znaczenie pola, platforma biznesowa udostępnia dwie wersje API albo klient korzysta z innej konfiguracji uwierzytelniania. Macierz kompatybilności integracji oprogramowania pozwala rejestrować, które kombinacje obsługuje aplikacja, które zostały zweryfikowane i jakie mają ograniczenia.
Nie jest to lista wszystkich istniejących produktów ani obietnica uniwersalnego działania. To narzędzie ułatwiające podjęcie decyzji o zakresie testów, sposobach wykrywania odchyleń i osobach odpowiedzialnych za działanie w razie zmian zależności. W aplikacjach PHP może łączyć inwentaryzację techniczną z testami automatycznymi, monitorowaniem i procedurami wprowadzania zmian.
Co oznacza kompatybilność w integracji
Kompatybilność obejmuje więcej niż wersję API. Warto rozdzielić co najmniej pięć wymiarów:
- Format: struktura żądania i odpowiedzi, typy zawartości, kodowanie i serializacja.
- Pola: nazwy, typy, wymagane wartości, wartości null, dozwolone wartości i reguły walidacji.
- Semantyka: znaczenie poszczególnych danych oraz jednostki lub strefa czasowa, w których są interpretowane. Pole może nadal występować, a mimo to zmienić znaczenie.
- Dostęp: metoda uwierzytelniania, uprawnienia, czas wygaśnięcia poświadczeń i wymagane zakresy uprawnień.
- Zachowanie: kody błędów, limity żądań, kolejność zdarzeń, ponowienia i idempotencja.
Macierz powinna rozróżniać zmiany addytywne od niekompatybilnych. Dodanie opcjonalnego pola może nie wpłynąć na konsumenta, jeśli ignoruje on nieznane pola; zmiana nazwy wymaganego pola może go zepsuć. Ocena zależy od rzeczywistego kontraktu integracji i sposobu napisania kodu klienta.
Inwentaryzacja zależności i istotnych kombinacji
Zacznij od wymienienia każdego systemu zewnętrznego i punktu styku: API, webhooka, importowanego pliku, kolejki, biblioteki lub konektora. Zapisz, kto nim zarządza, która aplikacja PHP z niego korzysta, jakie dane są wymieniane i które operacje biznesowe od niego zależą. Uwzględnij środowiska i konfiguracje mogące zmieniać zachowanie, takie jak region, metoda uwierzytelniania lub format daty.
Następnie określ zaobserwowane i oficjalnie obsługiwane warianty: wersje API, wersje platformy, schematy payloadów i konfiguracje dostępu. Nie zakładaj, że każda teoretycznie możliwa kombinacja ma znaczenie. Ustal priorytety na podstawie konkretnych przesłanek:
- Wolumen ruchu lub liczba operacji biznesowych, których dotyczy dana kombinacja.
- Występowanie u aktywnych klientów, w regionach lub instalacjach.
- Skutki awarii oraz możliwość odzyskania lub ponowienia operacji.
- Historia zmian i incydentów oraz znane różnice między wersjami.
- Dostępność środowiska testowego lub reprezentatywnych danych.
Jeśli istnieje wiele kombinacji, nie trzeba testować ich wszystkich. Określ pokrycie w oparciu o ryzyko: najczęściej używane i najnowsze wersje, granice obsługi oraz kombinacje różniące się uwierzytelnianiem lub schematem. Zapisuj kombinacje, których nie przetestowano; brak informacji nie może być interpretowany jako potwierdzona kompatybilność.
Definiowanie użytecznej i praktycznej macierzy
Jeden wiersz powinien opisywać weryfikowalny scenariusz, a nie tylko nazwę dostawcy. Może zawierać system, wersję, operację, format, uwierzytelnianie, status obsługi, poziom weryfikacji, ograniczenia, osobę odpowiedzialną i datę przeglądu. Dodaj odwołanie do testu automatycznego, fixture’a lub dowodu weryfikacji uzasadniającego dany status.
Stosuj jednoznaczne statusy, na przykład: obsługiwane i przetestowane, obsługiwane z udokumentowanymi ograniczeniami, oczekuje na weryfikację lub nieobsługiwane. Rozróżniaj kompatybilność deklarowaną przez dostawcę od tej zweryfikowanej przez Twój zespół. Wersja może być oficjalnie obsługiwana przez podmiot zewnętrzny, a jednocześnie nieprzetestowana w Twojej aplikacji.
Określ również granice: minimalne i maksymalne wersje, obsługiwane operacje, nieobsługiwane zachowania i warunki wymagane do włączenia integracji. Wyznacz osoby odpowiedzialne za aktualizację macierzy i zatwierdzanie wyjątków. Bez takiego przypisania odpowiedzialności dokument zwykle się dezaktualizuje, nawet jeśli testy nadal są uruchamiane.
Przekładanie priorytetowych scenariuszy na testy
Testy powinny sprawdzać kontrakty i istotne wyniki, a nie tylko to, czy żądanie zwraca HTTP 200. Dla każdego priorytetowego scenariusza weryfikuj strukturę, typy, wymagane pola, reguły semantyczne i reakcję na oczekiwane błędy. W stosownych przypadkach uwzględnij paginację, limity, duplikaty, ponowienia i wygasłe uwierzytelnienie.
W aplikacji PHP testy jednostkowe mogą weryfikować adaptery i mapery z użyciem wersjonowanych fixture’ów. Testy kontraktowe sprawdzają, czy żądania i odpowiedzi są zgodne z oczekiwanym kontraktem. Testy integracyjne sprawdzają komunikację z kontrolowanym środowiskiem dostawcy, jeśli jest dostępne. Każdy poziom odpowiada na inne pytania: fixture nie dowodzi, że zdalna usługa nadal działa, a test z użyciem usługi nie zastępuje deterministycznych przypadków transformacji.
W odpowiednich przypadkach przechowuj reprezentatywne i zanonimizowane fixture’y. Unikaj umieszczania w nich tokenów, zbędnych danych osobowych lub informacji poufnych. Jeśli dostawca często zmienia schematy, automatyczne porównywanie kontraktów może wskazywać różnice; człowiek powinien ocenić, czy są one niegroźne, niekompatybilne czy istotne dla biznesu.
Zarządzanie niekompatybilnymi zmianami, zanim będzie za późno
Ustal sygnały pozwalające wykrywać zmiany: powiadomienia od dostawcy, nowe wersje dokumentacji, nieoczekiwane odpowiedzi, błędy walidacji i metryki awarii według endpointu lub wersji. Bezpiecznie zapisuj w logach zaobserwowaną wersję lub wariant, nie ujawniając poświadczeń ani danych wrażliwych, aby można było powiązać incydent z konkretnym scenariuszem.
Gdy pojawi się różnica, sklasyfikuj ją przed dostosowaniem kodu. Może wystarczyć tolerowanie dodatkowego pola; zmiana typu może wymagać jawnej konwersji; zmiana semantyczna może wymagać decyzji produktowej. Umieść obsługę zmian w wyraźnie wydzielonej granicy, takiej jak klient lub adapter, i unikaj rozprzestrzeniania szczegółów dostawcy w całej aplikacji.
Jeśli aktualizacji nie można od razu aktywować, zdefiniuj proces przejścia: testy z nową wersją, kontrolowane wdrożenie, obserwację błędów i procedurę wycofania. Wdrożenie kodu nie jest równoznaczne z aktywowaniem nowej ścieżki lub udostępnieniem jej wszystkim użytkownikom; jeśli architektura na to pozwala, aktywację można stopniować. W przypadku operacji w toku zachowaj kompatybilność z już wysłanymi komunikatami i unikaj ponownego wykonywania nieidempotentnych działań przy ponawianiu.
Wycofywanie wariantów bez przerywania operacji
Zaprzestanie obsługi wersji wymaga jasno określonych kryteriów: zakończenia obsługi przez dostawcę, śladowego użycia, kosztu utrzymywania testów, zagrożeń bezpieczeństwa lub braku możliwości zagwarantowania poprawnego działania. Przed jej wycofaniem zmierz wykorzystanie i zidentyfikuj klientów, których dotyczy zmiana. Uzgodnienie terminu, poinformowanie o zmianie i wskazanie ścieżki migracji ogranicza ryzyko nieprzyjemnych niespodzianek.
Oddziel wycofanie wariantu od natychmiastowego usunięcia danych lub procesów oczekujących na realizację. Jeśli są używane kolejki, synchronizacje lub zaplanowane zadania, sprawdź, czy można je bezpiecznie dokończyć, ponowić lub zmigrować. Po upływie terminu jasno i w sposób umożliwiający obserwację rejestruj odrzucenia; nie dopuszczaj, aby cicha degradacja zmieniła przestarzałą integrację w źródło uszkodzenia danych.
Lista kontrolna przy zmianie zależności
- Czy zaktualizowano inwentaryzację wersji, formatów, uwierzytelniania i objętych zmianą operacji?
- Czy porównano kontrakty i oceniono zmiany typów oraz semantyki?
- Czy istnieją fixture’y i testy dla priorytetowych kombinacji oraz przypadków błędów?
- Czy sprawdzono uprawnienia, sekrety, dane osobowe i limity żądań?
- Czy określono osoby odpowiedzialne, kryteria aktywacji, monitorowanie i procedurę wycofania?
- Czy zidentyfikowano klientów lub procesy, które należy zmigrować przed wycofaniem wariantu?
- Czy macierz wskazuje, co przetestowano, co nadal oczekuje na weryfikację i kiedy należy ponownie ją sprawdzić?
Macierz kompatybilności integracji oprogramowania jest użyteczna, gdy pomaga podejmować decyzje możliwe do zweryfikowania: co jest obsługiwane, na podstawie jakich dowodów, z jakimi ograniczeniami i do kiedy. Utrzymywanie jej razem z testami i procesem wprowadzania zmian pozwala ograniczać niespodzianki bez dążenia do wyczerpującego pokrycia, które nie przynosi wartości.