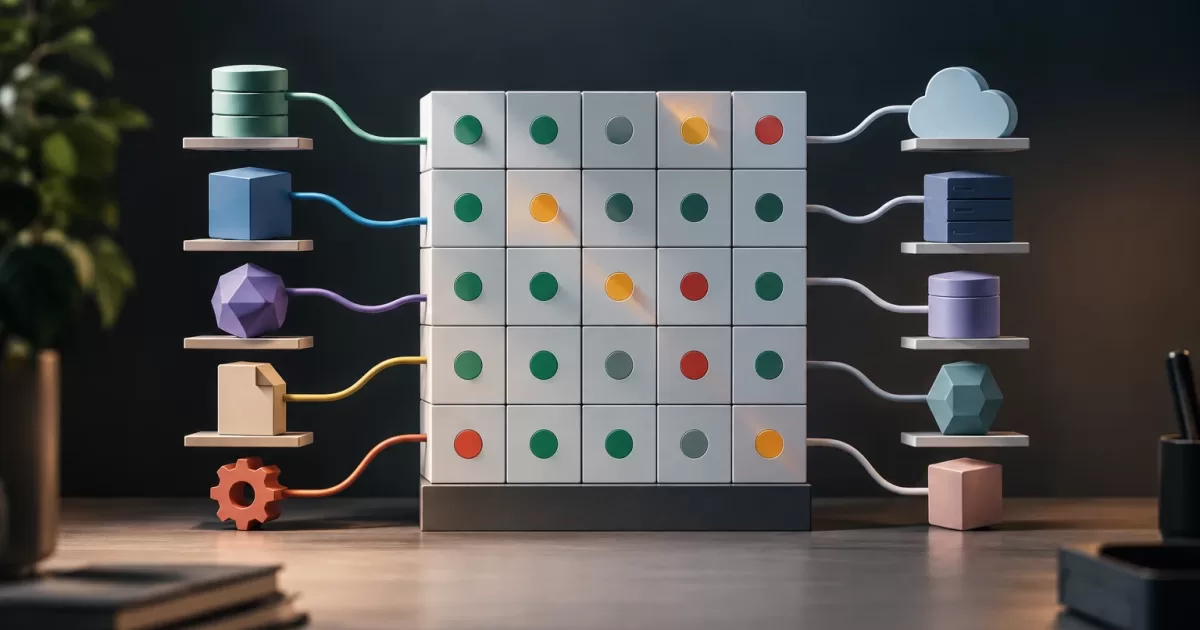
Una integración puede seguir respondiendo con éxito y, aun así, estar procesando mal los datos. Un proveedor cambia el significado de un campo, una plataforma empresarial ofrece dos versiones de API o un cliente mantiene una configuración de autenticación distinta. Una matriz de compatibilidad para integraciones de software permite registrar qué combinaciones soporta la aplicación, cuáles se han validado y qué límites tienen.
No es una lista de todos los productos que existen ni una promesa de funcionamiento universal. Es una herramienta para decidir qué cubrir, cómo detectar desviaciones y quién debe actuar cuando una dependencia cambia. En aplicaciones PHP, puede conectar el inventario técnico con pruebas automatizadas, monitorización y procedimientos de cambio.
Qué significa compatibilidad en una integración
La compatibilidad abarca más que la versión de una API. Conviene separar al menos cinco dimensiones:
- Formato: estructura de la petición y la respuesta, tipos de contenido, codificación y serialización.
- Campos: nombres, tipos, obligatoriedad, valores nulos, valores permitidos y reglas de validación.
- Semántica: qué significa cada dato y en qué unidades o zona horaria se interpreta. Un campo presente puede haber cambiado de significado.
- Acceso: método de autenticación, permisos, caducidad de credenciales y ámbitos requeridos.
- Comportamiento: códigos de error, límites de solicitudes, orden de eventos, reintentos e idempotencia.
La matriz debe distinguir entre cambios aditivos y cambios incompatibles. Añadir un campo opcional puede no afectar al consumidor si este ignora campos desconocidos; renombrar un campo obligatorio sí puede romperlo. La evaluación depende del contrato real de la integración y de cómo está escrito el código cliente.
Inventariar dependencias y combinaciones relevantes
Empieza por enumerar cada sistema externo y el punto de contacto: API, webhook, archivo importado, cola, biblioteca o conector. Registra quién lo mantiene, qué aplicación PHP lo consume, qué datos intercambia y qué operaciones de negocio dependen de él. Incluye entornos y configuraciones que puedan modificar el comportamiento, como región, método de autenticación o formato de fecha.
Después, identifica las variantes observadas y las oficialmente soportadas: versiones de API, versiones de plataforma, esquemas de payload y configuraciones de acceso. No presupongas que toda combinación teórica es relevante. Prioriza con señales concretas:
- Volumen de tráfico o de operaciones de negocio afectadas.
- Presencia en clientes, regiones o instalaciones activas.
- Impacto de un fallo y posibilidad de recuperar o repetir la operación.
- Historial de cambios, incidencias y diferencias conocidas entre versiones.
- Disponibilidad de un entorno de pruebas o de datos representativos.
Si existen muchas combinaciones, no es necesario probarlas todas. Define una cobertura por riesgo: versiones más usadas, versiones más recientes, límites de soporte y combinaciones que difieren en autenticación o esquema. Anota las combinaciones no probadas; el silencio no debe interpretarse como compatibilidad confirmada.
Definir una matriz útil y accionable
Una fila representa un escenario verificable, no simplemente un nombre de proveedor. Puede incluir sistema, versión, operación, formato, autenticación, estado de soporte, nivel de validación, restricciones, responsable y fecha de revisión. Añade una referencia a la prueba automática, fixture o evidencia de validación que respalda el estado.
Usa estados inequívocos. Por ejemplo: soportado y probado, soportado con limitaciones documentadas, pendiente de validación o fuera de soporte. Distingue la compatibilidad declarada por el proveedor de la validada por tu equipo. Una versión puede ser oficialmente compatible según el tercero y no estar probada en tu aplicación.
Define también los límites: versiones mínimas y máximas, operaciones cubiertas, comportamientos no admitidos y condiciones necesarias para activar la integración. Asigna responsables para actualizar la matriz y aprobar excepciones. Sin esa propiedad, el documento tiende a quedarse desfasado aunque las pruebas sigan ejecutándose.
Convertir los escenarios prioritarios en pruebas
Las pruebas deben comprobar contratos y resultados relevantes, no solo que una petición devuelve HTTP 200. Para cada escenario prioritario, valida estructura, tipos, campos obligatorios, reglas semánticas y respuesta ante errores esperados. Incluye, cuando aplique, paginación, límites, duplicados, reintentos y autenticación expirada.
En una aplicación PHP, las pruebas unitarias pueden verificar adaptadores y mapeadores con fixtures versionados. Las pruebas de contrato comprueban que las peticiones y respuestas respetan el acuerdo esperado. Las pruebas de integración ejercitan la comunicación con un entorno controlado del proveedor, si está disponible. Cada nivel responde a preguntas diferentes: un fixture no demuestra que el servicio remoto siga operativo, y una prueba contra el servicio no sustituye los casos deterministas de transformación.
Guarda fixtures representativos y anonimizados cuando proceda. Evita incluir tokens, datos personales innecesarios o información confidencial. Si el proveedor cambia esquemas con frecuencia, una comparación automatizada de contratos puede señalar diferencias; la revisión humana debe decidir si son inocuas, incompatibles o relevantes para el negocio.
Gestionar cambios incompatibles sin reaccionar tarde
Establece señales para detectar cambios: avisos del proveedor, versiones nuevas de documentación, respuestas inesperadas, errores de validación y métricas de fallos por endpoint o versión. Registra la versión o variante observada en los logs de forma segura, sin exponer credenciales ni datos sensibles, para que una incidencia pueda relacionarse con un escenario concreto.
Cuando aparece una diferencia, clasifícala antes de adaptar el código. Puede bastar con tolerar un campo adicional; un cambio de tipo quizá requiera una conversión explícita; un cambio semántico puede exigir una decisión de producto. Mantén la adaptación en una frontera clara, como un cliente o adaptador, y evita propagar particularidades del proveedor por toda la aplicación.
Si una actualización no puede activarse de inmediato, define una transición: pruebas con la nueva versión, despliegue controlado, observación de errores y procedimiento de reversión. Desplegar código no equivale a activar una nueva ruta o exposición para todos los usuarios; esa activación puede graduarse cuando la arquitectura lo permita. Para operaciones en curso, conserva compatibilidad con mensajes ya emitidos y evita repetir acciones no idempotentes al reintentar.
Retirar variantes sin interrumpir operaciones
Dejar de admitir una versión requiere criterios explícitos: fin de soporte del proveedor, uso residual, coste de mantener pruebas, riesgos de seguridad o imposibilidad de garantizar el comportamiento. Antes de retirarla, mide su uso y localiza los consumidores afectados. Acordar un plazo, comunicar el cambio y ofrecer una ruta de migración reduce sorpresas.
Separa la retirada de una variante de la eliminación inmediata de datos o procesos pendientes. Si hay colas, sincronizaciones o trabajos programados, comprueba que puedan completarse, reintentarse o migrarse de forma segura. Tras la fecha límite, registra el rechazo de forma clara y observable; no permitas que una degradación silenciosa convierta una integración obsoleta en corrupción de datos.
Lista de comprobación al cambiar una dependencia
- ¿Se actualizó el inventario de versiones, formatos, autenticación y operaciones afectadas?
- ¿Se compararon contratos y se evaluaron los cambios de tipos y semántica?
- ¿Hay fixtures y pruebas para las combinaciones prioritarias y los casos de error?
- ¿Se revisaron permisos, secretos, datos personales y límites de solicitudes?
- ¿Están definidos responsables, criterios de activación, monitorización y reversión?
- ¿Se identificaron clientes o procesos que deban migrarse antes de retirar una variante?
- ¿La matriz refleja qué se probó, qué sigue pendiente y cuándo debe revisarse de nuevo?
Una matriz de compatibilidad para integraciones de software resulta útil cuando guía decisiones verificables: qué se soporta, con qué evidencia, bajo qué restricciones y hasta cuándo. Mantenerla junto a las pruebas y al proceso de cambios permite reducir sorpresas sin perseguir una cobertura exhaustiva que no aporta valor.