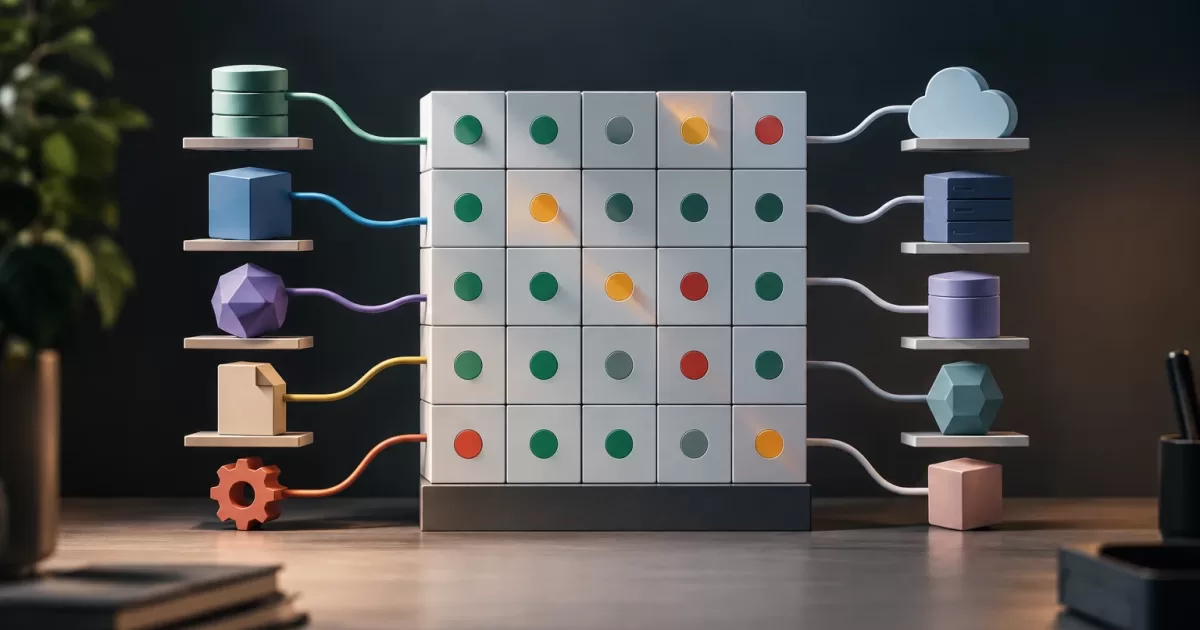
Une intégration peut continuer à répondre correctement tout en traitant mal les données. Un fournisseur change la signification d’un champ, une plateforme d’entreprise propose deux versions d’API ou un client conserve une configuration d’authentification différente. Une matrice de compatibilité pour les intégrations logicielles permet de consigner les combinaisons prises en charge par l’application, celles qui ont été validées et leurs limites.
Il ne s’agit ni d’une liste de tous les produits existants ni d’une promesse de fonctionnement universel. C’est un outil qui aide à décider quels scénarios couvrir, comment détecter les écarts et qui doit agir lorsqu’une dépendance évolue. Dans les applications PHP, elle peut relier l’inventaire technique aux tests automatisés, à la supervision et aux procédures de changement.
Ce que signifie la compatibilité dans une intégration
La compatibilité ne se limite pas à la version d’une API. Il convient de distinguer au moins cinq dimensions :
- Format : structure de la requête et de la réponse, types de contenu, encodage et sérialisation.
- Champs : noms, types, caractère obligatoire, valeurs nulles, valeurs autorisées et règles de validation.
- Sémantique : signification de chaque donnée et unités ou fuseau horaire utilisés pour l’interpréter. Un champ présent peut avoir changé de signification.
- Accès : méthode d’authentification, autorisations, expiration des identifiants et portées requises.
- Comportement : codes d’erreur, limites de requêtes, ordre des événements, nouvelles tentatives et idempotence.
La matrice doit distinguer les changements additifs des changements incompatibles. L’ajout d’un champ facultatif peut ne pas affecter le consommateur s’il ignore les champs inconnus ; le renommage d’un champ obligatoire peut, lui, le faire échouer. L’évaluation dépend du contrat réel de l’intégration et de la manière dont le code client est écrit.
Inventorier les dépendances et les combinaisons pertinentes
Commencez par recenser chaque système externe et son point de contact : API, webhook, fichier importé, file d’attente, bibliothèque ou connecteur. Indiquez qui en assure la maintenance, quelle application PHP le consomme, quelles données sont échangées et quelles opérations métier en dépendent. Incluez les environnements et les configurations susceptibles de modifier le comportement, comme la région, la méthode d’authentification ou le format de date.
Identifiez ensuite les variantes observées et officiellement prises en charge : versions d’API, versions de plateforme, schémas de payload et configurations d’accès. Ne partez pas du principe que toutes les combinaisons théoriques sont pertinentes. Établissez les priorités à partir d’éléments concrets :
- Volume de trafic ou d’opérations métier concernées.
- Présence chez les clients, dans les régions ou au sein des installations actives.
- Impact d’une défaillance et possibilité de récupérer ou de relancer l’opération.
- Historique des changements, des incidents et des différences connues entre les versions.
- Disponibilité d’un environnement de test ou de données représentatives.
S’il existe de nombreuses combinaisons, il n’est pas nécessaire de toutes les tester. Définissez une couverture fondée sur le risque : versions les plus utilisées, versions les plus récentes, limites de prise en charge et combinaisons qui diffèrent par l’authentification ou le schéma. Notez les combinaisons non testées ; l’absence d’information ne doit pas être interprétée comme une compatibilité confirmée.
Définir une matrice utile et exploitable
Une ligne représente un scénario vérifiable, et pas simplement le nom d’un fournisseur. Elle peut indiquer le système, la version, l’opération, le format, l’authentification, l’état de prise en charge, le niveau de validation, les restrictions, le responsable et la date de révision. Ajoutez une référence au test automatisé, au fixture ou à la preuve de validation qui justifie cet état.
Utilisez des états sans ambiguïté. Par exemple : pris en charge et testé, pris en charge avec des limitations documentées, validation en attente ou non pris en charge. Distinguez la compatibilité déclarée par le fournisseur de celle validée par votre équipe. Une version peut être officiellement compatible selon le tiers sans avoir été testée dans votre application.
Définissez également les limites : versions minimales et maximales, opérations couvertes, comportements non pris en charge et conditions nécessaires à l’activation de l’intégration. Désignez des responsables chargés de mettre à jour la matrice et d’approuver les exceptions. Sans cette attribution, le document tend à devenir obsolète, même si les tests continuent de s’exécuter.
Transformer les scénarios prioritaires en tests
Les tests doivent vérifier les contrats et les résultats pertinents, pas seulement qu’une requête renvoie HTTP 200. Pour chaque scénario prioritaire, validez la structure, les types, les champs obligatoires, les règles sémantiques et la réponse aux erreurs attendues. Le cas échéant, incluez la pagination, les limites, les doublons, les nouvelles tentatives et l’expiration de l’authentification.
Dans une application PHP, les tests unitaires peuvent vérifier les adaptateurs et les mappeurs à l’aide de fixtures versionnés. Les tests de contrat vérifient que les requêtes et les réponses respectent l’accord attendu. Les tests d’intégration exercent la communication avec un environnement contrôlé du fournisseur, s’il est disponible. Chaque niveau répond à des questions différentes : un fixture ne prouve pas que le service distant est toujours opérationnel, et un test contre le service ne remplace pas les cas déterministes de transformation.
Conservez des fixtures représentatifs et anonymisés lorsque cela s’applique. Évitez d’inclure des jetons, des données personnelles inutiles ou des informations confidentielles. Si le fournisseur modifie fréquemment ses schémas, une comparaison automatisée des contrats peut signaler des différences ; une revue humaine doit déterminer si elles sont inoffensives, incompatibles ou pertinentes pour l’activité.
Gérer les changements incompatibles sans réagir trop tard
Mettez en place des signaux permettant de détecter les changements : avis du fournisseur, nouvelles versions de la documentation, réponses inattendues, erreurs de validation et indicateurs de défaillance par endpoint ou par version. Consignez de façon sécurisée la version ou la variante observée dans les logs, sans exposer d’identifiants ni de données sensibles, afin de pouvoir relier un incident à un scénario précis.
Lorsqu’un écart apparaît, classez-le avant d’adapter le code. Il peut suffire de tolérer un champ supplémentaire ; un changement de type peut nécessiter une conversion explicite ; un changement sémantique peut exiger une décision produit. Maintenez l’adaptation à une frontière clairement définie, comme un client ou un adaptateur, et évitez de propager les particularités du fournisseur dans toute l’application.
Si une mise à jour ne peut pas être activée immédiatement, définissez une transition : tests avec la nouvelle version, déploiement contrôlé, observation des erreurs et procédure de réversion. Déployer du code ne signifie pas ouvrir une nouvelle route ni exposer le changement à tous les utilisateurs ; cette mise à disposition peut être progressive lorsque l’architecture le permet. Pour les opérations en cours, préservez la compatibilité avec les messages déjà émis et évitez de répéter des actions non idempotentes lors d’une nouvelle tentative.
Retirer des variantes sans interrompre les opérations
L’arrêt de la prise en charge d’une version exige des critères explicites : fin de la prise en charge par le fournisseur, usage résiduel, coût de maintenance des tests, risques de sécurité ou impossibilité de garantir le comportement. Avant de la retirer, mesurez son utilisation et identifiez les consommateurs concernés. Convenir d’un délai, communiquer le changement et proposer un chemin de migration réduit les surprises.
Distinguez le retrait d’une variante de la suppression immédiate de données ou de processus en attente. S’il existe des files d’attente, des synchronisations ou des tâches planifiées, vérifiez qu’elles peuvent être menées à terme, relancées ou migrées en toute sécurité. Après la date limite, consignez clairement et de manière observable le rejet ; ne laissez pas une dégradation silencieuse transformer une intégration obsolète en corruption de données.
Liste de contrôle lors d’un changement de dépendance
- L’inventaire des versions, des formats, de l’authentification et des opérations concernées a-t-il été mis à jour ?
- Les contrats ont-ils été comparés et les changements de type et de sémantique évalués ?
- Existe-t-il des fixtures et des tests pour les combinaisons prioritaires et les cas d’erreur ?
- Les autorisations, les secrets, les données personnelles et les limites de requêtes ont-ils été examinés ?
- Les responsables, les critères d’activation, la supervision et la réversion sont-ils définis ?
- Les clients ou processus qui doivent migrer avant le retrait d’une variante ont-ils été identifiés ?
- La matrice indique-t-elle ce qui a été testé, ce qui reste en attente et la date de la prochaine révision ?
Une matrice de compatibilité pour les intégrations logicielles est utile lorsqu’elle guide des décisions vérifiables : ce qui est pris en charge, avec quelles preuves, sous quelles restrictions et jusqu’à quand. La maintenir à jour avec les tests et le processus de changement permet de réduire les surprises sans rechercher une couverture exhaustive qui n’apporte aucune valeur.