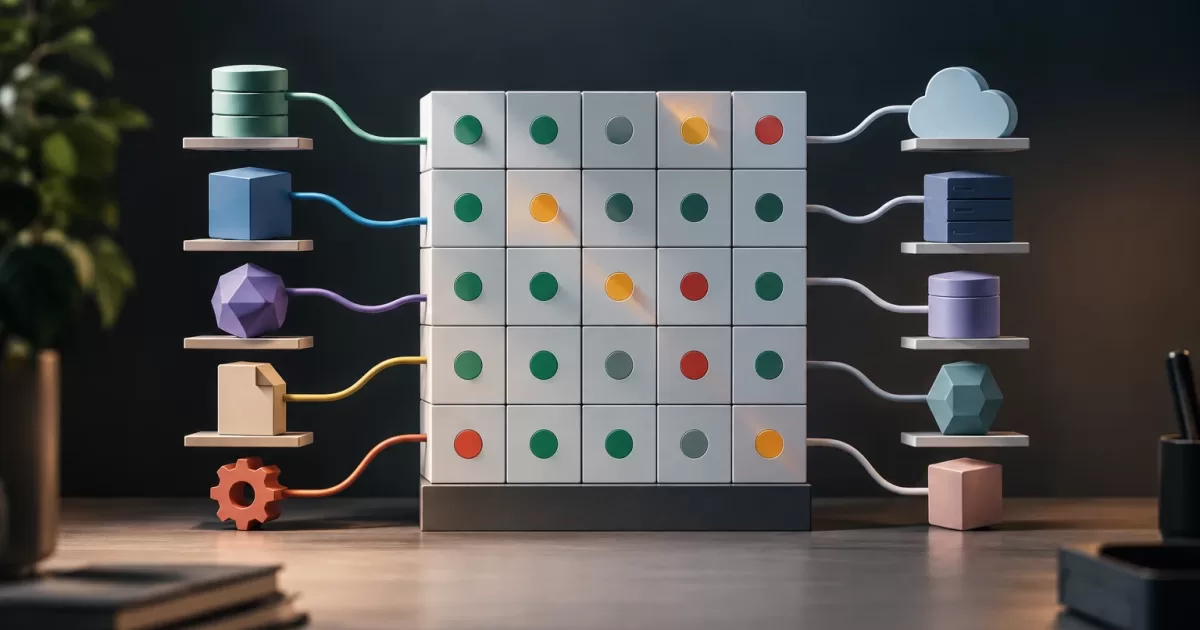
Un’integrazione può continuare a rispondere correttamente e, allo stesso tempo, elaborare i dati in modo errato. Un fornitore cambia il significato di un campo, una piattaforma aziendale offre due versioni di API oppure un client mantiene una configurazione di autenticazione diversa. Una matrice di compatibilità per le integrazioni software permette di registrare quali combinazioni supporta l’applicazione, quali sono state validate e quali limiti presentano.
Non è un elenco di tutti i prodotti esistenti né una promessa di funzionamento universale. È uno strumento per decidere cosa coprire, come rilevare le deviazioni e chi deve intervenire quando cambia una dipendenza. Nelle applicazioni PHP, può collegare l’inventario tecnico ai test automatizzati, al monitoraggio e alle procedure di gestione delle modifiche.
Cosa significa compatibilità in un’integrazione
La compatibilità comprende più della versione di un’API. È opportuno distinguere almeno cinque dimensioni:
- Formato: struttura della richiesta e della risposta, tipi di contenuto, codifica e serializzazione.
- Campi: nomi, tipi, obbligatorietà, valori nulli, valori consentiti e regole di convalida.
- Semantica: significato di ciascun dato e unità di misura o fuso orario con cui viene interpretato. Un campo presente può aver cambiato significato.
- Accesso: metodo di autenticazione, autorizzazioni, scadenza delle credenziali e ambiti richiesti.
- Comportamento: codici di errore, limiti di richieste, ordine degli eventi, tentativi ripetuti e idempotenza.
La matrice deve distinguere tra modifiche additive e modifiche incompatibili. L’aggiunta di un campo facoltativo può non influire sul consumer se ignora i campi sconosciuti; rinominare un campo obbligatorio, invece, può causare un malfunzionamento. La valutazione dipende dal contratto effettivo dell’integrazione e da come è scritto il codice client.
Inventariare le dipendenze e le combinazioni rilevanti
Inizia elencando ogni sistema esterno e il relativo punto di contatto: API, webhook, file importato, coda, libreria o connettore. Registra chi lo gestisce, quale applicazione PHP lo utilizza, quali dati scambia e quali operazioni aziendali ne dipendono. Includi gli ambienti e le configurazioni che possono modificare il comportamento, come la regione, il metodo di autenticazione o il formato della data.
Identifica poi le varianti osservate e quelle ufficialmente supportate: versioni di API, versioni della piattaforma, schemi dei payload e configurazioni di accesso. Non presumere che tutte le combinazioni teoriche siano rilevanti. Assegna la priorità in base a segnali concreti:
- Volume di traffico o di operazioni aziendali interessate.
- Presenza presso clienti, regioni o installazioni attive.
- Impatto di un errore e possibilità di recuperare o ripetere l’operazione.
- Cronologia delle modifiche, degli incidenti e delle differenze note tra le versioni.
- Disponibilità di un ambiente di test o di dati rappresentativi.
Se esistono molte combinazioni, non è necessario provarle tutte. Definisci una copertura basata sul rischio: versioni più utilizzate, versioni più recenti, limiti del supporto e combinazioni che differiscono per autenticazione o schema. Annota le combinazioni non testate: l’assenza di informazioni non deve essere interpretata come compatibilità confermata.
Definire una matrice utile e operativa
Una riga rappresenta uno scenario verificabile, non semplicemente il nome di un fornitore. Può includere sistema, versione, operazione, formato, autenticazione, stato del supporto, livello di convalida, limitazioni, responsabile e data di revisione. Aggiungi un riferimento al test automatizzato, al fixture o all’evidenza di convalida che giustifica lo stato.
Usa stati inequivocabili. Per esempio: supportato e testato, supportato con limitazioni documentate, in attesa di convalida oppure fuori supporto. Distingui la compatibilità dichiarata dal fornitore da quella convalidata dal tuo team. Una versione può essere ufficialmente compatibile secondo il fornitore terzo e non essere stata testata nella tua applicazione.
Definisci anche i limiti: versioni minime e massime, operazioni coperte, comportamenti non supportati e condizioni necessarie per attivare l’integrazione. Assegna i responsabili dell’aggiornamento della matrice e dell’approvazione delle eccezioni. Senza una responsabilità definita, il documento tende a diventare obsoleto anche se i test continuano a essere eseguiti.
Trasformare gli scenari prioritari in test
I test devono verificare i contratti e i risultati rilevanti, non solo che una richiesta restituisca HTTP 200. Per ogni scenario prioritario, convalida struttura, tipi, campi obbligatori, regole semantiche e risposta agli errori previsti. Quando pertinente, includi paginazione, limiti, duplicati, tentativi ripetuti e scadenza dell’autenticazione.
In un’applicazione PHP, i test unitari possono verificare adapter e mapper usando fixture versionati. I test di contratto controllano che richieste e risposte rispettino l’accordo previsto. I test d’integrazione esercitano la comunicazione con un ambiente controllato del fornitore, se disponibile. Ogni livello risponde a domande diverse: un fixture non dimostra che il servizio remoto sia ancora operativo e un test contro il servizio non sostituisce i casi deterministici di trasformazione.
Conserva fixture rappresentativi e anonimizzati, quando opportuno. Evita di includere token, dati personali non necessari o informazioni riservate. Se il fornitore modifica frequentemente gli schemi, un confronto automatizzato dei contratti può segnalare le differenze; spetta alla revisione umana stabilire se siano innocue, incompatibili o rilevanti per il business.
Gestire le modifiche incompatibili senza intervenire troppo tardi
Definisci segnali per rilevare le modifiche: avvisi del fornitore, nuove versioni della documentazione, risposte inattese, errori di convalida e metriche degli errori per endpoint o versione. Registra nei log, in modo sicuro, la versione o la variante osservata, senza esporre credenziali o dati sensibili, così da poter collegare un incidente a uno scenario specifico.
Quando emerge una differenza, classificala prima di modificare il codice. Può bastare accettare un campo aggiuntivo; una modifica del tipo può richiedere una conversione esplicita; un cambiamento semantico può richiedere una decisione di prodotto. Mantieni l’adattamento in un confine ben definito, come un client o un adapter, ed evita di propagare le specificità del fornitore in tutta l’applicazione.
Se non è possibile attivare subito un aggiornamento, definisci una transizione: test con la nuova versione, deployment controllato, osservazione degli errori e procedura di rollback. Il deployment del codice non equivale ad attivare un nuovo percorso o una nuova esposizione per tutti gli utenti; quando l’architettura lo consente, l’attivazione può avvenire gradualmente. Per le operazioni in corso, mantieni la compatibilità con i messaggi già emessi ed evita di ripetere azioni non idempotenti quando effettui nuovi tentativi.
Ritirare le varianti senza interrompere le operazioni
Per smettere di supportare una versione servono criteri espliciti: fine del supporto del fornitore, utilizzo residuo, costo di mantenimento dei test, rischi per la sicurezza o impossibilità di garantire il comportamento. Prima di ritirarla, misura il suo utilizzo e individua i consumer interessati. Concordare una scadenza, comunicare la modifica e offrire un percorso di migrazione riduce le sorprese.
Separa il ritiro di una variante dall’eliminazione immediata di dati o processi in sospeso. In presenza di code, sincronizzazioni o job pianificati, verifica che possano essere completati, ripetuti o migrati in sicurezza. Dopo la scadenza, registra il rifiuto in modo chiaro e osservabile; non consentire che un degrado silenzioso trasformi un’integrazione obsoleta in una corruzione dei dati.
Lista di controllo quando cambia una dipendenza
- È stato aggiornato l’inventario delle versioni, dei formati, dell’autenticazione e delle operazioni interessate?
- I contratti sono stati confrontati e sono state valutate le modifiche ai tipi e alla semantica?
- Sono disponibili fixture e test per le combinazioni prioritarie e i casi di errore?
- Sono state verificate le autorizzazioni, i segreti, i dati personali e i limiti di richieste?
- Sono definiti i responsabili, i criteri di attivazione, il monitoraggio e il rollback?
- Sono stati individuati i clienti o i processi da migrare prima di ritirare una variante?
- La matrice indica cosa è stato testato, cosa è ancora in sospeso e quando dovrà essere riesaminato?
Una matrice di compatibilità per le integrazioni software è utile quando guida decisioni verificabili: cosa è supportato, con quali evidenze, entro quali limiti e fino a quando. Tenerla insieme ai test e al processo di gestione delle modifiche permette di ridurre le sorprese senza inseguire una copertura esaustiva che non apporta valore.