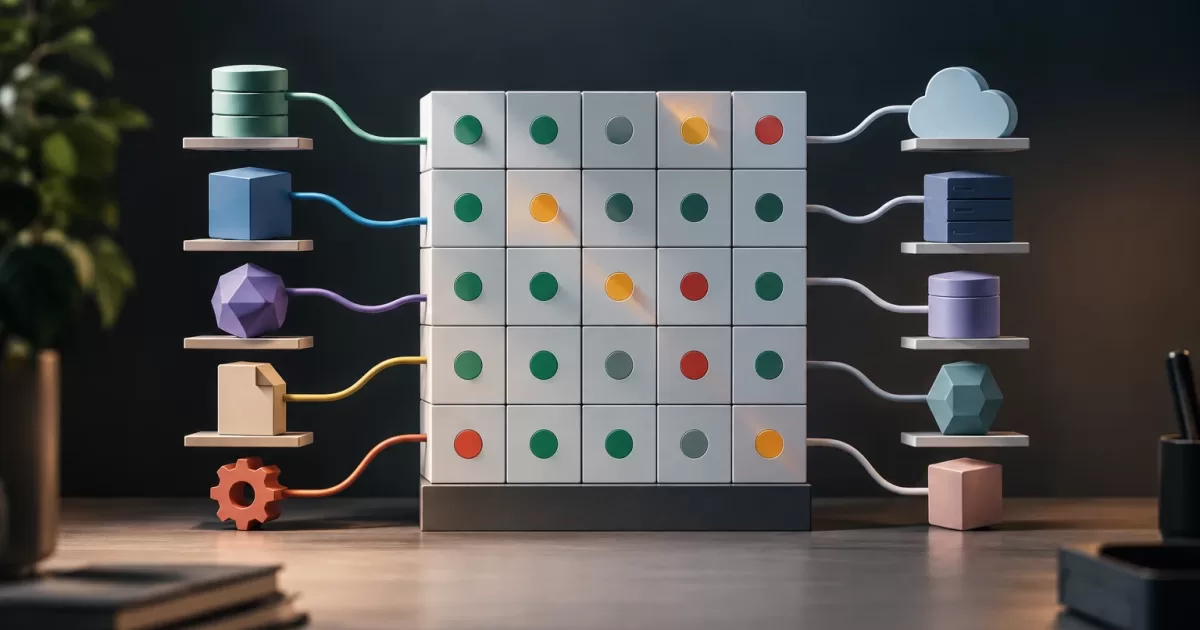
Uma integração pode continuar respondendo com sucesso e, ainda assim, processar os dados incorretamente. Um fornecedor muda o significado de um campo, uma plataforma empresarial oferece duas versões de API ou um cliente mantém uma configuração de autenticação diferente. Uma matriz de compatibilidade para integrações de software permite registrar quais combinações a aplicação suporta, quais foram validadas e quais são seus limites.
Não é uma lista de todos os produtos existentes nem uma promessa de funcionamento universal. É uma ferramenta para decidir o que cobrir, como detectar desvios e quem deve agir quando uma dependência muda. Em aplicações PHP, ela pode conectar o inventário técnico a testes automatizados, monitoramento e procedimentos de mudança.
O que significa compatibilidade em uma integração
A compatibilidade abrange mais do que a versão de uma API. Convém separar pelo menos cinco dimensões:
- Formato: estrutura da requisição e da resposta, tipos de conteúdo, codificação e serialização.
- Campos: nomes, tipos, obrigatoriedade, valores nulos, valores permitidos e regras de validação.
- Semântica: o que cada dado significa e em quais unidades ou fuso horário é interpretado. Um campo presente pode ter mudado de significado.
- Acesso: método de autenticação, permissões, expiração de credenciais e escopos necessários.
- Comportamento: códigos de erro, limites de solicitações, ordem dos eventos, novas tentativas e idempotência.
A matriz deve distinguir mudanças aditivas de mudanças incompatíveis. Adicionar um campo opcional pode não afetar o consumidor se ele ignorar campos desconhecidos; renomear um campo obrigatório pode, sim, interrompê-lo. A avaliação depende do contrato real da integração e de como o código cliente foi escrito.
Inventariar dependências e combinações relevantes
Comece enumerando cada sistema externo e o ponto de contato: API, webhook, arquivo importado, fila, biblioteca ou conector. Registre quem o mantém, qual aplicação PHP o consome, quais dados são trocados e quais operações de negócio dependem dele. Inclua ambientes e configurações que possam modificar o comportamento, como região, método de autenticação ou formato de data.
Depois, identifique as variantes observadas e as oficialmente suportadas: versões de API, versões de plataforma, esquemas de payload e configurações de acesso. Não presuma que toda combinação teórica seja relevante. Priorize com base em sinais concretos:
- Volume de tráfego ou de operações de negócio afetadas.
- Presença em clientes, regiões ou instalações ativas.
- Impacto de uma falha e possibilidade de recuperar ou repetir a operação.
- Histórico de mudanças, incidentes e diferenças conhecidas entre versões.
- Disponibilidade de um ambiente de testes ou de dados representativos.
Se houver muitas combinações, não é necessário testar todas. Defina uma cobertura baseada em risco: versões mais usadas, versões mais recentes, limites de suporte e combinações que diferem em autenticação ou esquema. Anote as combinações não testadas; a ausência de informação não deve ser interpretada como compatibilidade confirmada.
Definir uma matriz útil e acionável
Uma linha representa um cenário verificável, não simplesmente o nome de um fornecedor. Ela pode incluir sistema, versão, operação, formato, autenticação, status do suporte, nível de validação, restrições, responsável e data de revisão. Acrescente uma referência ao teste automatizado, a um fixture ou à evidência de validação que fundamenta o status.
Use status inequívocos. Por exemplo: suportado e testado, suportado com limitações documentadas, pendente de validação ou fora de suporte. Diferencie a compatibilidade declarada pelo fornecedor daquela validada pela equipe. Uma versão pode ser oficialmente compatível segundo o fornecedor e não ter sido testada na aplicação.
Defina também os limites: versões mínimas e máximas, operações cobertas, comportamentos não aceitos e condições necessárias para ativar a integração. Designe responsáveis por atualizar a matriz e aprovar exceções. Sem essa atribuição, o documento tende a ficar desatualizado, mesmo que os testes continuem sendo executados.
Transformar os cenários prioritários em testes
Os testes devem verificar contratos e resultados relevantes, não apenas se uma solicitação retorna HTTP 200. Para cada cenário prioritário, valide estrutura, tipos, campos obrigatórios, regras semânticas e resposta diante de erros esperados. Inclua, quando aplicável, paginação, limites, duplicatas, novas tentativas e autenticação expirada.
Em uma aplicação PHP, testes unitários podem verificar adaptadores e mapeadores com fixtures versionados. Testes de contrato verificam se as solicitações e respostas respeitam o acordo esperado. Testes de integração exercitam a comunicação com um ambiente controlado do fornecedor, se estiver disponível. Cada nível responde a perguntas diferentes: um fixture não demonstra que o serviço remoto continua operacional, e um teste contra o serviço não substitui os casos determinísticos de transformação.
Armazene fixtures representativos e anonimizados, quando apropriado. Evite incluir tokens, dados pessoais desnecessários ou informações confidenciais. Se o fornecedor mudar esquemas com frequência, uma comparação automatizada de contratos pode apontar diferenças; a revisão humana deve decidir se são inofensivas, incompatíveis ou relevantes para o negócio.
Gerenciar mudanças incompatíveis sem reagir tarde
Estabeleça sinais para detectar mudanças: avisos do fornecedor, novas versões da documentação, respostas inesperadas, erros de validação e métricas de falhas por endpoint ou versão. Registre a versão ou variante observada nos logs de forma segura, sem expor credenciais nem dados sensíveis, para que um incidente possa ser associado a um cenário específico.
Quando surgir uma diferença, classifique-a antes de adaptar o código. Pode bastar tolerar um campo adicional; uma mudança de tipo talvez exija uma conversão explícita; uma mudança semântica pode exigir uma decisão de produto. Mantenha a adaptação em uma fronteira clara, como um cliente ou adaptador, e evite propagar particularidades do fornecedor por toda a aplicação.
Se uma atualização não puder ser ativada imediatamente, defina uma transição: testes com a nova versão, deploy controlado, monitoramento de erros e procedimento de reversão. Fazer o deploy do código não equivale a ativar uma nova rota nem a habilitar a exposição para todos os usuários; essa ativação pode ser gradual quando a arquitetura permitir. Para operações em andamento, mantenha a compatibilidade com as mensagens já emitidas e evite repetir ações não idempotentes em novas tentativas.
Retirar variantes sem interromper operações
Deixar de oferecer suporte a uma versão exige critérios explícitos: fim do suporte do fornecedor, uso residual, custo de manter testes, riscos de segurança ou impossibilidade de garantir o comportamento. Antes de retirá-la, meça seu uso e localize os consumidores afetados. Combine um prazo, comunique a mudança e ofereça um caminho de migração para reduzir surpresas.
Separe a retirada de uma variante da exclusão imediata de dados ou processos pendentes. Se houver filas, sincronizações ou tarefas agendadas, verifique se podem ser concluídas, repetidas ou migradas com segurança. Após o prazo final, registre a rejeição de forma clara e observável; não permita que uma degradação silenciosa transforme uma integração obsoleta em corrupção de dados.
Lista de verificação ao mudar uma dependência
- O inventário de versões, formatos, autenticação e operações afetadas foi atualizado?
- Os contratos foram comparados e as mudanças de tipos e semântica foram avaliadas?
- Há fixtures e testes para as combinações prioritárias e os casos de erro?
- Permissões, segredos, dados pessoais e limites de solicitações foram revisados?
- Estão definidos responsáveis, critérios de ativação, monitoramento e reversão?
- Foram identificados os clientes ou processos que precisam ser migrados antes da retirada de uma variante?
- A matriz informa o que foi testado, o que continua pendente e quando deve ser revisada novamente?
Uma matriz de compatibilidade para integrações de software é útil quando orienta decisões verificáveis: o que é suportado, com quais evidências, sob quais restrições e até quando. Mantê-la junto aos testes e ao processo de mudanças permite reduzir surpresas sem buscar uma cobertura exaustiva que não agrega valor.