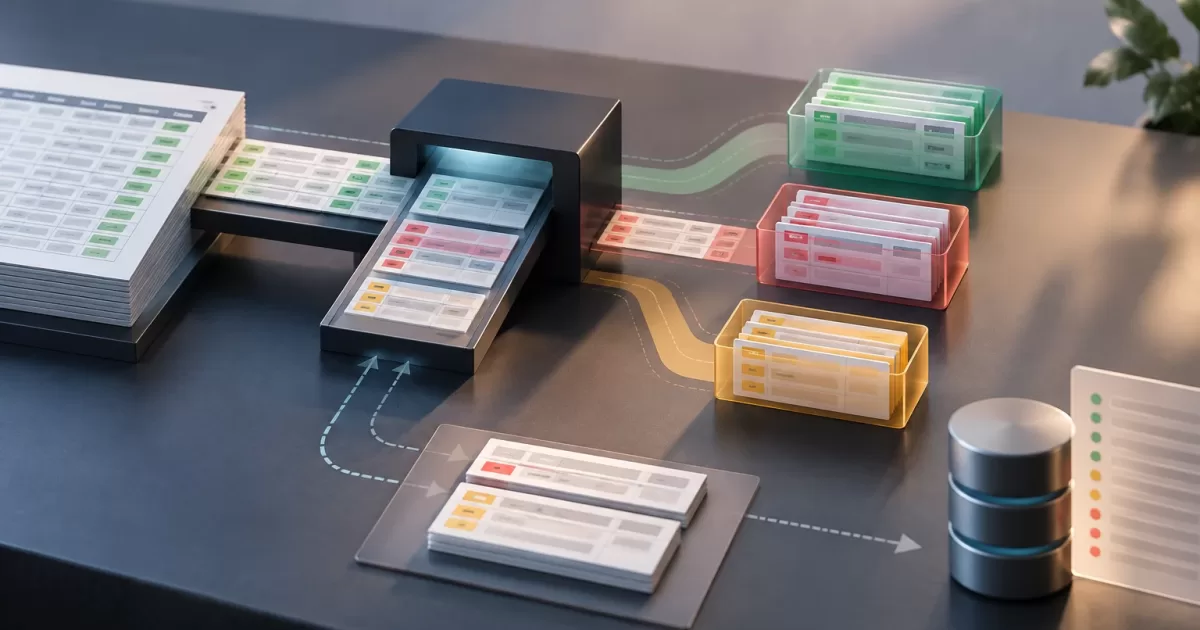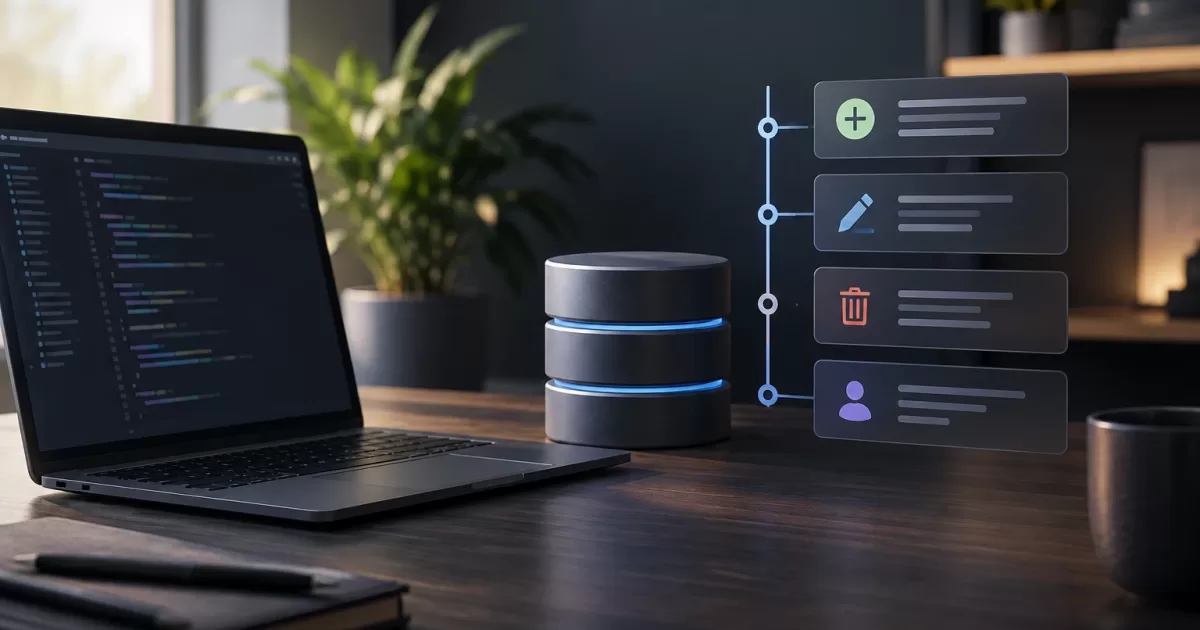
Un audit delle modifiche nei database PHP consente di ricostruire le modifiche rilevanti: quale oggetto è cambiato, chi ha avviato l’operazione, quando è avvenuta e in quale contesto. Progettarlo bene non significa conservare per sempre una copia di ogni riga. L’obiettivo è rispondere a domande operative e di controllo con registrazioni affidabili, circoscritte e protette.
Prima di scegliere tabelle o librerie, è opportuno precisare quali decisioni lo storico dovrà supportare. Indagare su una modifica errata, spiegare un’azione a un cliente o rilevare un’operazione automatizzata sono esigenze diverse. Determinano quali dati registrare, chi può consultarli e per quanto tempo conservarli.
Audit, log tecnici e storico visibile non sono la stessa cosa
I log tecnici descrivono l’esecuzione dell’applicazione: errori, richieste, latenza o guasti delle dipendenze. Sono utili per diagnosticare i sistemi, ma possono ruotare rapidamente e non sempre collegano in modo strutturato un’operazione all’oggetto di business interessato.
Lo storico visibile agli utenti, invece, mostra di solito una selezione comprensibile di azioni, come «indirizzo aggiornato». Può omettere dettagli interni e non costituisce necessariamente una registrazione sufficiente per indagare sugli incidenti. L’audit delle modifiche dà priorità all’attribuzione e alla ricostruzione affidabile delle operazioni definite come sensibili.
Questi meccanismi possono integrarsi, ma non devono essere confusi. Un evento di audit non dovrebbe dipendere dalla disponibilità di una riga di log. Allo stesso modo, non bisogna esporre automaticamente all’utente finale tutti i metadati salvati per le operazioni o il supporto.
Decidere quali azioni richiedono tracciabilità
Inizia identificando le entità critiche e i rischi concreti. Per esempio, un’applicazione potrebbe dover registrare le modifiche ai permessi, ai dati di fatturazione, allo stato degli ordini o alle informazioni dell’account. La selezione deve rispondere a una domanda pratica: che cosa sarebbe importante spiegare o indagare se questo dato cambiasse?
Definisci le operazioni rilevanti: creazione, modifica, eliminazione, approvazione, revoca o cambio di stato. In molti casi è più utile registrare le transizioni significative che ogni scrittura tecnica. Un aggiornamento che modifica i campi di presentazione può richiedere un livello di dettaglio diverso rispetto al cambio di titolarità di un account.
Per ogni caso, documenta lo scopo, i campi interessati, i possibili attori, i lettori autorizzati e il periodo di conservazione previsto. Evita di acquisire indiscriminatamente l’intera riga: potresti duplicare dati personali o segreti e rendere più difficile rispettare le politiche di accesso ed eliminazione. Se occorre confrontare i valori, limita la registrazione ai campi giustificati.
Modellare la registrazione con attore, operazione e contesto
Una registrazione utile include di solito un identificativo proprio, il tipo e l’identificativo dell’oggetto interessato, l’operazione, la data e l’ora e l’attore. Per rendere interpretabile questo valore, definisci se rappresenta il momento in cui l’operazione viene avviata oppure quello in cui la modifica viene confermata. Registra date e orari secondo una convenzione comune, di norma UTC; usa una fonte temporale coerente, come l’orologio del database o quello dell’applicazione, e mantieni sincronizzati i server tramite i meccanismi operativi disponibili. Non mescolare fonti o fusi orari senza indicarlo.
L’attore può essere una persona, un account di servizio o un processo automatizzato. Non usare un valore ambiguo come «sistema» se puoi identificare in modo controllato il processo responsabile. Il contesto può includere l’identificativo della richiesta o di correlazione, il canale di origine e, quando necessario, la motivazione fornita dall’utente. Registra solo ciò che serve: gli indirizzi IP, gli user agent e altri metadati possono essere dati sensibili o avere implicazioni per la privacy.
Per i valori modificati, valuta se salvare una rappresentazione circoscritta dei campi precedenti e nuovi oppure un elenco dei nomi dei campi modificati, se i valori non sono necessari. Escludi credenziali, token e segreti. Un riferimento all’oggetto consente di accedervi dallo storico, ma non garantisce che l’oggetto esista ancora; la registrazione deve conservare un contesto sufficiente per l’indagine prevista.
La relazione tra attore ed evento deve riflettere chi ha avviato l’azione, non semplicemente quale utente era autenticato in una richiesta. Se un amministratore agisce per conto di un’altra persona, distingui chi avvia l’azione dal soggetto interessato e registra tale delega solo se pertinente e autorizzata.
Scegliere tra eventi, tabella di audit e storico specifico
Una tabella di audit relazionale è di solito adatta quando servono query dirette per oggetto, attore, operazione o intervallo temporale. Offre un modello semplice da ispezionare e può essere adattata alle esigenze di un’applicazione esistente. È opportuno definire indici per le query previste, senza indicizzare indiscriminatamente ogni campo.
Gli eventi di dominio rappresentano fatti rilevanti per il business, come un’approvazione o una cancellazione. Possono servire sia ai processi successivi sia all’audit, ma solo se esprimono fatti inequivocabili e se ne conserva il significato. Non tutte le scritture nel database sono eventi di dominio. Non bisogna nemmeno presumere che l’uso degli eventi implichi l’event sourcing: sono scelte architetturali diverse.
Uno storico specifico per entità può essere più semplice se le query e le regole sono particolari. Di contro, le diverse implementazioni possono divergere e lasciare lacune. Prima di decidere, valuta il volume, le query, l’evoluzione dello schema e il numero di punti di scrittura. Il formato più sofisticato non compensa un’attribuzione incompleta.
Garantire la coerenza con l’operazione di business
Se la modifica e la relativa registrazione devono essere considerate un’unica operazione, salva entrambe nella stessa transazione. In questo modo si evita di confermare la modifica senza audit o di salvare un evento che descrive una modifica annullata. Verifica quali garanzie offre effettivamente il database e come l’applicazione gestisce gli errori di ogni scrittura.
Quando un’operazione deve essere pubblicata anche su una coda o un servizio esterno, una transazione del database da sola non copre quel sistema. Un pattern come il transactional outbox può essere d’aiuto: la modifica e il messaggio in sospeso vengono salvati insieme e un processo successivo lo consegna. Occorre gestire i retry e l’idempotenza per evitare duplicati o perdite.
Anche le modifiche che non provengono dall’interfaccia — processi pianificati, importazioni, comandi o integrazioni — richiedono la stessa attenzione. Definisci un meccanismo di registrazione comune e un’identità di servizio esplicita. Se sono presenti scritture dirette al di fuori dell’applicazione, decidi se vietarle, controllarle o sottoporle ad audit in un altro livello; non presumere che il codice PHP possa attribuirle automaticamente.
Controllare l’accesso e progettare query sicure
Considera lo storico come informazione sensibile. Separa i permessi di scrittura da quelli di consultazione, applica il principio del minimo privilegio e registra gli accessi del supporto quando il rischio lo giustifica. L’applicazione ordinaria non dovrebbe poter modificare o eliminare le registrazioni storiche senza controlli; valuta chi amministra il database e quali meccanismi possono rilevare modifiche privilegiate.
Stabilisci il periodo di conservazione in base allo scopo, agli obblighi applicabili e alle esigenze operative. Definisci una procedura verificabile per archiviare o eliminare le registrazioni quando opportuno. Non usare l’audit come scusa per conservare a tempo indeterminato dati di cui non hai più bisogno.
Nelle query, pagina i risultati e filtra per oggetto, attore, operazione e date. L’interfaccia dovrebbe mostrare prima le informazioni necessarie a comprendere la sequenza, con permessi e formati comprensibili. Evita di includere valori sensibili completi nelle schermate, nelle esportazioni o nelle risposte API. Proteggi anche i parametri di ricerca dagli accessi agli oggetti altrui.
Verificare l’integrità e rilevare lacune nella copertura

I test devono verificare più della semplice presenza di una riga. Controlla che ogni operazione prevista identifichi l’attore corretto, l’oggetto, i campi pertinenti e una data e un’ora valide. Simula gli errori tra la scrittura di business e l’audit, oltre agli annullamenti delle transazioni e ai retry.
Includi test per le azioni degli utenti, gli account di servizio, le importazioni e i processi pianificati. Verifica che i dati esclusi non compaiano nella registrazione e che gli utenti senza permesso non possano consultare gli storici altrui. I test di integrazione sono importanti perché il comportamento transazionale dipende dal database e dal modo in cui l’applicazione lo utilizza.
Le verifiche operative periodiche aiutano a trovare lacune non coperte dai test. Confronta l’inventario delle azioni che dovrebbero essere sottoposte ad audit con quelle che compaiono effettivamente in un campione o intervallo definito. Cerca operazioni sensibili senza eventi, registrazioni senza attore o oggetto, date e orari mancanti o fuori ordine e differenze tra le modifiche confermate e gli eventi registrati. Se i dati sono sufficienti per stabilire un andamento, verifica anche cali inattesi del volume degli eventi o aumenti anomali.
Definisci alert per segnali su cui è possibile intervenire: errori di scrittura nell’audit, campi obbligatori vuoti, ritardi nella consegna dei processi asincroni o discrepanze rilevate dalle verifiche. Assegna responsabili e una procedura d’indagine: un alert senza follow-up non corregge le lacune di copertura. Evita di interpretare automaticamente una variazione del volume come un incidente: confrontala con il funzionamento previsto e il calendario delle attività.
Per introdurre la tracciabilità in un’applicazione esistente, inizia con un inventario delle entità e delle operazioni a maggior rischio. Implementa un formato comune, copri i punti di scrittura identificati e aggiungi query, permessi e verifiche periodiche prima di estendere l’ambito. Esamina campioni in un ambiente controllato. L’audit è utile quando può rispondere in modo coerente a domande concrete, non quando accumula dati che nessuno è in grado di interpretare.