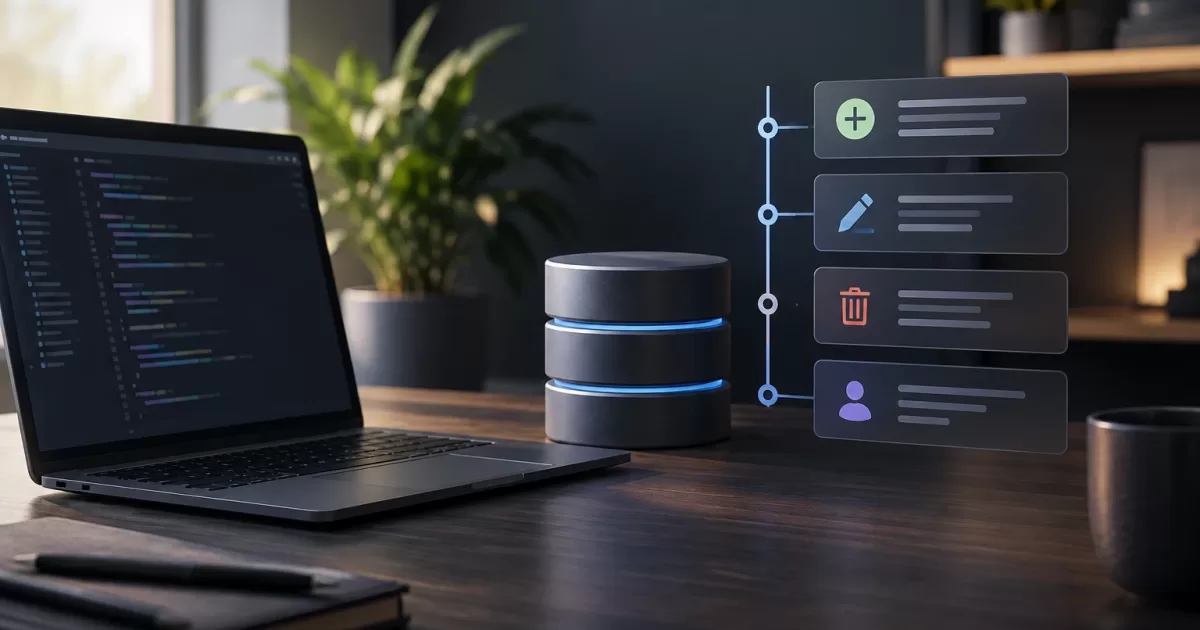
Eine Änderungsprotokollierung für PHP-Datenbanken ermöglicht es, relevante Änderungen nachzuvollziehen: Welches Objekt wurde geändert, wer hat den Vorgang ausgelöst, wann ist er erfolgt und in welchem Kontext? Ein gutes Design bedeutet nicht, für immer eine Kopie jeder Zeile zu speichern. Ziel ist es, operative und Kontrollfragen mit zuverlässigen, begrenzten und geschützten Aufzeichnungen beantworten zu können.
Bevor Sie Tabellen oder Bibliotheken auswählen, sollten Sie klären, welche Entscheidungen der Verlauf unterstützen muss. Eine fehlerhafte Änderung untersuchen, einem Kunden eine Aktion erklären oder einen automatisierten Vorgang erkennen – das sind unterschiedliche Anforderungen. Sie bestimmen, welche Daten erfasst werden, wer sie einsehen darf und wie lange sie aufzubewahren sind.
Änderungsprotokollierung, technische Logs und sichtbarer Verlauf sind nicht dasselbe
Technische Logs beschreiben die Ausführung der Anwendung: Fehler, Anfragen, Latenz oder Ausfälle von Abhängigkeiten. Sie sind für die Diagnose von Systemen nützlich, können jedoch schnell rotiert werden und verknüpfen einen Vorgang nicht immer strukturiert mit dem betroffenen Geschäftsobjekt.
Der für Benutzer sichtbare Verlauf zeigt dagegen meist eine verständliche Auswahl von Aktionen, etwa „Die Adresse wurde aktualisiert“. Er kann interne Details auslassen und stellt nicht zwangsläufig eine ausreichende Aufzeichnung für die Untersuchung von Vorfällen dar. Bei der Änderungsprotokollierung haben die Zuordnung und die zuverlässige Rekonstruktion als sensibel definierter Vorgänge Priorität.
Diese Mechanismen können einander ergänzen, dürfen aber nicht verwechselt werden. Ein Protokollierungsereignis sollte nicht davon abhängen, dass eine Logzeile noch verfügbar ist. Ebenso sollten nicht automatisch alle Metadaten, die für den Betrieb oder Support gespeichert werden, dem Endbenutzer offengelegt werden.
Festlegen, welche Aktionen nachvollziehbar sein müssen
Beginnen Sie damit, kritische Entitäten und konkrete Risiken zu identifizieren. Eine Anwendung muss beispielsweise Änderungen an Berechtigungen, Abrechnungsdaten, dem Bestellstatus oder Kontoinformationen erfassen. Die Auswahl sollte eine praktische Frage beantworten: Was wäre wichtig zu erklären oder zu untersuchen, wenn sich dieser Wert ändert?
Definieren Sie die relevanten Vorgänge: Erstellen, Ändern, Löschen, Genehmigen, Widerrufen oder Statuswechsel. In vielen Fällen ist es sinnvoller, bedeutende Übergänge zu erfassen als jeden technischen Schreibvorgang. Eine Aktualisierung von Darstellungsfeldern kann einen anderen Detailgrad erfordern als ein Wechsel der Kontoinhaberschaft.
Dokumentieren Sie für jeden Anwendungsfall den Zweck, die betroffenen Felder, mögliche Akteure, berechtigte Leser und die vorgesehene Aufbewahrungsdauer. Vermeiden Sie es, unterschiedslos die gesamte Zeile zu erfassen: Dadurch können personenbezogene Daten oder Geheimnisse dupliziert werden, und die Einhaltung von Zugriffs- und Löschrichtlinien wird erschwert. Wenn Werte verglichen werden müssen, beschränken Sie die Aufzeichnung auf die begründeten Felder.
Den Datensatz mit Akteur, Vorgang und Kontext modellieren
Ein nützlicher Datensatz umfasst in der Regel eine eigene Kennung, Typ und Kennung des betroffenen Objekts, den Vorgang, Datum und Uhrzeit sowie den Akteur. Damit dieser Wert interpretierbar ist, legen Sie fest, ob er den Zeitpunkt des Vorgangsbeginns oder den Zeitpunkt der bestätigten Änderung darstellt. Erfassen Sie Datum und Uhrzeit nach einer einheitlichen Konvention, normalerweise UTC; verwenden Sie eine konsistente Zeitquelle, etwa die Uhr der Datenbank oder der Anwendung, und synchronisieren Sie Server mit den verfügbaren betrieblichen Mechanismen. Mischen Sie Zeitquellen oder Zeitzonen nicht, ohne dies kenntlich zu machen.
Der Akteur kann eine Person, ein Dienstkonto oder ein automatisierter Prozess sein. Verwenden Sie keinen mehrdeutigen Wert wie „System“, wenn Sie den verantwortlichen Prozess kontrolliert identifizieren können. Zum Kontext können die Anfrage- oder Korrelations-ID, der Ursprungskanal und, falls erforderlich, die vom Benutzer angegebene Begründung gehören. Erfassen Sie nur das Notwendige: IP-Adressen, User-Agents und andere Metadaten können sensible Daten sein oder Auswirkungen auf den Datenschutz haben.
Für geänderte Werte können Sie eine begrenzte Darstellung der vorherigen und neuen Feldwerte oder eine Liste der geänderten Feldnamen speichern, wenn die Werte nicht benötigt werden. Schließen Sie Zugangsdaten, Tokens und Geheimnisse aus. Ein Verweis auf das Objekt ermöglicht die Navigation vom Verlauf aus, garantiert aber nicht, dass das Objekt weiterhin existiert. Der Datensatz muss genügend Kontext für die vorgesehene Untersuchung bewahren.
Die Beziehung zwischen Akteur und Ereignis sollte widerspiegeln, wer die Aktion ausgelöst hat, und nicht lediglich, welcher Benutzer bei einer Anfrage authentifiziert war. Handelt ein Administrator im Namen einer anderen Person, unterscheiden Sie zwischen dem Auslöser und der betroffenen Person und erfassen Sie diese Delegation nur, wenn sie relevant und autorisiert ist.
Zwischen Ereignissen, einer Audit-Tabelle und einem spezifischen Verlauf wählen
Eine relationale Audit-Tabelle ist meist geeignet, wenn direkte Abfragen nach Objekt, Akteur, Vorgang oder Zeitraum benötigt werden. Sie bietet ein einfach zu prüfendes Modell und lässt sich an die Anforderungen einer bestehenden Anwendung anpassen. Definieren Sie Indizes für die vorgesehenen Abfragen, ohne unterschiedslos jedes Feld zu indizieren.
Domänenereignisse stellen geschäftlich relevante Fakten dar, etwa eine Genehmigung oder Stornierung. Sie können sowohl nachgelagerten Prozessen als auch der Änderungsprotokollierung dienen, aber nur, wenn sie eindeutige Sachverhalte ausdrücken und ihre Bedeutung erhalten bleibt. Nicht jeder Schreibvorgang in einer Datenbank ist ein Domänenereignis. Gehen Sie auch nicht davon aus, dass der Einsatz von Ereignissen Event Sourcing bedeutet: Das sind unterschiedliche Architekturentscheidungen.
Ein spezifischer Verlauf je Entität kann einfacher sein, wenn Abfragen und Regeln individuell sind. Im Gegenzug können mehrere Implementierungen auseinanderlaufen und Lücken hinterlassen. Bewerten Sie Volumen, Abfragen, Schemaentwicklung und Anzahl der Schreibstellen, bevor Sie sich entscheiden. Ein ausgefeilteres Format gleicht eine unvollständige Zuordnung nicht aus.
Konsistenz mit dem Geschäftsvorgang gewährleisten
Wenn Änderung und Aufzeichnung als ein einziger Vorgang gelten sollen, speichern Sie beides innerhalb derselben Transaktion. So vermeiden Sie, dass eine Änderung ohne Protokolleintrag bestätigt oder ein Ereignis gespeichert wird, das eine zurückgerollte Änderung beschreibt. Prüfen Sie, welche Garantien die Datenbank tatsächlich bietet und wie die Anwendung Fehler bei den einzelnen Schreibvorgängen behandelt.
Wenn ein Vorgang auch an eine Warteschlange oder einen externen Dienst veröffentlicht werden muss, deckt eine Datenbanktransaktion dieses System allein nicht ab. Ein Muster wie die transaktionale Outbox kann helfen: Die Änderung und die ausstehende Nachricht werden gemeinsam gespeichert und anschließend von einem Prozess zugestellt. Wiederholungsversuche und Idempotenz müssen verwaltet werden, um Duplikate oder Verluste zu vermeiden.
Änderungen, die nicht über die Benutzeroberfläche ausgelöst werden – geplante Aufgaben, Importe, Befehle oder Integrationen –, erfordern dieselbe Aufmerksamkeit. Definieren Sie einen gemeinsamen Erfassungsmechanismus und eine explizite Dienstidentität. Wenn direkte Schreibvorgänge außerhalb der Anwendung stattfinden, entscheiden Sie, ob sie untersagt, kontrolliert oder auf einer anderen Ebene protokolliert werden; nehmen Sie nicht an, dass PHP-Code sie automatisch zuordnen kann.
Zugriff kontrollieren und sichere Abfragen entwerfen
Behandeln Sie den Verlauf als sensible Information. Trennen Sie Schreib- und Leseberechtigungen, wenden Sie das Prinzip der geringsten Privilegien an und protokollieren Sie Supportzugriffe, wenn das Risiko es rechtfertigt. Die reguläre Anwendung sollte historische Einträge nicht unkontrolliert ändern oder löschen können. Berücksichtigen Sie, wer die Datenbank verwaltet und welche Mechanismen privilegierte Änderungen erkennen können.
Legen Sie die Aufbewahrungsdauer anhand des Zwecks, geltender Verpflichtungen und betrieblicher Anforderungen fest. Definieren Sie ein überprüfbares Verfahren, um Einträge gegebenenfalls zu archivieren oder zu löschen. Verwenden Sie die Änderungsprotokollierung nicht als Vorwand, um Daten unbegrenzt aufzubewahren, die Sie nicht mehr benötigen.
Paginieren Sie die Abfrageergebnisse und filtern Sie nach Objekt, Akteur, Vorgang und Datum. Die Benutzeroberfläche sollte zuerst die Informationen anzeigen, die zum Verständnis der Abfolge erforderlich sind, und dabei Berechtigungen sowie verständliche Formate berücksichtigen. Vermeiden Sie vollständige sensible Werte auf Bildschirmen, in Exporten oder API-Antworten. Schützen Sie außerdem Suchparameter vor Zugriffen auf fremde Objekte.
Integrität prüfen und Lücken in der Abdeckung erkennen

Tests sollten mehr als nur das Vorhandensein einer Zeile überprüfen. Prüfen Sie, ob jeder erwartete Vorgang den richtigen Akteur, das Objekt, die relevanten Felder sowie ein gültiges Datum und eine gültige Uhrzeit erfasst. Simulieren Sie Fehler zwischen dem Schreiben der Geschäftsdaten und der Protokollierung sowie Transaktions-Rollbacks und Wiederholungsversuche.
Berücksichtigen Sie Tests für Benutzeraktionen, Dienstkonten, Importe und geplante Prozesse. Stellen Sie sicher, dass ausgeschlossene Daten nicht im Datensatz auftauchen und Benutzer ohne Berechtigung keine fremden Verläufe einsehen können. Integrationstests sind wichtig, weil das Transaktionsverhalten von der Datenbank und davon abhängt, wie die Anwendung sie verwendet.
Regelmäßige betriebliche Prüfungen helfen, Lücken zu finden, die Tests nicht abdecken. Vergleichen Sie die Liste der Aktionen, die protokolliert werden sollten, mit den Aktionen, die in einer Stichprobe oder einem festgelegten Zeitraum tatsächlich erscheinen. Achten Sie auf sensible Vorgänge ohne Ereignisse, Datensätze ohne Akteur oder Objekt, fehlende oder nicht chronologisch geordnete Zeitstempel sowie Abweichungen zwischen bestätigten Änderungen und erfassten Ereignissen. Wenn genügend Daten vorliegen, um ein Muster zu bestimmen, prüfen Sie auch unerwartete Rückgänge des Ereignisvolumens oder ungewöhnliche Anstiege.
Definieren Sie Warnmeldungen für konkrete, handlungsrelevante Signale: Fehler beim Schreiben in die Änderungsprotokollierung, leere Pflichtfelder, Verzögerungen bei der Zustellung asynchroner Prozesse oder von Prüfungen erkannte Abweichungen. Benennen Sie Verantwortliche und ein Untersuchungsverfahren; eine Warnmeldung ohne Nachverfolgung schließt keine Lücken in der Abdeckung. Interpretieren Sie Schwankungen des Volumens nicht automatisch als Vorfall: Vergleichen Sie sie mit dem erwarteten Betrieb und dem Zeitplan der Aufgaben.
Um die Nachvollziehbarkeit in einer bestehenden Anwendung einzuführen, beginnen Sie mit einer Bestandsaufnahme der Entitäten und Vorgänge mit dem höchsten Risiko. Implementieren Sie ein einheitliches Format, decken Sie die identifizierten Schreibstellen ab und ergänzen Sie Abfragen, Berechtigungen und regelmäßige Prüfungen, bevor Sie den Umfang erweitern. Prüfen Sie Stichproben in einer kontrollierten Umgebung. Die Änderungsprotokollierung ist dann nützlich, wenn sie konkrete Fragen konsistent beantworten kann – nicht, wenn sie Daten anhäuft, die niemand interpretieren kann.