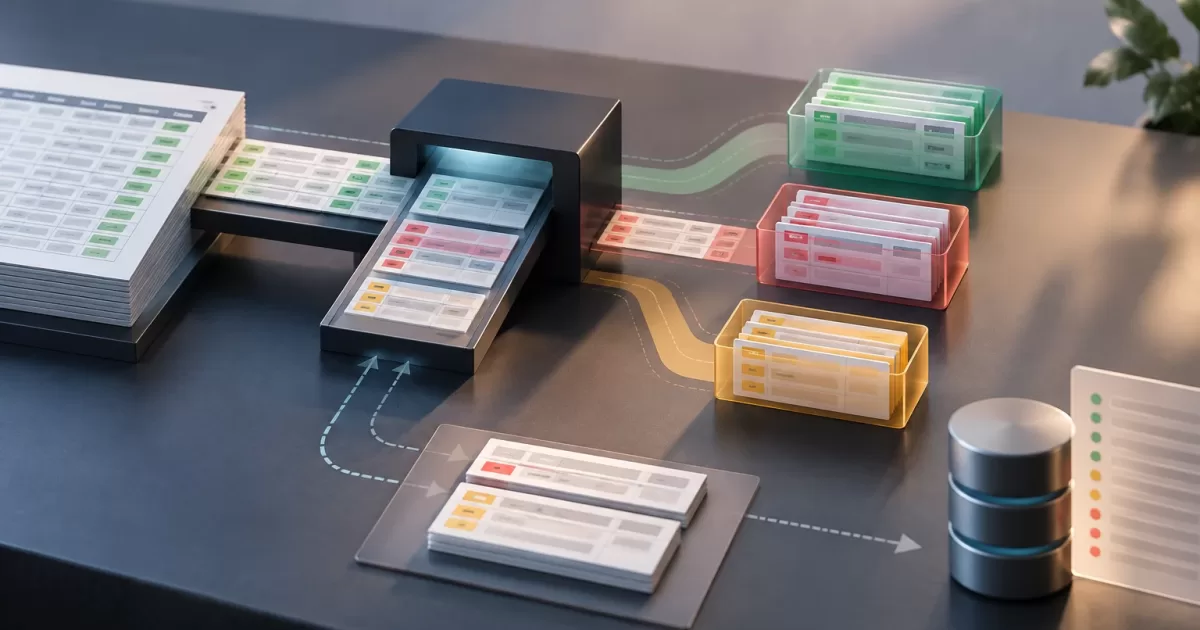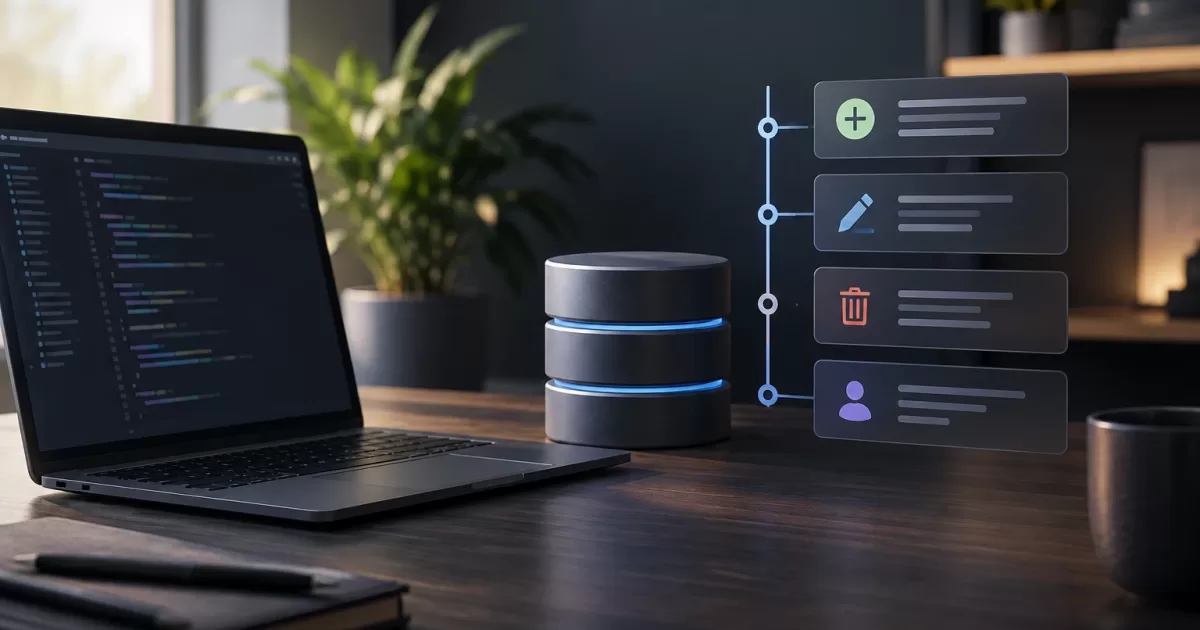
Una auditoría de cambios en bases de datos PHP permite reconstruir modificaciones relevantes: qué objeto cambió, quién inició la operación, cuándo ocurrió y bajo qué contexto. Diseñarla bien no consiste en guardar una copia de cada fila para siempre. El objetivo es responder preguntas operativas y de control con registros fiables, acotados y protegidos.
Antes de elegir tablas o librerías, conviene precisar qué decisiones deberá respaldar el historial. Investigar un cambio erróneo, explicar una acción a un cliente o detectar una operación automatizada son necesidades distintas. Determinan qué datos registrar, quién puede consultarlos y cuánto tiempo conservarlos.
Auditoría, logs técnicos e historial visible no son lo mismo
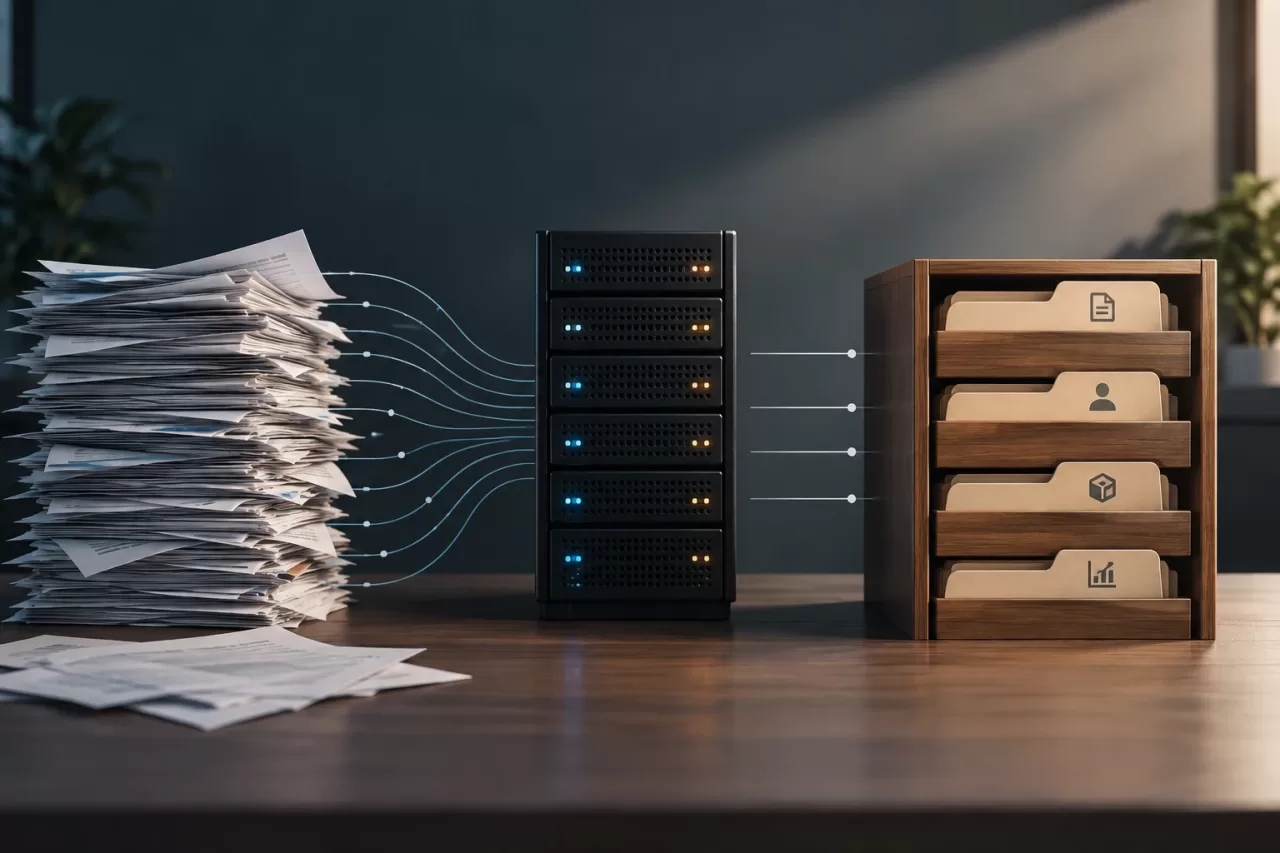
Los logs técnicos describen la ejecución de la aplicación: errores, solicitudes, latencia o fallos de dependencias. Son útiles para diagnosticar sistemas, pero pueden rotar con rapidez y no siempre relacionan de forma estructurada una operación con el objeto de negocio afectado.
El historial visible para usuarios, por su parte, suele mostrar una selección comprensible de acciones, como “se actualizó la dirección”. Puede omitir detalles internos y no necesariamente constituye un registro suficiente para investigar incidentes. La auditoría de cambios tiene como prioridad la atribución y la reconstrucción fiable de operaciones definidas como sensibles.
Estos mecanismos pueden complementarse, pero no deben confundirse. Un evento de auditoría no debería depender de que una línea de log siga disponible. Tampoco hay que exponer automáticamente al usuario final todos los metadatos que se guardan para operaciones o soporte.
Decidir qué acciones necesitan trazabilidad
Empieza por identificar entidades críticas y riesgos concretos. Por ejemplo, una aplicación puede necesitar registrar cambios en permisos, datos de facturación, estado de pedidos o información de cuenta. La selección debe responder a una pregunta práctica: ¿qué sería importante explicar o investigar si cambia este dato?
Define las operaciones relevantes: creación, modificación, eliminación, aprobación, revocación o cambio de estado. En muchos casos, es más útil registrar transiciones significativas que cada escritura técnica. Una actualización que modifica campos de presentación puede requerir un nivel de detalle distinto al cambio de titularidad de una cuenta.
Documenta para cada caso el propósito, los campos afectados, los actores posibles, los lectores autorizados y la retención prevista. Evita capturar indiscriminadamente toda la fila: puede duplicar datos personales o secretos y dificultar el cumplimiento de políticas de acceso y eliminación. Si se necesita comparar valores, limita el registro a los campos justificados.
Modelar el registro con actor, operación y contexto
Un registro útil suele incluir un identificador propio, el tipo e identificador del objeto afectado, la operación, la fecha y hora, y el actor. Para que ese valor sea interpretable, define si representa el momento en que se inicia la operación o aquel en que se confirma el cambio. Registra las fechas y horas con una convención común, normalmente UTC; usa una fuente de tiempo coherente, como el reloj de la base de datos o el de la aplicación, y mantén sincronizados los servidores mediante los mecanismos operativos disponibles. No mezcles fuentes o zonas horarias sin indicarlo.
El actor puede ser una persona, una cuenta de servicio o un proceso automatizado. No uses un valor ambiguo como “sistema” si puedes identificar de manera controlada el proceso responsable. El contexto puede incluir el identificador de solicitud o de correlación, el canal de origen y, cuando sea necesario, el motivo aportado por el usuario. Registra sólo lo necesario: direcciones IP, agentes de usuario y otros metadatos pueden ser datos sensibles o tener implicaciones de privacidad.
Para los valores modificados, considera guardar una representación acotada de los campos anterior y nuevo, o una lista de nombres de campos modificados si los valores no son necesarios. Excluye credenciales, tokens y secretos. Una referencia al objeto permite navegar desde el historial, pero no garantiza que el objeto siga existiendo; el registro debe conservar suficiente contexto para la investigación prevista.
La relación entre actor y evento debe reflejar quién inició la acción, no simplemente qué usuario estaba autenticado en una solicitud. Si un administrador actúa en nombre de otra persona, distingue al iniciador del sujeto afectado y registra esa delegación sólo si es pertinente y está autorizada.
Elegir entre eventos, tabla de auditoría e historial específico
Una tabla de auditoría relacional suele ser adecuada cuando se necesitan consultas directas por objeto, actor, operación o intervalo temporal. Ofrece un modelo sencillo de inspeccionar y puede ajustarse a las necesidades de una aplicación existente. Conviene definir índices para las consultas previstas, sin indexar indiscriminadamente cada campo.
Los eventos de dominio representan hechos relevantes para el negocio, como una aprobación o una cancelación. Pueden servir tanto para procesos posteriores como para auditoría, pero sólo si expresan hechos inequívocos y se conserva su significado. No toda escritura de base de datos es un evento de dominio. Tampoco se debe asumir que usar eventos implica tener event sourcing: son decisiones arquitectónicas diferentes.
Un historial específico por entidad puede ser más simple si las consultas y reglas son particulares. Como contrapartida, varias implementaciones pueden divergir y dejar huecos. Evalúa el volumen, las consultas, la evolución del esquema y el número de puntos de escritura antes de decidir. El formato más sofisticado no compensa una atribución incompleta.
Garantizar consistencia con la operación de negocio
Si el cambio y su registro deben considerarse una sola operación, persiste ambos dentro de la misma transacción. Así se evita confirmar el cambio sin auditoría o guardar un evento que describa una modificación revertida. Comprueba qué garantías ofrece realmente la base de datos y cómo gestiona la aplicación los errores de cada escritura.
Cuando una operación debe publicarse también en una cola o servicio externo, una transacción de base de datos no cubre por sí sola ese sistema. Un patrón como el outbox transaccional puede ayudar: el cambio y el mensaje pendiente se guardan juntos, y un proceso posterior lo entrega. Hay que gestionar reintentos e idempotencia para evitar duplicados o pérdidas.
Las modificaciones no originadas en la interfaz —tareas programadas, importaciones, comandos o integraciones— requieren la misma atención. Define un mecanismo común de registro y una identidad de servicio explícita. Si existen escrituras directas fuera de la aplicación, decide si se prohíben, se controlan o se auditan en otra capa; no supongas que el código PHP puede atribuirlas automáticamente.
Controlar el acceso y diseñar consultas seguras
Trata el historial como información sensible. Separa permisos para escribir y consultar, aplica mínimo privilegio y registra el acceso de soporte cuando el riesgo lo justifique. La aplicación ordinaria no debería poder alterar o borrar registros históricos sin control; considera quién administra la base de datos y qué mecanismos pueden detectar modificaciones privilegiadas.
Establece retención según la finalidad, las obligaciones aplicables y las necesidades operativas. Define un proceso verificable para archivar o eliminar registros cuando corresponda. No uses la auditoría como excusa para conservar indefinidamente datos que ya no necesitas.
En las consultas, pagina resultados y filtra por objeto, actor, operación y fechas. La interfaz debe mostrar primero la información necesaria para entender la secuencia, con permisos y formatos comprensibles. Evita incluir valores sensibles completos en pantallas, exportaciones o respuestas de API. Protege también los parámetros de búsqueda frente a accesos a objetos ajenos.
Probar integridad y detectar huecos en la cobertura

Las pruebas deben verificar más que la existencia de una fila. Comprueba que cada operación esperada identifica el actor correcto, el objeto, los campos pertinentes y una fecha y hora válida. Simula fallos entre la escritura de negocio y la auditoría, además de reversiones de transacciones y reintentos.
Incluye pruebas para acciones de usuarios, cuentas de servicio, importaciones y procesos programados. Valida que los datos excluidos no aparezcan en el registro y que usuarios sin permiso no puedan consultar historiales ajenos. Las pruebas de integración son importantes porque el comportamiento transaccional depende de la base de datos y de la forma en que la aplicación la utiliza.
Las comprobaciones operativas periódicas ayudan a encontrar huecos que las pruebas no cubren. Compara el inventario de acciones que deberían auditarse con las que aparecen realmente en una muestra o intervalo definido. Busca operaciones sensibles sin eventos, registros sin actor u objeto, fechas y horas ausentes o fuera de orden y diferencias entre los cambios confirmados y los eventos registrados. Si hay datos suficientes para establecer una pauta, revisa también caídas inesperadas del volumen de eventos o aumentos anómalos.
Define alertas para señales accionables: fallos al escribir en la auditoría, campos obligatorios vacíos, retrasos de entrega en procesos asíncronos o discrepancias detectadas por las comprobaciones. Asigna responsables y un procedimiento de investigación; una alerta sin seguimiento no corrige la cobertura. Evita interpretar automáticamente una variación de volumen como incidente: compárala con el funcionamiento esperado y el calendario de tareas.
Para introducir trazabilidad en una aplicación existente, empieza con un inventario de entidades y operaciones de mayor riesgo. Implementa un formato común, cubre los puntos de escritura identificados y añade consultas, permisos y controles periódicos antes de ampliar el alcance. Revisa muestras en un entorno controlado. La auditoría resulta útil cuando puede responder preguntas concretas de forma coherente, no cuando acumula datos que nadie puede interpretar.