Selektywne przywracanie danych w aplikacjach PHP pozwala odzyskać konkretne rekordy po przypadkowym usunięciu lub modyfikacji, bez zastępowania całej bazy danych. Trudność nie polega wyłącznie na uzyskaniu wcześniejszej kopii: trzeba zdecydować, jaki stan ma zostać przywrócony, i ochronić prawidłowe zmiany wprowadzone później.
Procedurę należy traktować jako kontrolowaną operację na danych produkcyjnych, a nie rutynowy import. Przed jej wykonaniem warto określić zakres, porównać możliwy do odzyskania stan z bieżącym, przećwiczyć plan i uzgodnić, kto go zatwierdzi. Ogranicza to niespodzianki i jasno określa, co można, a czego nie można cofnąć.
Wybór między odzyskaniem działania usługi, pełnym a selektywnym przywracaniem
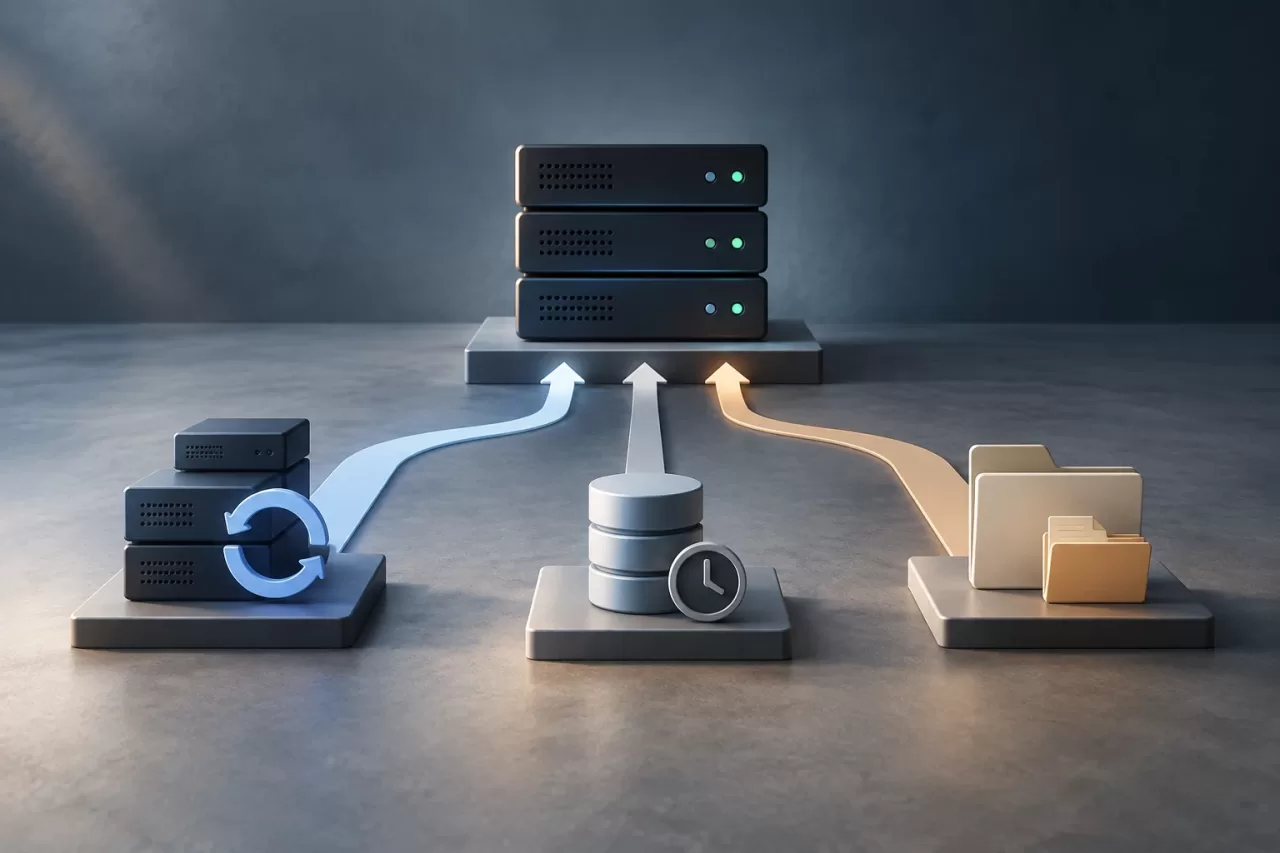
Odzyskiwanie działania usługi ma na celu ponowne udostępnienie aplikacji. Może obejmować przywrócenie infrastruktury, przełączenie na replikę lub odzyskanie kopii, ale nie musi rozstrzygać, które dane należy zachować. Pełne przywracanie zastępuje szeroki zestaw danych wcześniejszym stanem. Sprawdza się przy rozległych uszkodzeniach, gdy celem jest przywrócenie systemu do określonego punktu w czasie, ale może usunąć późniejsze, prawidłowe zmiany.
Selektywne przywracanie ogranicza się do określonych encji lub operacji: na przykład odzyskania zestawu usuniętych faktur, skorygowania zmienionych pól lub odtworzenia rekordów konkretnej relacji. Jest przydatne, gdy reszta aplikacji nadal działała, a późniejsze dane powinny zostać zachowane. Nie jest jednak równoznaczne ze skopiowaniem starych wierszy: wymaga zidentyfikowania zależności i rozstrzygnięcia różnic w odniesieniu do aktualnego stanu.
Wybór zależy od przyczyny i skali incydentu. Jeśli nie wiadomo, co zostało zmienione, najpierw należy przeprowadzić analizę i zabezpieczyć dowody; przywracanie w ciemno może utrudnić diagnozę. Jeśli problem dotyczy wielu powiązanych encji lub doszło do rozległego uszkodzenia danych, bezpieczniejsze może być pełne przywracanie albo odzyskanie do określonego punktu w czasie. Wybór powinien wynikać z zaobserwowanych szkód, a nie wyłącznie z wygody operacyjnej.
Określenie rekordów, relacji i operacji podlegających ochronie
Określenie, „co przywrócić”, wymaga przełożenia incydentu na kryteria możliwe do zweryfikowania. Wskaż tabele lub agregaty, których dotyczy problem, klucze rekordów, istotny okres oraz operacje uznane za uszkodzone. Unikaj niejednoznacznych kryteriów, takich jak „wszystko z wczoraj”: dany okres może obejmować prawidłowe transakcje, których nie należy cofać.
- Encje: wskaż główne rekordy oraz zależne dane należące do tej samej jednostki biznesowej.
- Okres: zanotuj, kiedy wystąpił błąd, oraz określ, które znaczniki czasu, wpisy audytowe lub identyfikatory pozwalają zawęzić zbiór kandydatów.
- Wykluczenia: wskaż, które późniejsze zmiany należy zachować, na przykład potwierdzone płatności, statusy zamówień lub dane wprowadzone przez użytkowników.
- Zakres techniczny: zapisz środowisko, bazę danych i uwzględnione tabele, a także wszystkie procesy, które zapisują w tych tabelach.
Aplikacja PHP może modyfikować dane za pośrednictwem żądań internetowych, zadań działających w tle, integracji lub poleceń konsoli. Przed przywracaniem znajdź te procesy zapisujące dane i oceń, czy należy je wstrzymać lub ograniczyć. Jeśli nadal będą aktualizować te same encje podczas operacji, porównanie może się zdezaktualizować, zanim zmiany zostaną zastosowane.
Rozstrzyganie zależności i konfliktów przed zapisem
Wiersze często zależą od siebie za pośrednictwem kluczy obcych lub reguł biznesowych. Faktura może zależeć od klienta, a także mieć powiązane pozycje, płatności lub wpisy audytowe. Przywrócenie wyłącznie głównego wiersza może pozostawić zerwane odwołania; odtworzenie całego zestawu bez analizy może zduplikować skutki lub ponownie otworzyć już zamknięty stan.
Utwórz mapę zależności i ustal kolejność zgodną z ograniczeniami. Zasadniczo najpierw przywraca się encje, do których prowadzą odwołania, a następnie encje od nich zależne; przy usuwaniu lub zastępowaniu danych kolejność może być odwrotna. Nie zakładaj, że kolejność tabel odpowiada kolejności wynikającej z logiki biznesowej. Ograniczenia bazy danych pomagają wykrywać niespójności, ale nie zastępują walidacji w aplikacji.
Przed zastosowaniem odzyskiwalnej kopii porównaj każdego kandydata z aktualnym stanem. Kopia jest źródłem informacji o wcześniejszym stanie, ale niekoniecznie ostatecznym źródłem prawdy. Sklasyfikuj przypadki, na przykład jako rekord nieobecny, bez późniejszych zmian, zmieniony od czasu wykonania kopii lub utworzony później. Jeśli wiersz uległ od tego czasu zmianie, nie nadpisuj go automatycznie: sprawdź, które pola się różnią, i zdecyduj, czy go przywrócić, połączyć zmiany, czy pozostawić bez zmian.
Bezpieczna strategia może generować listę konfliktów do weryfikacji zamiast wymuszać ich rozstrzygnięcie. W PHP logika aplikacji może przygotować plan i weryfikować reguły domenowe, a transakcje bazy danych mogą chronić zestaw zapisów, jeśli pozwalają na to silnik i rodzaj operacji. Jeśli skala lub czas trwania przekraczają rozsądne granice dla pojedynczej transakcji, podziel pracę na idempotentne partie i rejestruj postęp, aby można ją było kontrolowanie wznowić.
Próba, zatwierdzenie i wykonanie z zachowaniem ścieżki audytowej
Próbę należy przeprowadzić na odizolowanej i reprezentatywnej kopii, stosując odpowiednie środki ochrony danych wrażliwych. Wykonaj tę samą procedurę, która ma zostać użyta na produkcji, i przygotuj podgląd: liczbę rekordów-kandydatów, proponowane zmiany, wykluczenia, konflikty oraz niezaliczone walidacje. Podgląd powinien móc zweryfikować ktoś, kto rozumie wpływ na działalność biznesową, a nie tylko SQL.
- Zabezpieczenie aktualnego stanu: potwierdź, że istnieje kopia umożliwiająca odzyskanie danych, i utrwal stan sprzed interwencji. Sprawdź, czy masz dostęp do tej kopii i czy dotyczy ona właściwego środowiska.
- Przygotowanie planu: wskaż konkretne klucze, zależności, kolejność operacji i warunki, które zatrzymają proces.
- Próba: wykonaj operację w środowisku nieprodukcyjnym i porównaj wyniki z uzgodnionymi kryteriami. Uwzględnij przypadki z późniejszymi zmianami i brakującymi relacjami.
- Weryfikacja i zatwierdzenie: udokumentuj, kto weryfikuje zakres, a kto zezwala na wykonanie. Jeśli pojawią się nieprzewidziane konflikty, przeanalizuj je ponownie, zamiast automatycznie rozszerzać zakres.
- Wykonanie i weryfikacja: zastosuj zmiany w kontrolowanym oknie, monitoruj błędy i porównaj przywrócone dane z regułami biznesowymi.
Zapisz zgłoszenie, osobę odpowiedzialną, zatwierdzenie, używaną kopię, dotknięte klucze, wyniki walidacji i wszystkie ręczne interwencje. Unikaj zapisywania w logach technicznych zbędnych informacji wrażliwych. Taka ścieżka audytowa ułatwia audyty i pomaga odróżnić przywrócony stan od późniejszych modyfikacji.
Walidacja integralności i przygotowanie procedury cofnięcia zmian
Operacja nie kończy się w chwili, gdy zapis zakończy się powodzeniem. Sprawdź, czy nie ma osieroconych odwołań, nieoczekiwanych duplikatów ani naruszonych ograniczeń. Zweryfikuj też niezmienniki biznesowe: spójność sum, dozwolone statusy i relacje, których baza danych może nie wyrażać jako ograniczeń. Sprawdź również skutki pochodne, takie jak indeksy wyszukiwania, cache, oczekujące zdarzenia lub systemy zewnętrzne; przywrócenie wiersza nie musi cofnąć wysłanego powiadomienia ani skorygować nieaktualnej projekcji.
Ustal z wyprzedzeniem, co oznacza zatrzymanie lub cofnięcie operacji. Transakcja pozwala wycofać zapisy, gdy nadal jest otwarta, ale automatycznie nie obejmuje już powstałych skutków zewnętrznych. W przypadku wykonania partiami cofnięcie zmian może wymagać zapisania wcześniejszych wartości i zastosowania procedury kompensacyjnej. Nie wykonuj doraźnie drugiego przywracania na podstawie pierwszego: może to nadpisać kolejne zmiany. Sprawdź stan i zastosuj przećwiczoną procedurę cofnięcia zmian, uzyskując równoważne zatwierdzenie.
Ćwiczenie procedury i poznanie jej ograniczeń
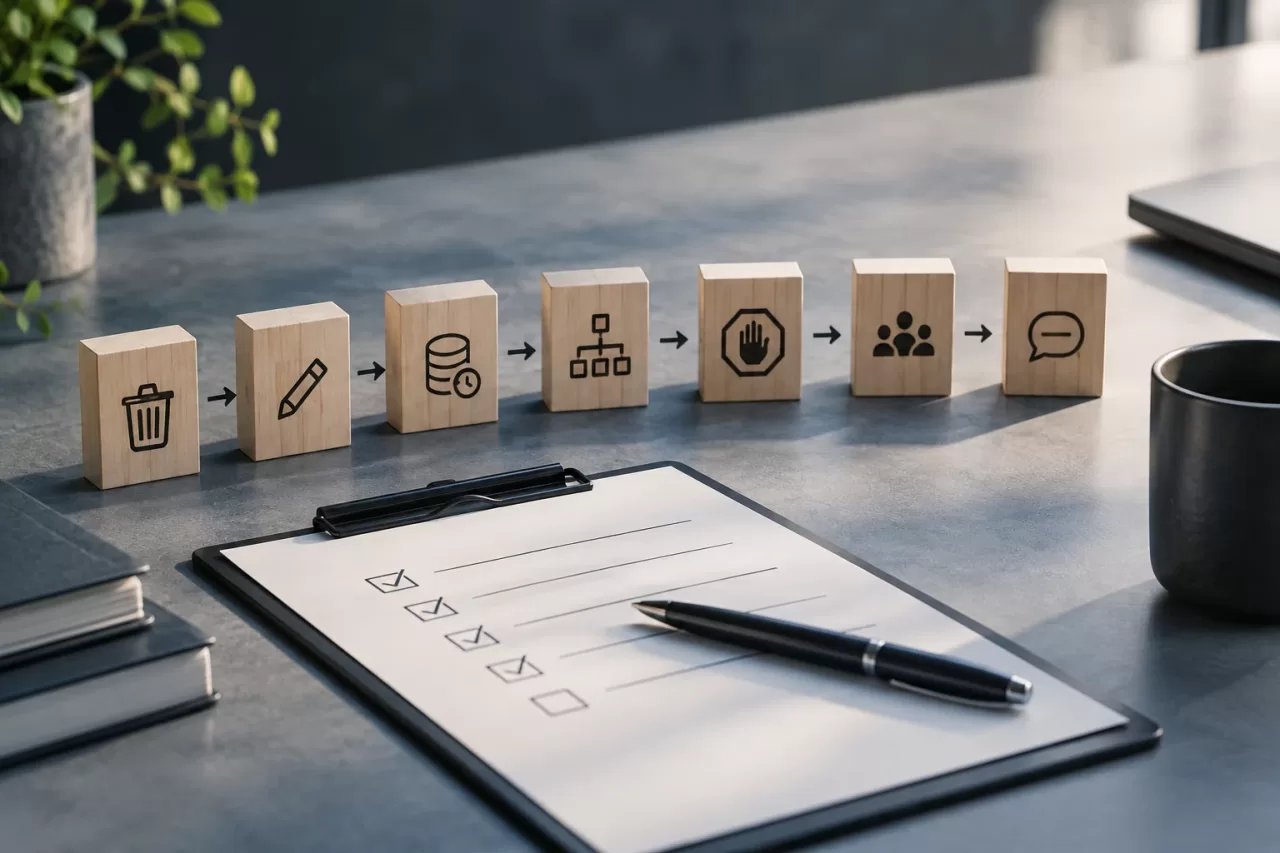
Przetestuj reprezentatywne scenariusze: przypadkowe usunięcie, częściową modyfikację, rekord zmieniony po wykonaniu kopii oraz encję z zależnymi relacjami. Zmierz czas przygotowania i wykonania, sprawdź uprawnienia oraz udokumentuj, kto podejmuje decyzję w przypadku konfliktów. Instrukcja opisująca wyłącznie idealny przebieg nie wystarczy; musi obejmować kryteria zatrzymania, osoby kontaktowe odpowiedzialne za działanie i kroki komunikacyjne.
Selektywne przywracanie ma swoje ograniczenia. Może być niewykonalne, jeśli nie ma wystarczająco aktualnych kopii umożliwiających odzyskanie danych, brakuje wiarygodnych identyfikatorów albo przypadkowa zmiana rozprzestrzeniła się na systemy zewnętrzne bez ścieżki audytowej. W takich przypadkach może być konieczne odtworzenie danych z innych źródeł lub wybranie szerszego zakresu odzyskiwania. Decyzja powinna jasno określać, jakie informacje zostaną zachowane, co zostanie utracone i jaka niepewność pozostanie.
Sprawdzona procedura przekształca ryzykowne działanie w decyzję podlegającą audytowi: określa zakres danych i wykluczenia, porównuje stany, ujawnia konflikty i weryfikuje wynik przed zamknięciem incydentu. Dla zespołów utrzymujących aplikacje PHP z danymi krytycznymi takie przygotowanie jest równie ważne jak posiadanie kopii zapasowej.