Uma busca administrativa útil não consiste em permitir que qualquer usuário consulte qualquer campo de uma tabela. Ela deve ajudar a concluir tarefas operacionais concretas e, ao mesmo tempo, respeitar quais registros cada perfil pode visualizar. Em uma aplicação PHP, essa distinção deve ser feita no servidor e aplicada a cada rota que retorna informações, não apenas à interface do backoffice.
Projetar uma busca segura no backoffice PHP exige definir o que significa buscar, quais critérios são permitidos, como o escopo de acesso é calculado e quais limites protegem o banco de dados. Esses critérios servem tanto para uma consulta SQL simples quanto para um sistema baseado em um índice de busca.
Comece pelas tarefas e pelo escopo de acesso
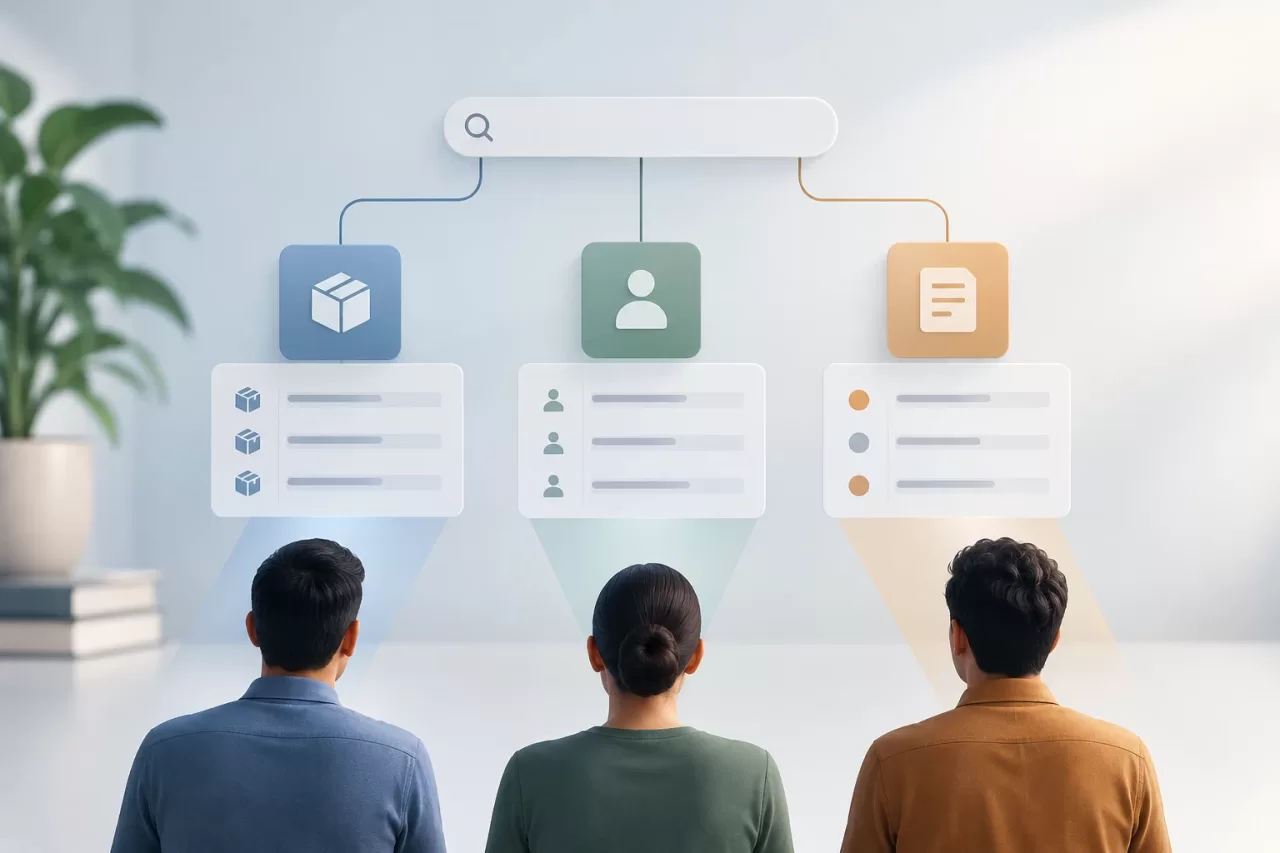
Antes de escolher campos ou tecnologia, identifique quais tarefas a busca deve resolver: localizar um pedido por referência, encontrar uma conta por e-mail ou revisar ocorrências por status. Para cada tarefa, anote quem a realiza e quais registros essa pessoa pode consultar. Evite definir o escopo como «tudo o que aparece na tabela»: uma pessoa de suporte, por exemplo, pode precisar acessar determinados clientes, enquanto um administrador pode operar sobre outro conjunto.
Traduza essas regras para um modelo de autorização compreensível: por organização, equipe, proprietário, região ou outra relação do domínio. Determine também se o acesso pode mudar com o tempo e o que acontece quando um usuário perde permissões enquanto mantém uma sessão aberta. A interface pode ocultar opções, mas a regra efetiva deve ser verificada no servidor.
Defina filtros explícitos e valide cada critério
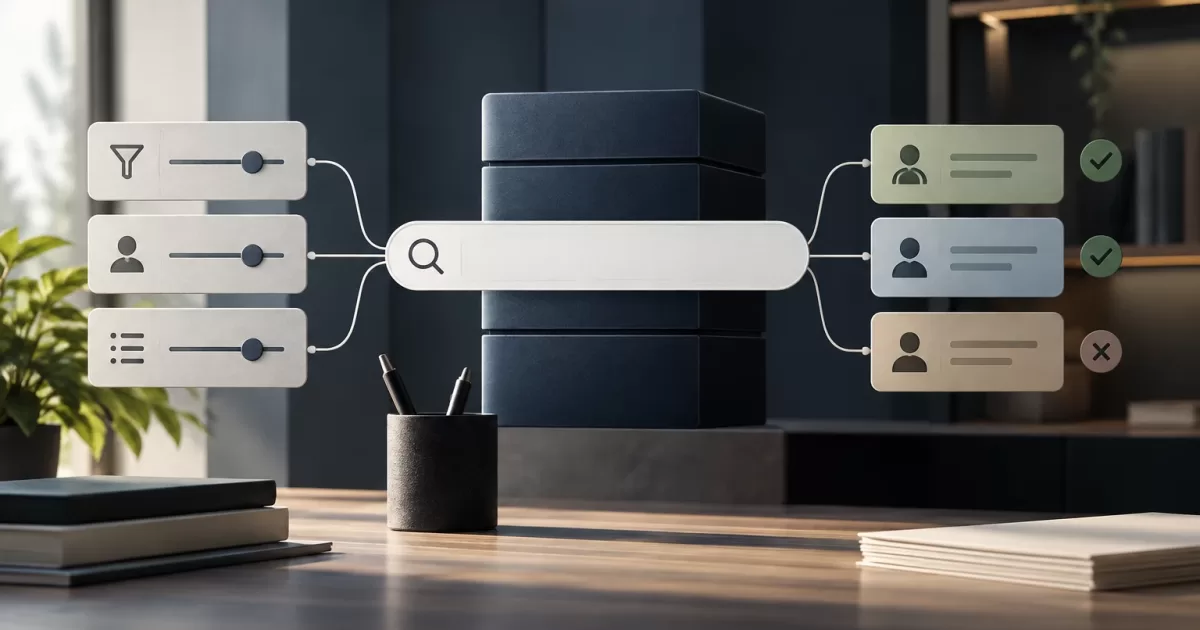
Projete uma lista limitada de campos pesquisáveis e tipos de filtro. Por exemplo, uma tela pode aceitar uma referência exata, um status selecionado de uma lista e um intervalo de datas. Não transforme qualquer parâmetro enviado pelo cliente em uma coluna, uma condição SQL ou um critério de acesso.
Valide os valores no servidor: verifique formatos, comprimentos, intervalos, valores permitidos e combinações. Use consultas preparadas para separar os valores da instrução SQL. Como os parâmetros preparados não protegem, por si só, nomes dinâmicos de colunas ou ordenações, esses elementos devem vir de uma lista permitida definida no servidor.
Os filtros de negócio e as condições de autorização são coisas distintas. Um usuário pode solicitar «status pendente», mas não deve poder enviar um identificador de organização para ampliar seu escopo. Calcule esse escopo usando a identidade autenticada e as regras vigentes, sem confiar em campos editáveis do formulário.
Aplique a autorização a linhas, contagens e ações relacionadas
A condição de acesso deve fazer parte da consulta que obtém os resultados. Recuperar primeiro os registros e filtrá-los depois em PHP pode expor dados em logs, na memória, em respostas ou em rotas auxiliares; além disso, complica a paginação e a contagem. Sempre que possível, construa a consulta aplicando conjuntamente as condições de autorização e os filtros de busca.
Revise todas as saídas associadas. O total de resultados pode revelar quantos registros existem fora do escopo autorizado; as sugestões automáticas podem expor nomes ou e-mails; uma exportação pode aplicar regras diferentes das da tela. Os links para detalhes e as ações em massa também devem respeitar o escopo. Evite diferenças nas respostas que permitam inferir se existe um registro inacessível quando essa informação também for sensível.
Centralize a construção dos critérios de acesso quando isso ajudar a mantê-los consistentes, mas não confunda uma abstração compartilhada com uma autorização automática: verifique se cada consulta e endpoint a utiliza corretamente.
Escolha entre SQL e índice de busca
SQL geralmente é suficiente quando os filtros estão bem definidos, a relevância textual não é complexa e o banco de dados consegue resolver a consulta com índices adequados. É uma opção direta para combinar igualdade, intervalos, relações e ordenações permitidas. Verifique o plano de execução e os índices antes de adicionar outro componente.
Um índice de busca pode ser útil quando são necessários tolerância a erros, análise linguística, relevância textual ou buscas em grandes volumes que SQL não consegue resolver com os objetivos operacionais exigidos. No entanto, ele adiciona sincronização, atrasos de atualização, controle de acesso e operação adicional. O índice não substitui o banco de dados como fonte da verdade sobre permissões.
Se o índice contiver dados de vários escopos, você deve restringir a consulta por autorização antes de retornar documentos e considerar como as alterações ou revogações de permissões são propagadas. Para ações sensíveis, valide novamente o acesso na fonte da verdade. Defina qual atraso é aceitável e o que acontece se o índice estiver desatualizado ou indisponível; uma alternativa pode ser desativar temporariamente a busca avançada, não ignorar os controles.
Limite custo, ordenação e volume da resposta
Estabeleça um tamanho máximo de página e aplique paginação estável. Para conjuntos grandes ou resultados que mudam com frequência, a paginação por cursor pode evitar alguns problemas de deslocamento de linhas, embora exija uma ordenação consistente e critérios de continuação bem definidos.
Permita a ordenação apenas por campos previstos e estabeleça uma ordenação secundária determinística, como um identificador único. Limite o comprimento das consultas textuais, os intervalos de tempo e o número de filtros; evite buscas vazias que acionem varreduras dispendiosas. Para operações pesadas, considere limites de frequência e tempos máximos de execução. A busca não deve retornar campos de que a tela não precisa.
Teste permissões e casos-limite
Inclua testes positivos e negativos para diferentes perfis e escopos. Verifique se cada usuário encontra os registros permitidos e não consegue acessar os demais registros ao alterar filtros, paginar, ordenar ou solicitar uma página de detalhes. Inclua casos de filtros combinados, valores inválidos, resultados vazios e registros cujo proprietário ou escopo tenha mudado.
Teste também contagens, sugestões, exportações e ações em massa. Um teste útil verifica não apenas se o registro de outra pessoa não aparece na lista, mas também se não é possível localizá-lo por uma referência exata nem inferi-lo por meio de uma resposta auxiliar. Quando as permissões mudarem, verifique se o comportamento é atualizado de acordo com a política definida.
As métricas operacionais devem ajudar no diagnóstico sem criar outra exposição. Registre latência, erros, volume de resultados e tipo de operação, evitando armazenar termos de busca sensíveis ou dados pessoais desnecessários. Restrinja o acesso a esses logs e defina seu período de retenção. Monitore consultas lentas e erros do índice separadamente para distinguir problemas de desempenho de falhas de autorização.
Lista de verificação antes de publicar alterações
- As tarefas, os perfis e os escopos de acesso estão documentados.
- Os campos pesquisáveis, filtros, ordenações e limites são explícitos.
- O servidor valida os parâmetros e não usa dados do cliente para conceder acesso.
- A autorização é aplicada a resultados, contagens, sugestões, detalhes e exportações.
- O SQL ou o índice têm uma estratégia de desempenho e uma alternativa para falhas.
- Os testes incluem acessos permitidos e negados, alterações de permissões e filtros combinados.
- Os logs e as métricas ajudam no diagnóstico sem reter termos sensíveis desnecessários.
Uma busca administrativa está pronta quando permite concluir as tarefas previstas com resultados compreensíveis, custos controlados e limites de acesso verificáveis. Se uma melhoria de relevância exigir ampliar os dados consultáveis ou introduzir um índice, avalie essa alteração como parte do modelo de segurança, não como um detalhe de implementação.