Een bruikbare beheerzoekfunctie betekent niet dat elke gebruiker elke kolom van een tabel mag doorzoeken. De functie moet concrete operationele taken ondersteunen en tegelijk respecteren welke records elk profiel mag inzien. In een PHP-applicatie moet dit onderscheid aan de serverzijde worden afgedwongen voor elke route die informatie teruggeeft, niet alleen in de backoffice-interface.
Een veilige zoekfunctie voor een PHP-backoffice ontwerpen vereist overeenstemming over wat zoeken betekent, welke criteria zijn toegestaan, hoe het toegangsbereik wordt bepaald en welke limieten de database beschermen. Deze criteria zijn van toepassing op zowel een eenvoudige SQL-query als een systeem dat op een zoekindex is gebaseerd.
Begin met de taken en het toegangsbereik
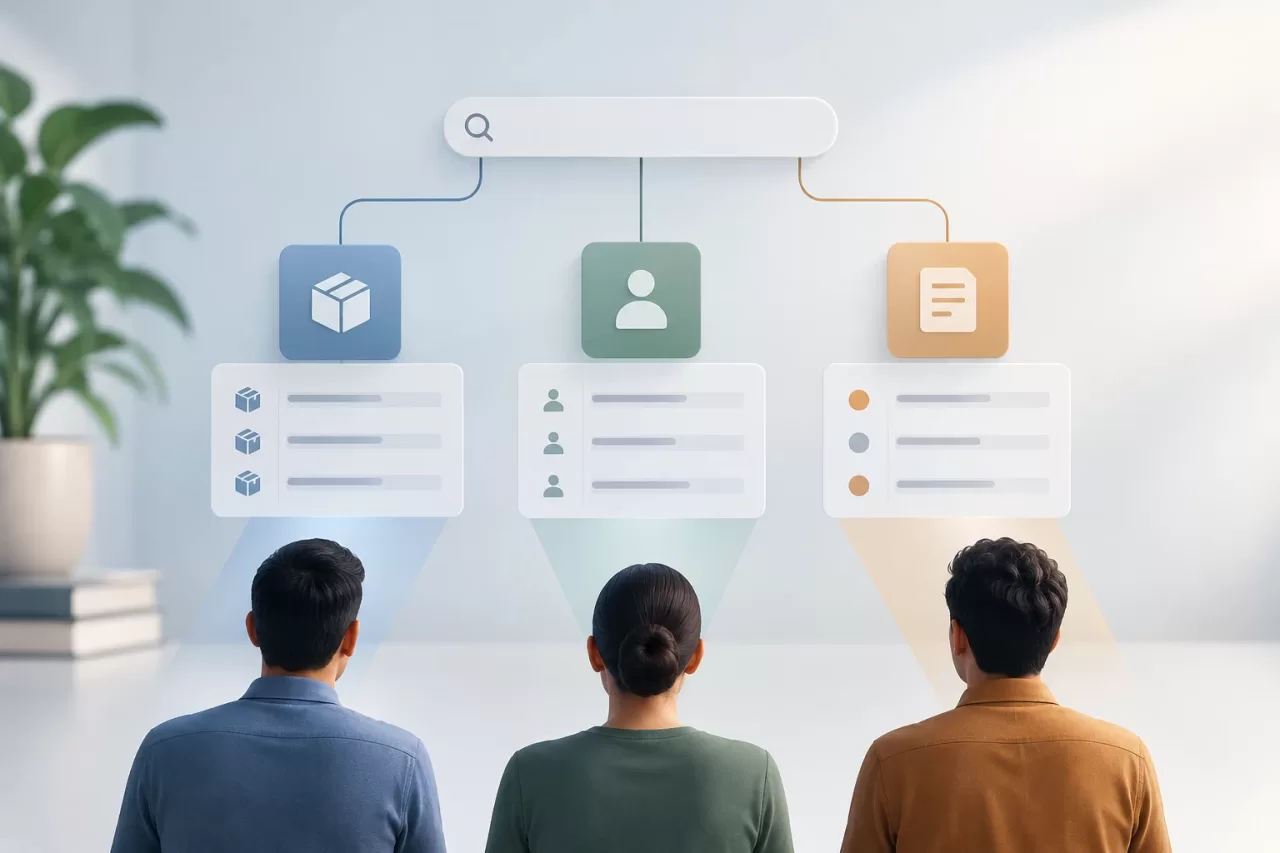
Bepaal voordat je velden of technologie kiest welke taken de zoekfunctie moet ondersteunen: een bestelling op referentie vinden, een account op e-mailadres zoeken of incidenten op status controleren. Noteer voor elke taak wie deze uitvoert en welke records die persoon mag raadplegen. Definieer het bereik niet als ‘alles wat in de tabel staat’: een supportmedewerker kan bijvoorbeeld toegang nodig hebben tot bepaalde klanten, terwijl een beheerder met een andere verzameling records werkt.
Vertaal deze regels naar een begrijpelijk autorisatiemodel: op basis van organisatie, team, eigenaar, regio of een andere domeinrelatie. Bepaal ook of toegang in de loop van de tijd kan veranderen en wat er gebeurt als een gebruiker rechten verliest terwijl die een sessie open heeft. De interface kan opties verbergen, maar de daadwerkelijke regel moet op de server worden gecontroleerd.
Definieer expliciete filters en valideer elk criterium
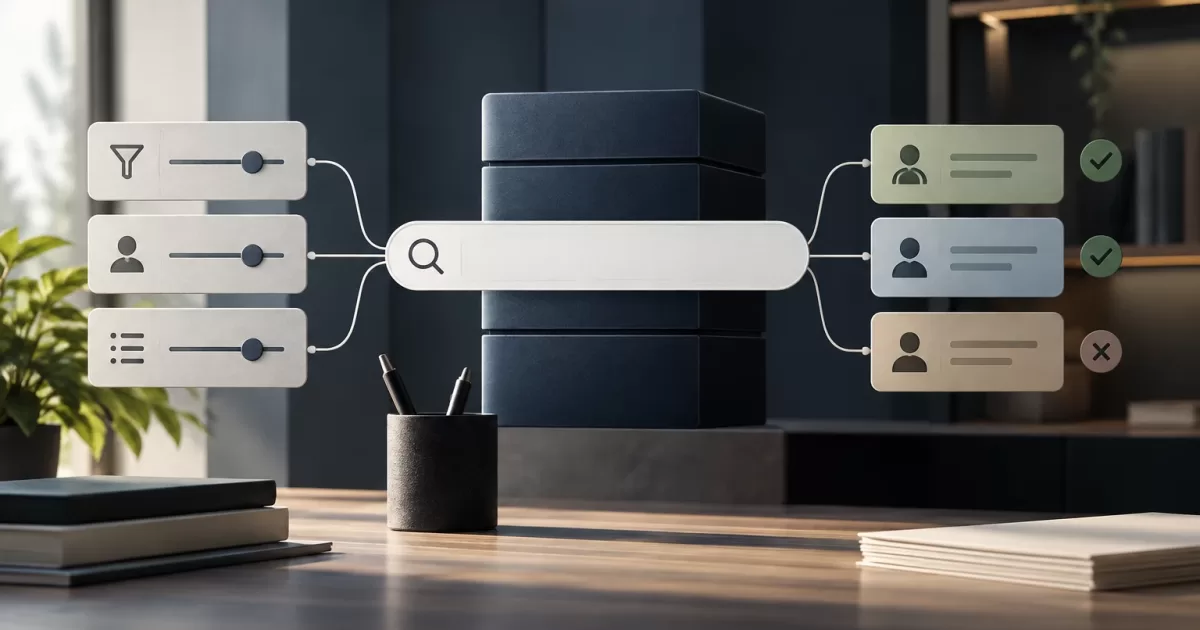
Ontwerp een afgebakende lijst van doorzoekbare velden en filtertypen. Een scherm kan bijvoorbeeld een exacte referentie, een status die uit een lijst wordt gekozen en een datumbereik ondersteunen. Zet niet elke parameter die de client verstuurt om in een kolom, SQL-voorwaarde of toegangscriterium.
Valideer waarden op de server: controleer indelingen, lengtes, bereiken, toegestane waarden en combinaties. Gebruik prepared statements om waarden van de SQL-instructie te scheiden. Prepared statement-parameters beveiligen dynamische kolomnamen of sorteervolgordes op zichzelf niet; die moeten daarom afkomstig zijn uit een allowlist die op de server is gedefinieerd.
Bedrijfsfilters en autorisatievoorwaarden zijn verschillende zaken. Een gebruiker kan ‘status in behandeling’ aanvragen, maar mag geen organisatie-ID kunnen meesturen om het eigen toegangsbereik uit te breiden. Bepaal dat bereik op basis van de geauthenticeerde identiteit en de geldende regels, en vertrouw daarvoor niet op bewerkbare formuliergegevens.
Pas autorisatie toe op rijen, aantallen en gerelateerde acties
De toegangsvoorwaarde moet deel uitmaken van de query die resultaten ophaalt. Eerst records ophalen en ze daarna in PHP filteren kan gegevens blootleggen in logs, het geheugen, responses of aanvullende routes; bovendien maakt het paginering en telling ingewikkelder. Bouw waar mogelijk de query op met autorisatievoorwaarden en zoekfilters die samen worden toegepast.
Controleer alle bijbehorende uitvoer. Het totale aantal resultaten kan onthullen hoeveel records er buiten het toegestane bereik bestaan; automatische suggesties kunnen namen of e-mailadressen prijsgeven; een export kan andere regels toepassen dan het scherm. Ook links naar detailpagina’s en bulkacties moeten het toegangsbereik respecteren. Vermijd verschillen in responses waarmee iemand kan afleiden of een ontoegankelijk record bestaat, wanneer die informatie zelf ook gevoelig is.
Centraliseer het opbouwen van toegangscriteria als dat helpt om ze consistent te houden, maar verwar een gedeelde abstractie niet met automatische autorisatie: controleer of elke query en elk endpoint deze correct gebruikt.
Kies tussen SQL en een zoekindex
SQL volstaat meestal wanneer de filters goed zijn gedefinieerd, tekstrelevantie niet complex is en de database de query met geschikte indexen kan uitvoeren. Het is een directe optie om gelijkheidsvoorwaarden, bereiken, relaties en toegestane sorteringen te combineren. Controleer het uitvoeringsplan en de indexen voordat je een extra component toevoegt.
Een zoekindex kan nuttig zijn als fouttolerantie, taalkundige analyse, tekstrelevantie of zoekopdrachten over grote volumes nodig zijn die SQL niet binnen de vereiste operationele doelstellingen kan afhandelen. Een index brengt echter ook synchronisatie, vertragingen bij updates, toegangscontrole en extra beheer met zich mee. De index vervangt de database niet als bron van waarheid voor toegangsrechten.
Als de index gegevens uit meerdere toegangsbereiken bevat, moet je de query vóór het teruggeven van documenten op basis van autorisatie beperken en rekening houden met de manier waarop wijzigingen of intrekkingen van rechten worden doorgevoerd. Controleer voor gevoelige acties de toegang opnieuw bij de bron van waarheid. Bepaal welke vertraging acceptabel is en wat er gebeurt als de index verouderd of niet beschikbaar is; een alternatief kan zijn om geavanceerd zoeken tijdelijk uit te schakelen, niet om controles over te slaan.
Beperk kosten, sortering en de omvang van responses
Stel een maximale paginagrootte in en gebruik stabiele paginering. Voor grote verzamelingen of resultaten die vaak veranderen kan paginering met cursors een deel van de problemen met het verschuiven van rijen voorkomen, al vereist dit een consistente sortering en goed gedefinieerde vervolgcriteria.
Sta alleen sortering op vooraf bepaalde velden toe en stel een deterministische secundaire sortering in, bijvoorbeeld op een unieke ID. Beperk de lengte van tekstzoekopdrachten, de tijdsintervallen en het aantal filters; voorkom lege zoekopdrachten die kostbare scans veroorzaken. Overweeg voor zware bewerkingen frequentielimieten en maximale uitvoeringstijden. De zoekfunctie hoort geen velden terug te geven die het scherm niet nodig heeft.
Test toegangsrechten en randgevallen
Neem positieve en negatieve tests op voor verschillende profielen en toegangsbereiken. Controleer dat elke gebruiker toegestane records kan vinden en andere records niet kan ophalen door filters te wijzigen, te pagineren, te sorteren of een detailpagina op te vragen. Voeg tests toe voor gecombineerde filters, ongeldige waarden, lege resultaten en records waarvan de eigenaar of het toegangsbereik is gewijzigd.
Test ook aantallen, suggesties, exports en bulkacties. Een goede test controleert niet alleen of het record van een andere gebruiker niet in de lijst verschijnt, maar ook of het niet via een exacte referentie kan worden gevonden of via een aanvullende response kan worden afgeleid. Controleer bij wijzigingen van toegangsrechten of het gedrag wordt bijgewerkt volgens het vastgelegde beleid.
Operationele meetgegevens moeten helpen bij het diagnosticeren zonder een nieuwe vorm van blootstelling te creëren. Registreer latentie, fouten, het aantal resultaten en het type bewerking, maar vermijd het opslaan van gevoelige zoektermen of onnodige persoonsgegevens. Beperk de toegang tot deze logs en leg de bewaartermijn vast. Monitor trage queries en indexfouten afzonderlijk om prestatieproblemen te onderscheiden van autorisatiefouten.
Checklist voordat wijzigingen worden gepubliceerd
- Taken, profielen en toegangsbereiken zijn gedocumenteerd.
- Doorzoekbare velden, filters, sorteringen en limieten zijn expliciet vastgelegd.
- De server valideert parameters en gebruikt geen clientgegevens om toegang te verlenen.
- Autorisatie wordt toegepast op resultaten, aantallen, suggesties, details en exports.
- SQL of de index heeft een prestatieaanpak en een alternatief voor storingen.
- Tests omvatten toegestane en geweigerde toegang, wijzigingen in rechten en gecombineerde filters.
- Logs en meetgegevens ondersteunen diagnose zonder onnodig gevoelige termen te bewaren.
Een beheerzoekfunctie is klaar wanneer gebruikers de beoogde taken kunnen uitvoeren met begrijpelijke resultaten, beheersbare kosten en controleerbare toegangsgrenzen. Als een verbetering van de relevantie vereist dat meer gegevens doorzoekbaar worden of dat er een index wordt toegevoegd, beoordeel die wijziging dan als onderdeel van het beveiligingsmodel en niet als een implementatiedetail.