Журнал безопасности помогает восстановить, кто что сделал или пытался сделать, к какому ресурсу относилось действие, когда оно произошло и чем завершилось. Это не копия всех запросов и не дамп исключений. Его цель — предоставлять полезные свидетельства для расследования подозрительных действий и попыток доступа, сохраняя только необходимые данные и применяя меры, которые не позволяют самому журналу стать источником утечки.
Чтобы спроектировать журналирование безопасности в PHP, сначала определите важные события и цели их использования: обнаружение, расследование, операционный аудит или соблюдение внутренней политики. Затем задайте единый формат, решите, кто сможет просматривать записи, и проверьте весь процесс целиком. Журнал, который существует, но не позволяет упорядочить события, определить результат или отличить попытки от завершённых действий, не решает задачу расследования.
Разделяйте технические журналы, действия пользователей и события безопасности
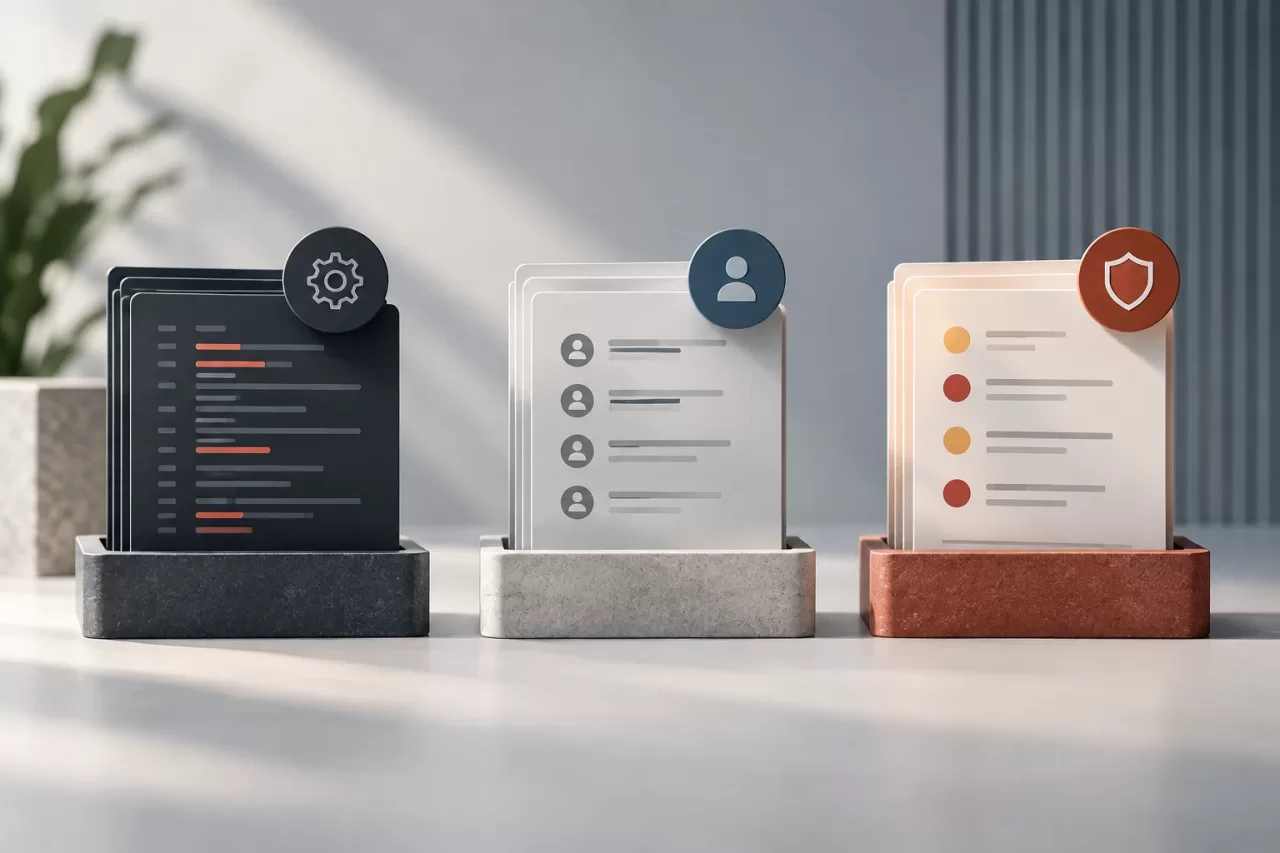
Технические журналы описывают работу приложения: ошибки, исключения, задержки, сбои соединения или проблемы конфигурации. Они помогают диагностировать доступность и поведение системы. Журнал действий фиксирует бизнес-операции, которые можно связать с пользователями, например изменение счёта-фактуры или данных учётной записи. События безопасности, в свою очередь, относятся к фактам, значимым для защиты идентичностей, разрешений, ресурсов и границ доступа.
Эти категории могут пересекаться, но не являются взаимозаменяемыми. Изменение роли может быть и бизнес-действием, и событием безопасности; исключение базы данных обычно относится к техническим событиям, хотя серия сбоев при выполнении чувствительной операции может требовать оповещения безопасности. Определение целей помогает избежать бессистемного дублирования информации и назначить подходящие сроки хранения, правила доступа и форматы.
Не используйте журнал безопасности как неограниченное хранилище аудита или замену метрикам и трассировкам. Не считайте регистрацию события его обнаружением: для создания оповещений нужны правила, пороговые значения и ответственные за реагирование. Документируйте, какая система формирует каждое значение и какая команда его использует.
Выбирайте действия и контекст, полезные для расследования
Начните с перечня действий и угроз, значимых для приложения. Обычно стоит рассмотреть неудачные попытки входа, блокировки учётных записей, смену учётных данных, выдачу или отзыв разрешений, изменение конфигурации, экспорт чувствительных данных и административные операции. Перечень должен соответствовать продукту: регистрация каждого просмотра страницы может создавать лишний шум, а отсутствие записи об изменении привилегий не позволит восстановить историю неправомерного доступа.
Для каждого события определите, на какой вопрос должна отвечать запись. Например, при расследовании изменения разрешения важно определить субъекта, затронутого пользователя или ресурс, прежнее и новое разрешение, результат и время. Для неудачной аутентификации может быть важен нормализованный или псевдонимизированный согласно политике идентификатор учётной записи, а также результат и источник запроса, если сбор этих данных обоснован. Не пытайтесь установить личность только по общему IP-адресу.
Различайте попытку, принятое решение и результат. Отклонённый запрос не означает, что изменение было выполнено; принятый запрос может завершиться сбоем до сохранения данных. Фиксируйте фактический результат и, если это необходимо для расследования, достигнутый этап. Также определите значения каждого статуса, например denied, failed или succeeded, чтобы разные компоненты не использовали их противоречиво.
Используйте согласованную схему с поддержкой корреляции
Структурированный формат, обычно JSON, упрощает фильтрацию и сопоставление событий в операционных инструментах. В качестве основы рассмотрите следующие поля:
- Идентификатор события: стабильное версионируемое имя, например
authorization.permission_changed. - Время: дата и время в UTC с подходящей точностью; часы систем должны быть синхронизированы.
- Субъект: внутренний идентификатор или псевдоним; для процессов и автоматизированных задач явно указывайте их тип.
- Действие и ресурс: выполненная операция, тип и идентификатор затронутого ресурса — без включения его содержимого.
- Результат: успех, отказ или сбой с категоризированной причиной, не содержащей чувствительных данных.
- Корреляция: идентификатор запроса или операции, позволяющий связать события без записи запроса целиком.
- Контекст источника: сервис или компонент, создавший событие, и, если это обосновано, ограниченный набор данных о сетевом источнике.
Имена и типы полей должны оставаться стабильными. Идентификатор корреляции запроса инфраструктура должна генерировать или проверять: бесконтрольное принятие произвольного идентификатора может привести к коллизиям или путанице. Не включайте целиком заголовки, тела HTTP-запросов или параметры без разбора. Контекст должен помогать восстановить последовательность событий, а не дублировать все обработанные данные.
Исключайте секреты и минимизируйте объём персональных данных
Никогда не записывайте пароли, токены доступа, API-ключи, секреты сессий, коды восстановления и другие значения, позволяющие пройти аутентификацию. Также избегайте записи полных персональных данных, если достаточно внутреннего идентификатора. Для таких полей, как адрес электронной почты, телефон или адрес проживания, определите, действительно ли их нужно хранить, можно ли маскировать их или лучше использовать псевдонимизированное значение. Решение зависит от цели, риска и применимых обязательств.
Удаляйте чувствительные данные до того, как событие покинет процесс, а не полагайтесь только на последующую фильтрацию в агрегаторе. В PHP не сериализуйте напрямую объекты запроса, заголовки или исключения, которые могут содержать чувствительные значения. Создавайте объект или массив с явным перечнем разрешённых полей: стратегия чёрного списка ненадёжна, когда появляются новые поля. Также проверяйте и ограничивайте длину значений, контролируемых пользователем, чтобы снизить риск инъекций строк журнала, лишнего шума и чрезмерного потребления ресурсов.
Проверяйте сценарии, в которых секретные данные появляются в параметрах или сообщениях об ошибках, и убеждайтесь, что они не попадают в систему журналирования. Санитизация должна сохранять достаточно информации для расследования — например, категорию ошибки, — не сохраняя полное сообщение, если оно может содержать учётные данные.
Защищайте доступ, целостность и жизненный цикл журналов
Журналы тоже содержат чувствительную информацию. Ограничьте круг тех, кто может записывать, читать и экспортировать записи, а также управлять политикой хранения: для этих действий могут требоваться разные разрешения. Защитите передачу и хранение данных средствами, подходящими для инфраструктуры, и не допускайте, чтобы скомпрометированная учётная запись приложения могла незаметно удалить или изменить всю историю. Если уровень риска это оправдывает, используйте хранилище с режимом добавления записей без изменения существующих либо проверяемые механизмы контроля целостности и документируйте их ограничения.
Определите конкретные сроки хранения для каждого класса событий. Бессрочное хранение увеличивает риск утечки и затраты; слишком раннее удаление может помешать расследованию. Политика должна учитывать резервные копии, экспортированные данные, тестовые среды и запросы на удаление, затрагивающие персональные данные. Регистрируйте и проверяйте действия операторов с самими журналами, особенно экспорт данных и изменения политики хранения.
Журналирование может завершиться сбоем из-за недоступности хранилища, ограничений ёмкости или ошибок сериализации. Определите последствия каждого такого случая с учётом критичности. Не допускайте, чтобы отказ журналирования можно было использовать как обходной путь, позволяющий незаметно завершить операцию высокого риска; при этом не позволяйте исключению при записи журнала приводить к несогласованным результатам или дублированию транзакции. Для критичных операций может потребоваться гарантировать запись события вместе с изменением с помощью транзакционного подхода, например паттерна outbox. Если используется очередь, определите правила повторных попыток, дедупликации и обработки ожидающих событий.
Проверяйте, что событие фиксируется и не содержит опасных данных
Тесты должны проверять не только вызов функции журналирования. Проверьте типичные сценарии: отказ в доступе, выдачу привилегии, отзыв привилегии и успешное или неудачное завершение чувствительного изменения. Убедитесь, что событие содержит субъекта, ресурс, результат, время и данные корреляции; что результат соответствует фактически произошедшему; и что в записи нет паролей, токенов и ненужных данных.
Проверьте сбои хранилища журналов: остаётся ли основная операция в согласованном состоянии, формируется ли альтернативный сигнал и становится ли ошибка видимой для операционной команды. Для чувствительного действия подтвердите, что система не сообщает об успехе, если изменение не было сохранено. Также проверьте ограничения и специально сформированные данные, например символы перевода строки в значениях, контролируемых пользователем, а ещё доступ на чтение для разных ролей: пользователь бизнес-подразделения не должен по умолчанию иметь доступ к хранилищу событий.
Контрольный список для проверки реализации
- Определены ли назначение, ответственный и срок хранения для каждого события?
- Различаются ли попытки, отказы, сбои и завершённые операции?
- Позволяет ли схема определить субъекта, действие, ресурс, результат и время?
- Можно ли связать событие с запросом, не записывая его содержимое целиком?
- Исключаются ли секреты и минимизируются ли персональные данные до отправки?
- Контролируются ли доступ, передача, хранение и удаление данных?
- Проверены ли недоступность хранилища, целостность операции и права на чтение?
Сначала уделите внимание событиям, связанным с защитой учётных данных, привилегий и наиболее значимых операций. Затем стандартизируйте схему, ограничьте объём данных и автоматизируйте тесты, которые завершаются ошибкой, если в журналы попадает секрет. Так журналирование безопасности в PHP будет предоставлять полезные для расследования свидетельства и не превратится во вторую базу чувствительной информации.