Ein Sicherheitslog dient dazu, nachzuvollziehen, wer wann was mit welcher Ressource und welchem Ergebnis versucht hat. Es ist weder eine Kopie sämtlicher Anfragen noch ein Dump von Ausnahmen. Sein Zweck ist es, nützliche Belege für die Untersuchung verdächtiger Zugriffe und Aktionen bereitzustellen – mit möglichst wenigen Daten und mit Kontrollen, die verhindern, dass das Log selbst zu einer Quelle für Datenoffenlegung wird.
Für die Konzeption von Sicherheitslogging in PHP empfiehlt es sich, zunächst die relevanten Ereignisse und ihren Verwendungszweck festzulegen: Erkennung, Untersuchung, operative Auditierung oder Einhaltung einer internen Richtlinie. Anschließend werden ein einheitliches Format definiert, die Zugriffsberechtigten festgelegt und der gesamte Ablauf getestet. Ein vorhandenes Log, mit dem sich Ereignisse nicht ordnen, Ergebnisse nicht erkennen oder Versuche nicht von abgeschlossenen Aktionen unterscheiden lassen, erfüllt den Untersuchungszweck nicht.
Technische Logs, Aktivitäten und Sicherheitsereignisse voneinander trennen
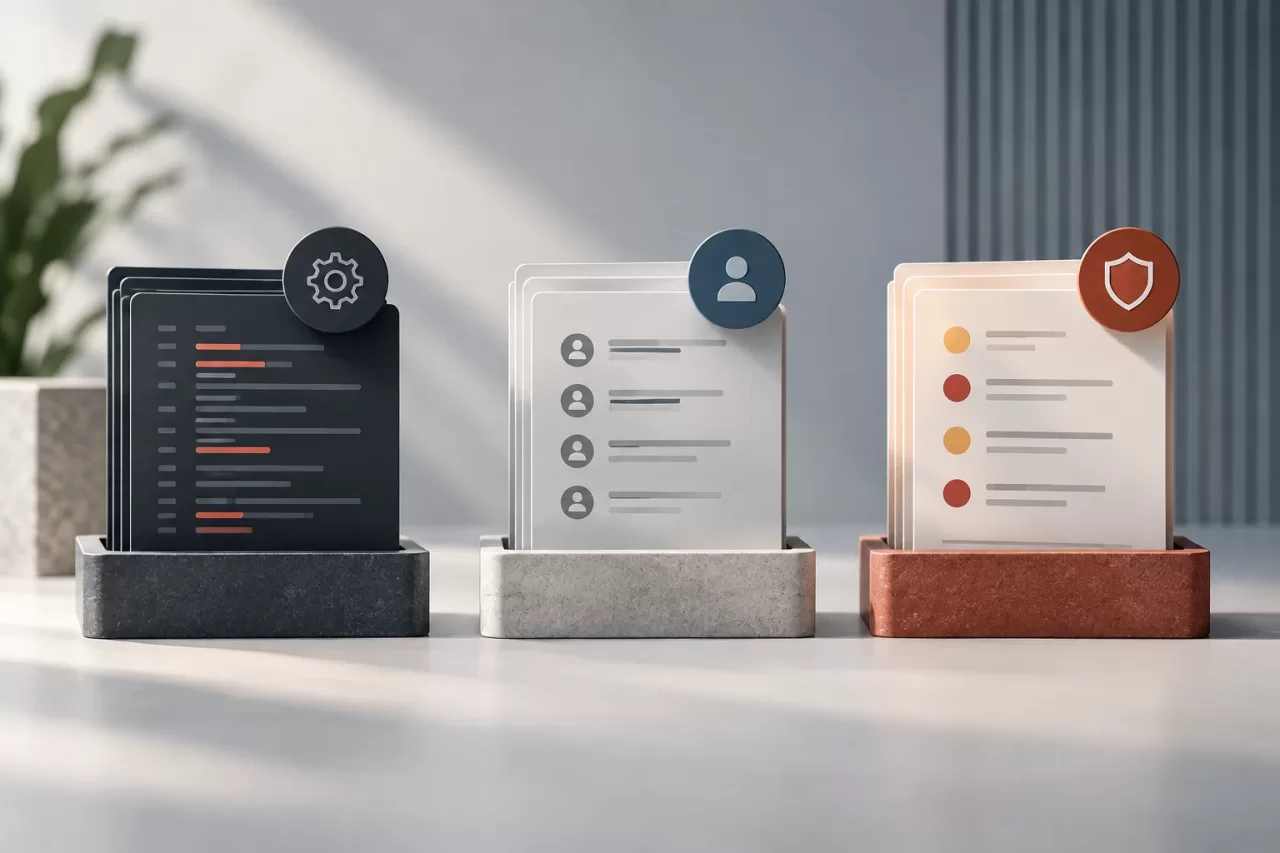
Technische Logs beschreiben den Betrieb der Anwendung: Fehler, Ausnahmen, Latenz, Verbindungsabbrüche oder Konfigurationsprobleme. Sie helfen bei der Diagnose von Verfügbarkeit und Verhalten. Ein Aktivitätsprotokoll dokumentiert Geschäftsvorgänge, die Nutzern zugeordnet werden können, etwa das Bearbeiten einer Rechnung oder das Ändern von Kontodaten. Sicherheitsereignisse konzentrieren sich dagegen auf Sachverhalte, die für den Schutz von Identitäten, Berechtigungen, Ressourcen und Zugriffsgrenzen relevant sind.
Es gibt Überschneidungen, aber die Kategorien sind nicht austauschbar. Eine Rollenänderung kann sowohl eine Geschäftsaktivität als auch ein Sicherheitsereignis sein; eine Datenbankausnahme ist in der Regel technischer Natur, auch wenn eine Serie von Fehlern bei einem sensiblen Vorgang einen Sicherheitsalarm rechtfertigen kann. Klar definierte Zwecke verhindern willkürliche Duplikate und ermöglichen geeignete Aufbewahrungsfristen, Zugriffsrechte und Formate.
Verwenden Sie das Sicherheitslog weder als unbegrenzten Audit-Speicher noch als Ersatz für Metriken und Traces. Gehen Sie auch nicht davon aus, dass die Erfassung eines Ereignisses gleichbedeutend mit seiner Erkennung ist: Für Alarme braucht es Regeln, Schwellenwerte und zuständige Personen für die Reaktion. Dokumentieren Sie, welches System welche Daten erzeugt und welches Team sie verwendet.
Aktionen und Kontext für Untersuchungen auswählen
Beginnen Sie mit einer Bestandsaufnahme der für die Anwendung relevanten Aktionen und Bedrohungen. Zu den Ereignissen, die in der Regel berücksichtigt werden sollten, zählen fehlgeschlagene Anmeldungen, Kontosperrungen, Änderungen von Anmeldedaten, das Erteilen oder Entziehen von Berechtigungen, Konfigurationsänderungen, sensible Exporte und administrative Vorgänge. Die Liste muss das Produkt widerspiegeln: Jede aufgerufene Seite zu protokollieren, kann unnötiges Rauschen erzeugen, während das Auslassen einer Berechtigungsänderung die Rekonstruktion eines unberechtigten Zugriffs erschwert.
Legen Sie für jedes Ereignis fest, welche Frage sich damit beantworten lassen muss. Bei der Untersuchung einer Berechtigungsänderung ist beispielsweise wichtig, den Akteur, den betroffenen Nutzer oder die betroffene Ressource, die vorherige und die neue Berechtigung, das Ergebnis und den Zeitpunkt zu identifizieren. Bei einer fehlgeschlagenen Authentifizierung kann je nach Richtlinie neben dem Ergebnis und – sofern die Erhebung gerechtfertigt ist – der Herkunft der Anfrage auch eine normalisierte oder pseudonymisierte Konto-ID relevant sein. Leiten Sie aus einer gemeinsam genutzten IP-Adresse keine Identität ab.
Unterscheiden Sie zwischen Versuch, Entscheidung und Ergebnis. Eine abgelehnte Anfrage ist keine abgeschlossene Änderung; eine angenommene Anfrage kann scheitern, bevor die Änderung dauerhaft gespeichert wird. Protokollieren Sie das tatsächliche Ergebnis und bei Bedarf auch die erreichte Phase, damit der Vorgang untersucht werden kann. Definieren Sie außerdem die Bedeutung der einzelnen Werte, etwa denied, failed oder succeeded, damit verschiedene Komponenten sie nicht widersprüchlich verwenden.
Ein konsistentes, korrelierbares Schema verwenden
Ein strukturiertes Format, in der Regel JSON, erleichtert das Filtern und Korrelieren von Ereignissen mit operativen Tools. Als Grundlage kommen folgende Felder infrage:
- Ereignis-ID: stabiler, versionierter Name, zum Beispiel
authorization.permission_changed. - Zeitpunkt: Datum und Uhrzeit in UTC mit angemessener Genauigkeit; die Systemuhren müssen synchronisiert sein.
- Akteur: interne ID oder Pseudonym; Prozesse und automatisierte Aufgaben müssen ausdrücklich gekennzeichnet werden.
- Aktion und Ressource: ausgeführter Vorgang sowie Typ und ID der betroffenen Ressource, ohne deren Inhalt aufzunehmen.
- Ergebnis: Erfolg, Ablehnung oder Fehlschlag mit einem kategorisierten, nicht sensiblen Grund.
- Korrelation: Anfrage- oder Vorgangs-ID, um Ereignisse zu verknüpfen, ohne die gesamte Anfrage zu protokollieren.
- Kontext zum Ursprung: Dienst oder Komponente, die das Ereignis ausgegeben hat, sowie – sofern gerechtfertigt – begrenzte Angaben zum Netzwerkursprung.
Feldnamen und ihre Datentypen müssen stabil bleiben. Eine Anfrage-ID muss von der Infrastruktur erzeugt oder validiert werden; eine ungeprüfte Übernahme beliebiger IDs kann Kollisionen oder Verwechslungen ermöglichen. Nehmen Sie keine vollständigen Header, HTTP-Bodies oder Parameter ohne Unterscheidung auf. Der Kontext soll helfen, den Ablauf zu rekonstruieren, statt sämtliche verarbeiteten Daten zu replizieren.
Geheimnisse ausschließen und personenbezogene Daten minimieren
Protokollieren Sie niemals Passwörter, Zugriffstokens, API-Schlüssel, Sitzungsschlüssel, Wiederherstellungscodes oder andere Werte, die eine Authentifizierung ermöglichen. Vermeiden Sie auch vollständige personenbezogene Daten, wenn eine interne ID ausreicht. Entscheiden Sie bei Feldern wie E-Mail-Adresse, Telefonnummer oder Anschrift, ob ihre Speicherung erforderlich ist, ob sie maskiert werden können oder ob sich eine pseudonymisierte Referenz eignet. Die Entscheidung hängt vom Zweck, dem Risiko und den geltenden Verpflichtungen ab.
Die Bereinigung muss stattfinden, bevor das Ereignis den Prozess verlässt; verlassen Sie sich nicht ausschließlich auf einen nachgelagerten Filter im Aggregator. Vermeiden Sie in PHP, Request-Objekte, Header oder Ausnahmen direkt zu serialisieren, da sie sensible Werte enthalten können. Erstellen Sie ein explizites Objekt oder Array mit einer Positivliste der Felder; eine Negativliste ist anfällig, sobald neue Felder hinzukommen. Validieren und begrenzen Sie außerdem die Länge benutzergesteuerter Werte, um Zeileninjektionen, unnötiges Rauschen und übermäßigen Ressourcenverbrauch zu reduzieren.
Testen Sie Fälle, in denen geheime Daten in Parametern oder Fehlermeldungen vorkommen, und prüfen Sie, dass sie das Log-Ziel nicht erreichen. Bei der Bereinigung sollen genügend Informationen für eine Untersuchung erhalten bleiben, etwa eine Fehlerkategorie, ohne die vollständige Meldung zu speichern, falls sie Anmeldedaten enthalten könnte.
Zugriff, Integrität und Lebenszyklus schützen
Auch Logs enthalten sensible Informationen. Beschränken Sie, wer schreiben, lesen, exportieren und die Aufbewahrung verwalten darf; für diese Funktionen können unterschiedliche Berechtigungen erforderlich sein. Schützen Sie Übertragung und Speicherung mit geeigneten Infrastrukturkontrollen und verhindern Sie, dass ein kompromittiertes Anwendungskonto die gesamte Historie unbemerkt löschen oder verändern kann. Wenn das Risiko es rechtfertigt, verwenden Sie einen Nur-Anhängen-Speicher oder überprüfbare Integritätskontrollen und dokumentieren Sie deren Grenzen.
Legen Sie für jede Ereignisklasse eine ausdrückliche Aufbewahrungsfrist fest. Eine unbegrenzte Speicherung erhöht Risiko und Kosten; eine zu frühe Löschung kann eine Untersuchung vereiteln. Die Richtlinie muss Sicherungskopien, Exporte, Testumgebungen und Löschanfragen berücksichtigen, die personenbezogene Daten betreffen. Erfassen und überprüfen Sie den Zugriff von Operatoren auf die Logs selbst, insbesondere Exporte und Richtlinienänderungen.
Logging kann aufgrund eines nicht verfügbaren Ziels, von Speicherlimits oder Serialisierungsfehlern ausfallen. Legen Sie je nach Kritikalität fest, was in solchen Fällen geschieht. Lassen Sie nicht zu, dass ein Ausfall des Log-Systems einen hochriskanten Vorgang stillschweigend ermöglicht. Sorgen Sie zugleich dafür, dass eine Logging-Ausnahme weder zu inkonsistenten Ergebnissen noch zu einer doppelten Transaktion führt. Bei kritischen Vorgängen kann es nötig sein, das Ereignis zusammen mit der Änderung mithilfe einer Transaktionsstrategie wie dem Outbox-Muster zuverlässig zu schreiben. Wird eine Warteschlange verwendet, definieren Sie Wiederholungsversuche, Deduplizierung und den Umgang mit ausstehenden Ereignissen.
Prüfen, ob das Ereignis vorhanden und sicher ist
Tests sollten mehr überprüfen als nur den Aufruf einer Logging-Funktion. Durchlaufen Sie repräsentative Szenarien: verweigerter Zugriff, erteilte Berechtigung, entzogene Berechtigung sowie abgeschlossene oder fehlgeschlagene sensible Änderung. Prüfen Sie, ob das Ereignis Akteur, Ressource, Ergebnis, Zeitpunkt und Korrelations-ID enthält, ob das Ergebnis dem tatsächlichen Ablauf entspricht und ob Passwörter, Tokens oder unnötige Daten fehlen.
Testen Sie auch Ausfälle des Log-Ziels und beobachten Sie, ob der Hauptvorgang in einem konsistenten Zustand bleibt, ein alternatives Signal erzeugt wird und der Fehler für den Betrieb sichtbar ist. Bestätigen Sie bei einer sensiblen Aktion, dass kein Erfolg gemeldet wird, wenn die Änderung nicht dauerhaft gespeichert wurde. Testen Sie außerdem Grenzwerte und manipulierte Eingaben, etwa Zeilenumbrüche in benutzergesteuerten Werten, sowie den Zugriff anhand von Rollen: Ein Nutzer aus dem Geschäftsbereich sollte nicht standardmäßig auf das Ereignis-Repository zugreifen können.
Checkliste zur Überprüfung einer Implementierung
- Hat jedes Ereignis einen definierten Zweck, Verantwortlichen und eine Aufbewahrungsrichtlinie?
- Werden Versuche, Ablehnungen, Fehlschläge und abgeschlossene Vorgänge unterschieden?
- Ermöglicht das Schema die Identifizierung von Akteur, Aktion, Ressource, Ergebnis und Zeitpunkt?
- Ist eine Korrelation mit der Anfrage möglich, ohne deren vollständigen Inhalt zu protokollieren?
- Werden Geheimnisse ausgeschlossen und personenbezogene Daten vor der Übermittlung minimiert?
- Sind Zugriff, Übertragung, Speicherung und Löschung kontrolliert?
- Wurden ein nicht verfügbares Ziel, die Integrität des Vorgangs und Leseberechtigungen getestet?
Priorisieren Sie zunächst Ereignisse, die Konten, Berechtigungen und Vorgänge mit besonders großen Auswirkungen schützen. Standardisieren Sie anschließend das Schema, begrenzen Sie die Daten und automatisieren Sie Tests, die fehlschlagen, wenn ein Geheimnis in den Logs landet. So liefert Sicherheitslogging in PHP verwertbare Belege, ohne zu einer zweiten Datenbank für sensible Informationen zu werden.