Les limites de consommation dans les API PHP protègent la disponibilité et le coût du service, mais une politique mal conçue peut interrompre des intégrations légitimes. Pour trouver le bon réglage, il ne suffit pas de fixer un nombre de requêtes par minute : il faut identifier qui consomme, quelle opération est exécutée, quelle ressource est menacée et comment le trafic réel se comporte.
Une conception efficace associe des limites adaptées au modèle d’utilisation, des compteurs cohérents entre les instances et des réponses permettant au consommateur de se rétablir. Elle nécessite également d’observer l’effet des règles avant de les durcir, en particulier lorsque plusieurs clients partagent des identifiants ou dépendent de ressources communes.
Distinguez débit, quota et concurrence
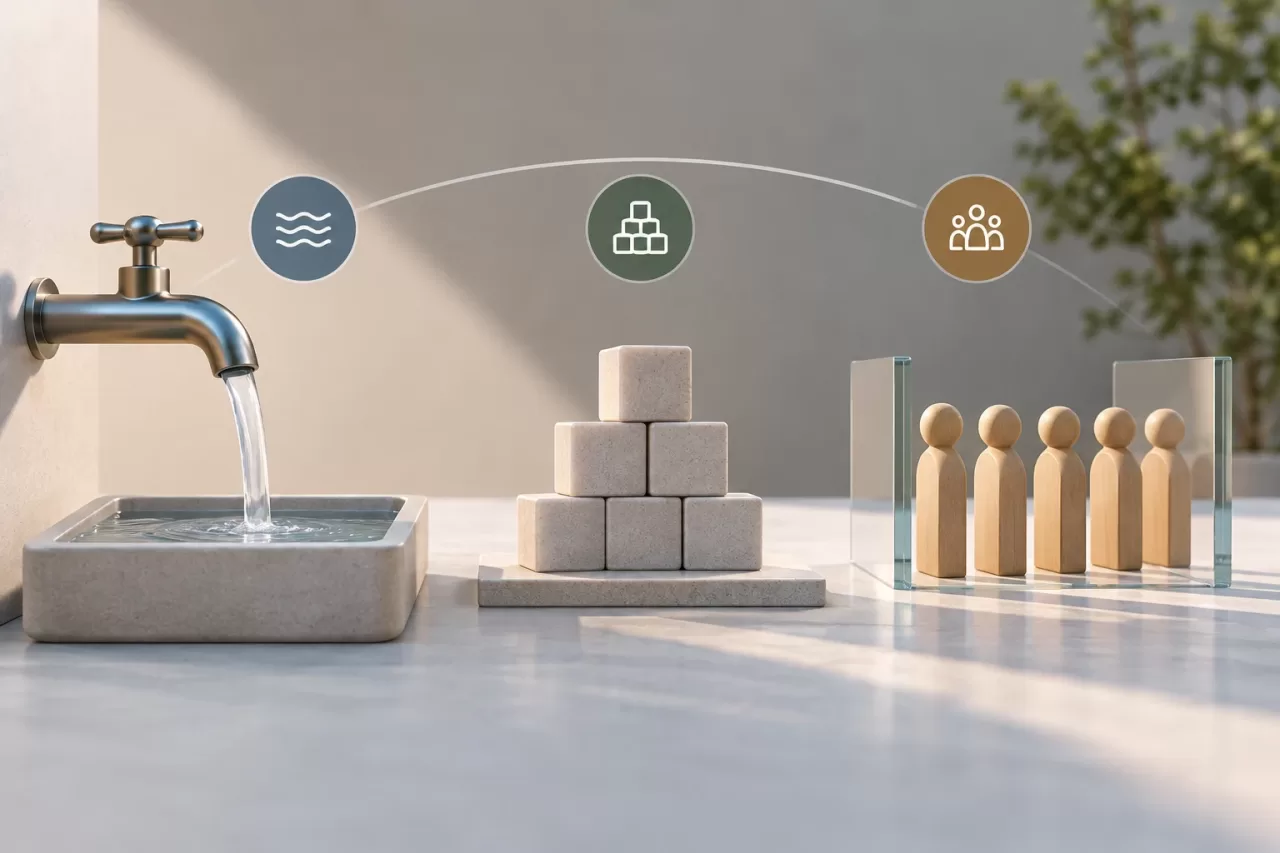
Ces contrôles protègent contre des problèmes différents et ne sont pas interchangeables :
- Débit de requêtes : limite le nombre de requêtes acceptées sur un court intervalle. Il aide à contenir les pics ou le trafic soutenu qui saturent l’application.
- Quota cumulé : limite la consommation totale sur une période plus longue, par exemple un nombre d’opérations par jour ou par cycle de facturation. Il permet de contrôler l’utilisation contractuelle ou le cumul de charges coûteuses.
- Concurrence : limite le nombre d’opérations exécutées simultanément. Elle est utile lorsque chaque opération peut mobiliser des workers, des connexions ou des ressources pendant longtemps.
Un client peut respecter un débit tout en accumulant de nombreuses opérations longues simultanées ; il peut aussi effectuer peu de requêtes qui consomment un quota journalier coûteux. Définissez le contrôle en fonction du risque que vous souhaitez réduire et, si plusieurs contrôles sont nécessaires, précisez leurs interactions et l’ordre dans lequel ils s’appliquent.
Décidez quelle identité et quelle ressource limiter
La clé de limitation doit représenter une unité de consommation pertinente sur le plan opérationnel. Selon le produit, il peut s’agir d’un identifiant, d’un utilisateur, d’une organisation, d’une application cliente, d’une route ou d’une combinaison de ces éléments. Une limitation fondée uniquement sur l’adresse IP peut pénaliser les réseaux partagés et ne distingue pas correctement les consommateurs authentifiés ; une IP peut servir de signal complémentaire pour le trafic anonyme ou les contrôles de sécurité.
Pour les clients authentifiés, il est préférable de rattacher la politique à une identité stable et d’isoler les organisations les unes des autres. Un identifiant partagé par plusieurs systèmes peut masquer l’origine d’un pic : lorsque c’est possible, utilisez des identifiants distincts ou ajoutez des dimensions permettant d’attribuer la consommation. Évitez d’inclure des secrets non transformés dans les clés de compteur ou les journaux.
Les routes n’ont pas toutes le même coût. Une requête simple et une exportation volumineuse ne devraient pas nécessairement consommer le même budget. Vous pouvez attribuer des poids ou définir des politiques différentes pour les opérations coûteuses, à condition que le critère soit compréhensible et cohérent pour les consommateurs. Examinez également les limites du service : une API peut recevoir peu de requêtes et tout de même saturer une dépendance partagée, comme une base de données ou un fournisseur externe.
Choisissez des fenêtres qui reflètent le modèle d’utilisation
Une fenêtre fixe est simple à expliquer, mais elle peut permettre un pic à la fin d’un intervalle, suivi d’un autre au début du suivant. Une fenêtre glissante réduit cet effet, au prix d’un surcroît de stockage et de calcul. Un système à jetons autorise des pics limités et contrôle le débit moyen ; il est utile lorsque le trafic légitime arrive par vagues. Le choix dépend du modèle de consommation et du niveau de précision requis.
Ne confondez pas un pic d’activité légitime avec un abus. Les traitements planifiés, les synchronisations en début de journée ou les nouvelles tentatives après une interruption peuvent concentrer les requêtes. Si le produit autorise des pics, définissez explicitement leur taille et le temps nécessaire pour reconstituer le budget. Pour les opérations longues, limitez également la concurrence ou appliquez un contrôle d’admission avant de mobiliser des ressources rares.
Les nouvelles tentatives du client comptent aussi. Si une réponse temporaire provoque des tentatives immédiates, la limite peut aggraver le pic. Recommandez un délai d’attente progressif, idéalement avec une part aléatoire, et précisez si les opérations répétées avec la même clé d’idempotence sont comptées comme de nouvelles requêtes ou comme une répétition sûre.
Coordonnez les compteurs lorsque PHP s’exécute sur plusieurs instances
Un compteur stocké uniquement dans la mémoire du processus peut fonctionner sur une seule instance, mais il perd sa cohérence lorsque le trafic est réparti entre plusieurs instances. Chaque serveur pourrait accepter une partie de la limite et, au total, la dépasser. Dans les déploiements à plusieurs instances, l’état doit être coordonné au moyen d’un stockage partagé ou d’un mécanisme équivalent doté d’opérations atomiques appropriées.
Concevez également le comportement en cas de défaillance du système de comptage. S’il devient indisponible, rejeter toutes les requêtes peut interrompre des clients légitimes ; toutes les accepter peut exposer une dépendance critique. La décision dépend du risque associé à la route : il peut être raisonnable d’adopter un comportement différent pour une requête à faible impact et pour une opération entraînant des coûts élevés. Documentez le critère et déclenchez une alerte en cas de dégradation.
Évitez les clés de compteur trop générales, qui mélangent organisations ou routes, et celles trop fragmentées, qui compliquent le contrôle de la consommation totale. Définissez l’expiration et le nettoyage de l’état afin que les clés temporaires ne s’accumulent pas indéfiniment. Vérifiez que les changements de configuration ne réinitialisent ni ne dupliquent les compteurs de manière inattendue.
Faites du refus une composante du contrat d’API
Lorsqu’une limite est atteinte, renvoyez un statut HTTP cohérent avec le contrat de l’API — généralement 429 Too Many Requests pour une limitation de débit — ainsi qu’un corps structuré qui identifie le type de limite sans révéler d’informations internes. Si l’opération est refusée pour une autre raison, n’utilisez pas ce statut de manière trompeuse.
Fournissez des indications utiles pour permettre la reprise, comme le moment estimé où une nouvelle tentative sera possible ou les données de limite et de consommation définies par le contrat. Si vous envoyez Retry-After, assurez-vous qu’il indique un délai d’attente valide. Maintenez des réponses cohérentes entre les routes et évitez d’exposer les compteurs d’autres clients. Les consommateurs doivent pouvoir distinguer un refus temporaire des erreurs d’authentification, de validation ou de disponibilité.
Observez l’impact et ajustez en vous appuyant sur des éléments concrets
Consignez les requêtes acceptées et refusées, l’identité ou le segment du client de manière sécurisée, la route, la politique appliquée et le motif. Mesurez également la latence, la concurrence et la pression exercée sur les dépendances pertinentes. Ne stockez ni identifiants ni données personnelles inutiles ; utilisez des identifiants protégés ou des données agrégées lorsqu’ils suffisent à l’analyse.
Une hausse des refus ne prouve pas à elle seule que le seuil est trop strict. Recherchez des tendances : clients concernés, horaires, routes, durée des opérations et nouvelles tentatives ultérieures. Examinez les signes de faux positifs, tels que des refus concentrés dans des organisations utilisant des identifiants partagés ou dans des tâches planifiées. Modifiez une seule variable à la fois et conservez un moyen d’annuler le changement.
Déployez la politique progressivement
Avant d’appliquer une limite, évaluez la politique à partir des données d’utilisation et testez des scénarios représentatifs. Si l’architecture le permet, consignez les requêtes qui auraient été refusées sans les bloquer ; cette observation ne remplace pas les tests de charge et ne garantit pas que les données historiques permettront d’anticiper tous les pics.
- Définissez le risque à contrôler et déterminez s’il faut appliquer un débit, un quota, une limite de concurrence ou une combinaison de ces contrôles.
- Attribuez des limites par identité et par ressource, et vérifiez l’isolation entre utilisateurs et organisations.
- Testez les pics, les opérations lentes, les nouvelles tentatives, les identifiants partagés et les défaillances du stockage des compteurs.
- Vérifiez que plusieurs instances appliquent la limite de manière coordonnée et que l’état temporaire est nettoyé.
- Validez la réponse de refus, les indications pour réessayer et la compatibilité avec les consommateurs actuels.
- Surveillez les refus, la latence et les dépendances ; communiquez les changements susceptibles d’affecter les intégrations.
Les limites de consommation dans les API PHP doivent protéger à la fois la plateforme et la continuité de service pour les clients. La meilleure politique n’est pas la plus stricte, mais celle qui maîtrise le risque grâce à des règles attribuables, des réponses prévisibles et des éléments suffisants pour corriger les effets indésirables.