В магазине WooCommerce с несколькими операционными ролями недостаточно просто «дать доступ к админ-панели», чтобы определить, кто и что может делать. Сотруднику службы поддержки может понадобиться просматривать заказы, но не оформлять возвраты; специалисту по каталогу — редактировать товары, но не публиковать изменения. А бизнес-правило — например, ограничение заказов, доступных каждой команде, — может не соответствовать стандартному разрешению.
При проектировании ролей и разрешений в WooCommerce важно различать эти уровни, точно определять действия и ресурсы, а также проверять как разрешённые, так и запрещённые операции. Цель — предоставить минимально необходимый доступ, чтобы сотрудники могли работать без блокировки законных задач и зависимости от импровизированных правил.
Разделите роли, возможности и бизнес-правила
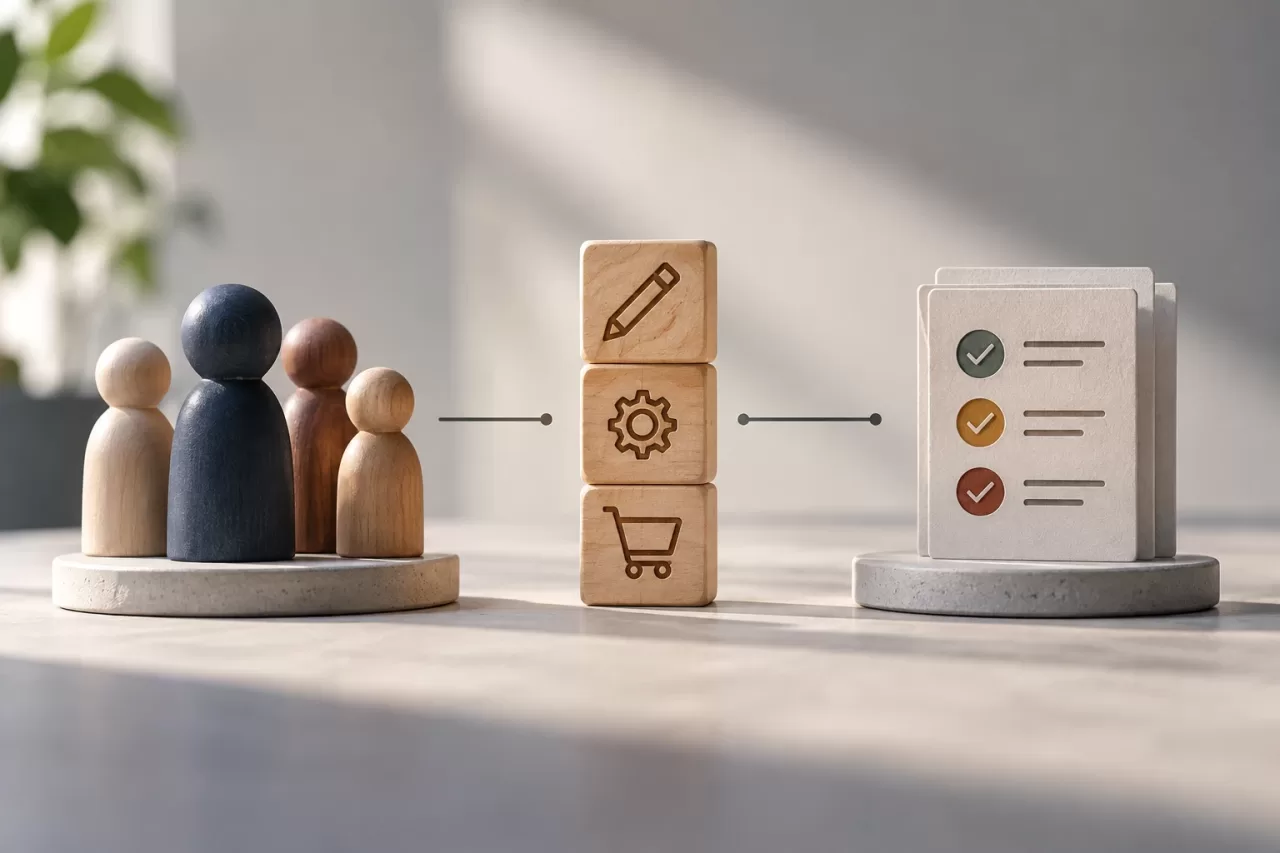
Роль объединяет разрешения для определённого типа пользователей. Возможность обозначает действие, которое система может разрешить, например редактирование товаров или управление определёнными настройками WooCommerce. Роль определяет, какие возможности есть у пользователя; её не следует использовать вместо отдельных конкретных правил.
Доступные возможности зависят от WordPress, WooCommerce и установленных расширений. Среди встречающихся названий — manage_woocommerce, view_woocommerce_reports, а также возможности, связанные с товарами или заказами. Не стоит судить об их назначении только по названию: нужно проверить, как они используются в конкретной установке и какие операции разрешают.
Бизнес-правило добавляет контекст, который общее разрешение не обязательно отражает. Например, агент может просматривать заказы своей команды, но не заказы других команд. Разрешение редактировать заказы само по себе не устанавливает такое ограничение на уровне ресурса. Не следует также путать ограничения доступа с контролем процесса — например, требованием получить одобрение перед сменой статуса.
Составьте список действий и ресурсов до назначения разрешений
Начните с описания реальных задач каждой роли. Для каждого действия определите затрагиваемый ресурс и значимый контекст. Избегайте расплывчатых категорий вроде «управление магазином»: они затрудняют проверку и часто скрывают избыточные доступы.
- Служба поддержки: просмотр заказов, обновление разрешённой информации, добавление заметок или инициирование возврата согласно согласованному процессу.
- Каталог: создание и редактирование товаров, управление изображениями или категориями и, если предусмотрено, публикация изменений.
- Администрирование: управление настройками, пользователями и финансовыми операциями в пределах своей ответственности.
Эти примеры — отправная точка, а не универсальная схема назначения разрешений. В полезной матрице указывают роль, действие, тип ресурса, охват данных, условия и ожидаемый результат. Также уточните, разрешает ли действие просматривать, создавать, редактировать, публиковать, удалять или экспортировать данные либо выполнять необратимую операцию.
Например, для действия «просмотр заказов» нужно уточнить, включает ли оно все заказы или только назначенные, полные персональные данные или ограниченное представление. Для действия «редактирование товара» следует указать, можно ли менять цену, остатки, видимость или статус публикации. Точность формулировок помогает избежать разного толкования одного и того же разрешения двумя командами.
Составьте матрицу с учётом рисков и контекста
Для каждой пары «роль — действие» укажите, разрешено ли действие, запрещено или требует выполнения условия. Добавьте обоснование с точки зрения бизнеса и укажите, кто отвечает за одобрение доступа. Учтите чувствительные операции: возвраты средств, изменение цен, экспорт персональных данных, удаление записей и изменение настроек оплаты или налогов.
Минимальная матрица должна отвечать на следующие вопросы:
- Какое действие необходимо для выполнения процесса?
- К какому типу ресурсов оно применяется и какие записи входят в его охват?
- Есть ли условие, например принадлежность к команде или получение одобрения?
- К каким последствиям может привести ошибка или злоупотребление разрешением?
- Как доступ будут пересматривать и отзывать при смене обязанностей?
Продумайте разделение обязанностей, если один и тот же человек не должен инициировать и одобрять рискованную операцию. Если WooCommerce или установленные расширения не обеспечивают такое разделение, задокументируйте ограничение и оцените возможность реализовать его явно; не считайте проблему решённой лишь потому, что создана ещё одна роль.
Выберите место реализации для каждого правила
Сначала проверьте, точно ли существующая возможность соответствует требуемому действию. Если да, назначьте её подходящей роли с помощью поддерживаемого инструмента или механизма и проверьте результат в админ-панели и в соответствующих сценариях выполнения операций. Также проверьте разрешения, предоставленные другими расширениями: в эффективной роли могут объединяться возможности из разных источников.
Если для правила нужна новая возможность или оно зависит от конкретных данных — например, от команды, которой назначен заказ, — реализуйте его в собственном расширении или другом компоненте, который можно сопровождать, а не вносите импровизированные изменения в тему. Тема управляет представлением; если привязать к ней авторизацию, правило может исчезнуть при смене темы или его будет трудно найти и проверить.
Проверяйте доступ в точке выполнения операции, а не только скрывайте кнопки. Скрытие элемента улучшает интерфейс, но само по себе не мешает прямому запросу обратиться к защищённому действию. Для правил, связанных с ресурсами, дополнительно проверяйте, может ли пользователь работать с конкретной записью. Проверку общей возможности и проверку охвата ресурса следует выполнять раздельно.
Не предоставляйте широкие возможности в качестве обходного решения, если интеграция работает не так, как ожидалось. Прежде чем расширять разрешения, выясните, какая именно проверка не проходит, какой компонент её выполняет и должно ли действие быть разрешено. Широкое исключение может открыть больше экранов или действий, чем планировалось.
Проверяйте как предоставленные разрешения, так и запреты
Тесты должны подтверждать поведение системы, а не только наличие роли в настройках. Создайте сценарии для соответствующих ролей и проверьте разрешённые и запрещённые действия, а также ограничения по контексту. Если действие зависит от статуса заказа, команды или другого условия, проверьте и случай, когда условие выполнено, и случай, когда оно не выполнено.
- Сотрудник службы поддержки просматривает доступный ему заказ, но не может просмотреть другой заказ за пределами своего охвата.
- Специалист по каталогу редактирует предусмотренные поля, но без разрешения не получает доступа к настройкам заказов или магазина.
- Пользователь без разрешения не может выполнить операцию по URL или прямому запросу, даже если кнопка ему не показывается.
- Чувствительные операции дают ожидаемый результат и не обходят предусмотренные процедуры одобрения или ограничения.
Проводите проверки в репрезентативной тестовой среде, используя учётные записи для каждой роли и данные, отражающие значимые ограничения. Повторяйте тесты после обновления WooCommerce, WordPress или расширений, задействованных в работе с заказами, товарами и ролями. Записывайте ожидаемый и фактический результаты, чтобы последующие изменения случайно не открыли доступ.
Проверьте операционные последствия и ведите аудит изменений
Слишком строгие ограничения тоже могут мешать работе: например, не позволить службе поддержки найти заказ или специалисту по каталогу опубликовать срочное исправление. До внедрения изменений согласуйте порядок запроса временного доступа, ответственного за его одобрение и способ отзыва. Проверяйте процессы целиком вместе с теми, кто выполняет эти задачи, а не только отдельные экраны.
Задокументируйте, какая роль предоставляет каждую возможность, какие дополнительные правила ограничивают доступ и какой компонент их реализует. Ведите журнал изменений ролей и разрешений с указанием ответственного, причины и даты; периодически проверяйте учётные записи, которым доступ больше не нужен. Если доступ неожиданно запрещён, прежде чем предоставлять более широкое разрешение, изучите эффективные возможности, правила для ресурса, участвующие расширения и контекст запроса.
Надёжная настройка ролей и разрешений в WooCommerce начинается с проверяемых действий, предусматривает бизнес-правила в компонентах, которые можно сопровождать, и подтверждает тестами, кто и что может делать. Так можно защитить магазин, не превращая каждый операционный инцидент в постоянное расширение доступа.