Em uma loja WooCommerce com vários perfis operacionais, «dar acesso ao painel» não basta para definir quem pode fazer o quê. Uma pessoa da equipe de suporte talvez precise consultar pedidos, mas não reembolsá-los; alguém do catálogo pode editar produtos, mas não publicar alterações. E uma regra comercial — por exemplo, limitar quais pedidos cada equipe pode ver — pode não corresponder a uma permissão padrão.
Projetar funções e permissões no WooCommerce exige distinguir esses níveis, especificar ações e recursos e verificar tanto o que é permitido quanto o que é negado. O objetivo é conceder o acesso mínimo que permita trabalhar sem bloquear tarefas legítimas nem depender de regras improvisadas.
Separar funções, capacidades e regras de negócio
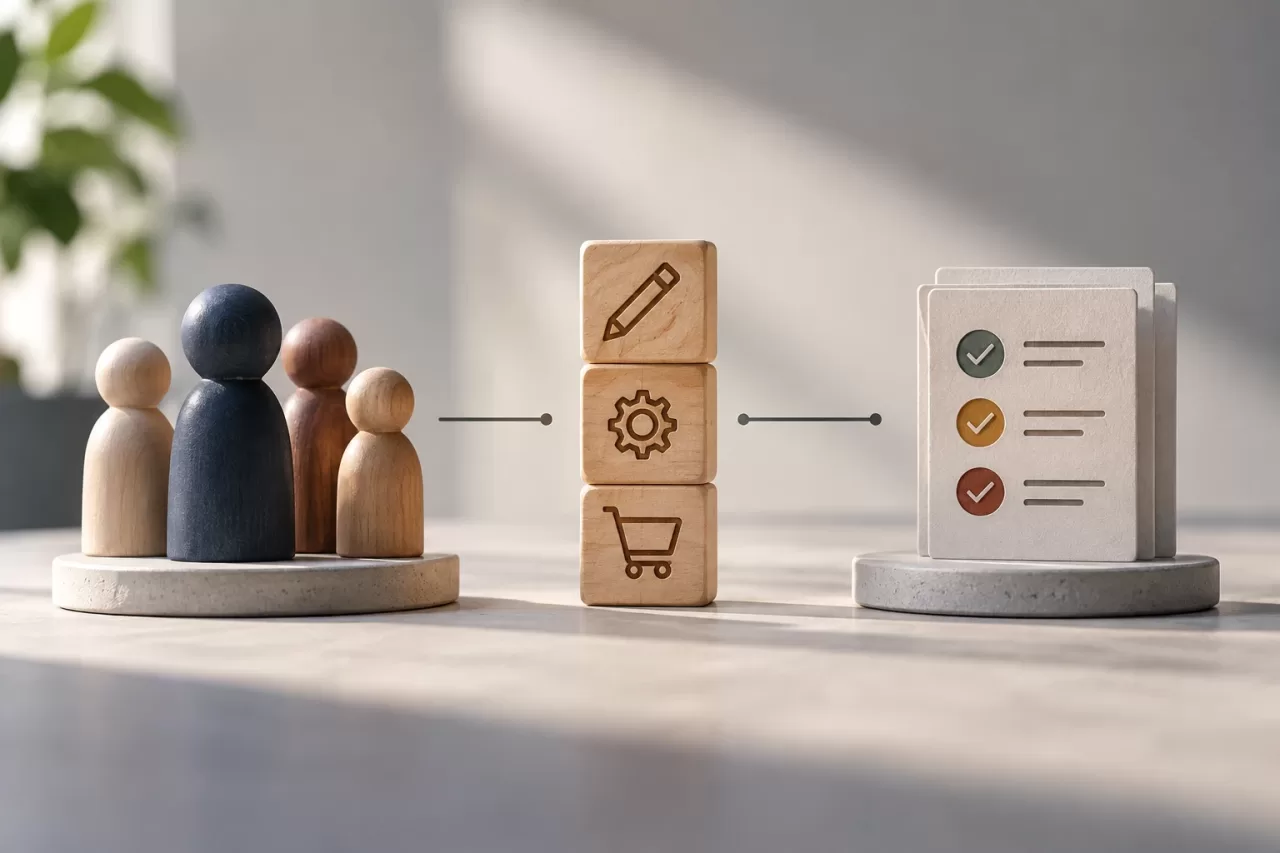
Uma função agrupa permissões para um tipo de usuário. Uma capacidade expressa uma ação que o sistema pode autorizar, como editar produtos ou gerenciar determinadas opções do WooCommerce. A função determina quais capacidades o usuário tem; ela não deve ser usada como substituta de cada regra específica.
As capacidades disponíveis dependem do WordPress, do WooCommerce e das extensões instaladas. Entre os nomes que podem ser encontrados estão manage_woocommerce, view_woocommerce_reports e capacidades associadas a produtos ou pedidos. Não convém deduzir seu efeito apenas pelo nome: é preciso verificar como a instalação as utiliza e quais operações elas habilitam.
Uma regra de negócio acrescenta um contexto que uma permissão geral não necessariamente representa. Por exemplo: permitir que um agente consulte os pedidos atribuídos à sua equipe, mas não os de outras equipes. Ter permissão para editar pedidos, por si só, não define esse limite por recurso. Também não se deve confundir restrições de acesso com controles de fluxo, como exigir aprovação antes de alterar um status.
Inventariar ações e recursos antes de atribuir permissões
Comece descrevendo o trabalho real de cada perfil. Para cada ação, identifique o recurso afetado e o contexto relevante. Evite categorias vagas como «gerenciar a loja»: elas dificultam a revisão e costumam ocultar acessos desnecessários.
- Suporte: consultar pedidos, atualizar informações permitidas, adicionar notas ou iniciar uma devolução de acordo com o processo definido.
- Catálogo: criar e editar produtos, gerenciar imagens ou categorias e, se aplicável, publicar alterações.
- Administração: gerenciar configurações, usuários e operações financeiras que estejam sob sua responsabilidade.
Esses exemplos são pontos de partida, não uma atribuição universal de permissões. Uma matriz útil registra o perfil, a ação, o tipo de recurso, o escopo dos dados, as condições e o resultado esperado. Especifique também se uma ação permite visualizar, criar, editar, publicar, excluir, exportar ou executar uma operação irreversível.
Por exemplo, «consultar pedidos» deve esclarecer se inclui todos os pedidos, apenas os atribuídos, dados pessoais completos ou uma visualização limitada. «Editar produto» deve indicar se inclui alterar preço, estoque, visibilidade ou status de publicação. A precisão evita que duas equipes interpretem a mesma permissão de maneiras diferentes.
Construir uma matriz que considere riscos e contexto
Para cada combinação de perfil e ação, indique se é permitida, negada ou se exige uma condição. Acrescente uma justificativa de negócio e informe quem é responsável por aprovar o acesso. Inclua operações sensíveis: reembolsos, alterações de preço, exportação de dados pessoais, exclusão de registros e alteração de configurações de pagamento ou impostos.
Uma matriz mínima pode responder a estas perguntas:
- Qual ação é necessária para concluir o processo?
- A que tipo de recurso ela se aplica e quais registros estão dentro do escopo?
- Existe uma condição, como pertencer a uma equipe ou ter aprovação?
- Qual seria o impacto de um erro ou abuso da permissão?
- Como o acesso será revisado e removido quando a função mudar?
Considere a separação de responsabilidades quando uma mesma pessoa não deve iniciar e aprovar uma operação de risco. Se o WooCommerce ou as extensões instaladas não oferecerem essa separação, documente a limitação e avalie uma solução explícita; não considere o problema resolvido apenas criando outra função.
Escolher onde implementar cada regra
Primeiro, verifique se uma capacidade existente representa fielmente a ação necessária. Se for o caso, atribua-a à função apropriada por meio de uma ferramenta ou mecanismo sustentável e teste o resultado no painel e nas rotas de operação relevantes. Revise também as permissões concedidas por outras extensões: as funções efetivas podem acumular capacidades de diferentes fontes.
Se a regra exigir uma nova capacidade ou depender de dados específicos — por exemplo, a equipe atribuída a um pedido —, implemente-a em uma extensão própria ou em um componente sustentável, não por meio de alterações improvisadas no tema. Um tema controla a apresentação; vinculá-lo à autorização pode fazer com que a regra desapareça quando ele for trocado ou seja difícil de localizar e testar.
A implementação deve validar o acesso no ponto em que a operação é executada, e não apenas ocultar botões. Ocultar uma opção melhora a interface, mas não impede, por si só, que uma solicitação direta alcance uma ação protegida. Em regras sobre recursos, verifique também se o usuário pode atuar sobre aquele registro específico. Mantenha separadas a verificação da capacidade geral e a verificação do escopo do recurso.
Evite conceder capacidades amplas para compensar uma integração que não funciona como esperado. Antes de ampliar as permissões, determine qual verificação está falhando, qual componente a realiza e se a operação deveria ser permitida. Uma exceção ampla pode habilitar mais telas ou ações do que o previsto.
Testar permissões concedidas e negações
Os testes devem demonstrar o comportamento, não apenas confirmar que uma função aparece na configuração. Crie casos para os perfis relevantes e verifique ações permitidas, ações proibidas e limites de contexto. Quando uma ação depender do status do pedido, da equipe ou de outra condição, cubra tanto o caso em que a condição é atendida quanto aquele em que não é.
- Um usuário de suporte consulta um pedido autorizado e não consegue consultar outro fora do seu escopo.
- Um perfil de catálogo edita os campos previstos, mas não acessa as configurações de pedidos ou da loja sem autorização.
- Uma pessoa sem permissão não consegue concluir a operação por meio de uma URL ou solicitação direta, mesmo que não veja o botão.
- As operações sensíveis produzem o resultado esperado e não contornam aprovações ou restrições definidas.
Faça as verificações em um ambiente de testes representativo, com contas de cada perfil e dados que reflitam os limites relevantes. Repita os casos após atualizar o WooCommerce, o WordPress ou as extensões que interfiram em pedidos, produtos e funções. Registre o resultado esperado e o observado para que alterações futuras não reabram acessos por acidente.
Revisar o impacto operacional e auditar alterações
Uma permissão restritiva demais também pode interromper o trabalho: por exemplo, impedir que o suporte encontre um pedido ou que o catálogo publique uma correção urgente. Antes de implantar alterações, defina como solicitar acesso temporário, quem o aprova e como ele será revogado. Verifique os fluxos completos com as pessoas que realizam as tarefas, não apenas telas isoladas.
Documente qual função concede cada capacidade, quais regras adicionais limitam o acesso e qual componente as implementa. Mantenha um registro das alterações de funções e permissões, com responsável, motivo e data, e revise periodicamente as contas que já não precisam de acesso. Se ocorrer uma negação inesperada, investigue a capacidade efetiva, as regras sobre o recurso, as extensões envolvidas e o contexto da solicitação antes de conceder uma permissão mais ampla.
Uma configuração sólida de funções e permissões no WooCommerce parte de ações verificáveis, mantém as regras de negócio em um local sustentável e demonstra, por meio de testes, quem pode fazer o quê. Assim, a loja fica protegida sem transformar cada incidente operacional em uma ampliação permanente de acesso.