Disattivare un’organizzazione in una piattaforma SaaS non dovrebbe ridursi alla modifica di un campo come active = false. Questa modifica può nascondere l’account nell’interfaccia mentre i suoi utenti mantengono sessioni valide, un’integrazione continua a inviare dati o un’attività in coda continua a modificare risorse. Per disattivare in modo affidabile un account organizzativo in un SaaS PHP, occorre definire il significato di ogni stato e coordinare gli effetti su identità, processi e dati.
L’obiettivo è ottenere un risultato verificabile e fare in modo che, se l’operazione fallisce a metà, possa proseguire senza duplicare gli effetti né lasciare permessi incoerenti. Per riuscirci, bisogna progettare sia il ciclo di vita sia le procedure di esecuzione e ripresa.
Distinguere sospensione, chiusura ed eliminazione
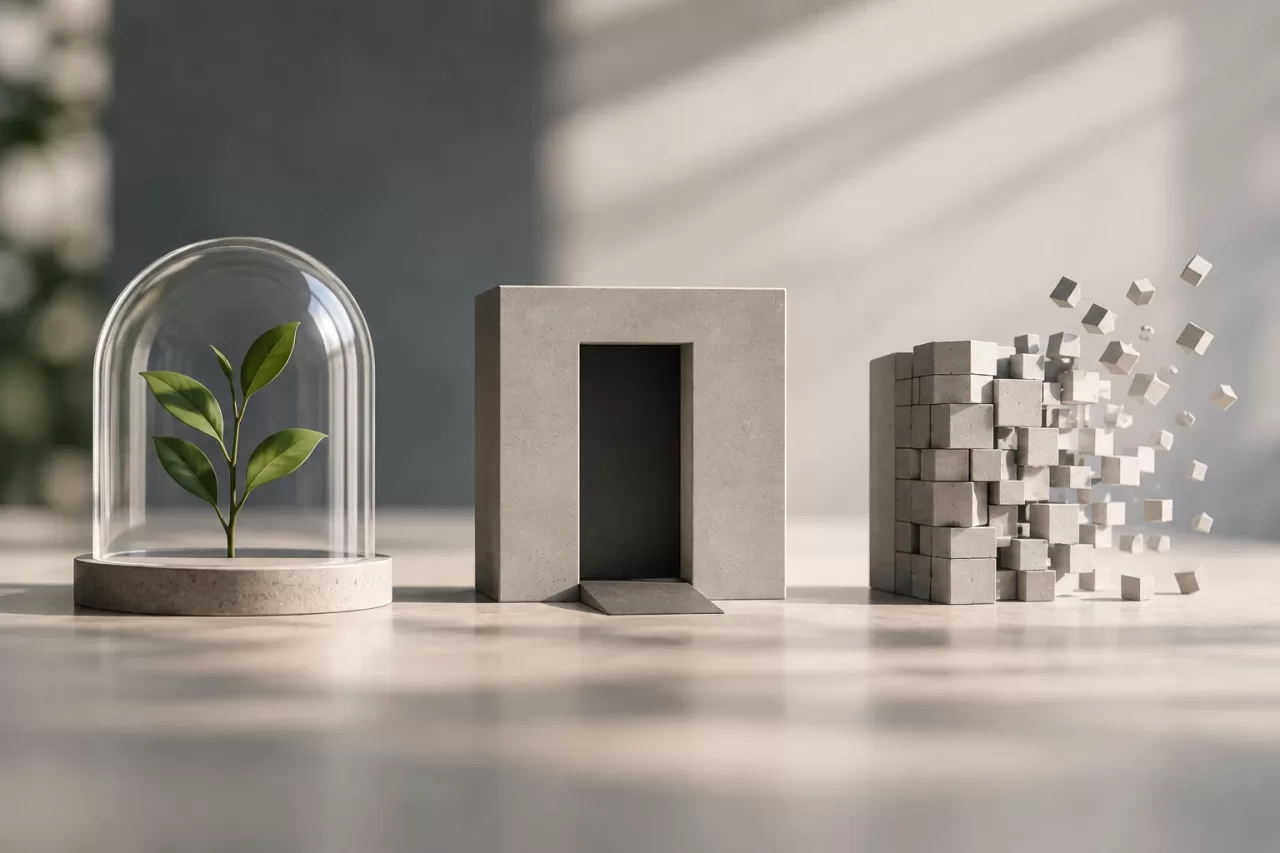
Questi termini descrivono decisioni diverse. La sospensione è di solito temporanea: blocca determinate operazioni conservando l’organizzazione per una possibile riattivazione. La chiusura segna la fine del rapporto operativo e può includere la revoca degli accessi e l’annullamento delle attività. L’eliminazione riguarda i dati e deve rispettare le regole di conservazione, gli obblighi legali e le policy del prodotto.
È preferibile non usare un unico indicatore per rappresentare tutte e tre le situazioni. Un modello esplicito può includere stati come active, suspending, suspended, closing, closed e deletion_pending. I nomi specifici dipendono dal prodotto; ciò che conta è che ogni stato abbia un significato, condizioni di ingresso e operazioni consentite.
- Sospensione: impedire nuove azioni di business, conservando i dati e consentendo le operazioni amministrative necessarie.
- Chiusura: interrompere l’attività ordinaria, invalidare gli accessi e completare le attività di chiusura.
- Eliminazione: cancellare o rendere anonimi i dati secondo una policy definita, non come effetto implicito della sospensione.
Modellare transizioni e permessi
Definisca una macchina a stati o regole di transizione equivalenti. Per esempio, un’organizzazione attiva può passare alla sospensione; una richiesta di chiusura può avviare lo stato closing; e solo dopo i controlli previsti si passa a closed. Se la transizione non è consentita, l’applicazione deve rifiutarla con una motivazione comprensibile e registrabile.
I controlli di autorizzazione devono valutare sul server lo stato dell’organizzazione, oltre ai ruoli dell’utente. Nascondere i pulsanti nell’interfaccia non revoca i permessi. In un’applicazione PHP, centralizzi questa decisione nei servizi di dominio, nel middleware o in policy riutilizzabili, anziché affidarsi a controlli sparsi nei controller.
Specifichi che cosa può accadere in ogni fase. Durante closing, per esempio, si potrebbe consentire di esportare i dati e consultare le fatture, ma non di creare utenti, avviare processi di business o modificare le integrazioni. Questo contratto evita che componenti diversi interpretino “disattivata” in modi incompatibili.
Revocare accessi, sessioni e credenziali
La chiusura deve comprendere tutti i canali di accesso associati all’organizzazione: sessioni web, token API, chiavi di servizio, inviti in sospeso, credenziali OAuth e accessi delegati. Individui dove vengono emessi e come invalidarli. Anche un invito non ancora accettato può concedere accesso in futuro, quindi deve essere annullato o reso inutilizzabile.
La revoca di una sessione dipende da come viene gestita. Se il sistema usa sessioni memorizzate sul server, è possibile invalidarle direttamente; se usa token self-contained, può essere necessario verificare lo stato dell’organizzazione a ogni richiesta, usare una lista di revoca o adottare una strategia di scadenza breve. La scelta appropriata dipende dal livello di rischio e dai requisiti di performance, ma lo stato di chiusura deve prevalere anche su un token non ancora scaduto.
Consideri anche gli utenti che appartengono a più organizzazioni. Disattivare un’azienda non dovrebbe bloccare automaticamente il loro account personale né l’accesso legittimo ad altri clienti. Il controllo deve essere applicato al contesto dell’organizzazione e ai permessi effettivi di ogni richiesta.
Interrompere code, webhook e integrazioni
Una modifica dello stato nel database non annulla da sola i job già accodati. Verifichi i consumer delle code, le attività pianificate, i processi di importazione ed esportazione, le sincronizzazioni e le notifiche. Prima di eseguire un’azione, ogni worker dovrebbe verificare che l’organizzazione sia ancora abilitata a svolgerla. Quando opportuno, annulli i job in sospeso e registri quelli che non è stato possibile interrompere.
Per i webhook in uscita, definisca se gli eventi già generati debbano essere consegnati, annullati o conservati a fini di audit. Per le integrazioni in entrata, disabiliti le credenziali e rifiuti le nuove richieste, anche se il provider remoto non ha ancora ricevuto la notifica di chiusura. Eviti di dipendere dal fatto che una terza parte completi la disconnessione in tempo.
Nei sistemi distribuiti, non dia per scontato che queste azioni e un aggiornamento del database costituiscano una transazione atomica. Usi una sequenza controllata e, se appropriato, il pattern transactional outbox per pubblicare gli eventi di modifica dello stato. Faccia in modo che i consumer tollerino messaggi ripetuti tramite operazioni idempotenti.
Consentire di riprendere la procedura e renderla verificabile
Rappresenti la disattivazione come un’operazione con un identificatore, una data di inizio, l’attore, la motivazione quando pertinente, la versione del flusso e i risultati di ogni fase. Tra le fasi possibili ci sono il blocco delle operazioni, la revoca delle credenziali, l’annullamento delle attività, la notifica alle integrazioni e il completamento dei controlli. Registri stati come in sospeso, completato o non riuscito, con informazioni utili alla diagnosi, evitando di memorizzare segreti o dati personali non necessari.
Se una fase fallisce, il sistema deve consentire di riprovare senza ripetere effetti dannosi. Per esempio, revocare una credenziale già revocata dovrebbe essere un’operazione sicura. Distingua gli errori transitori, che possono essere ritentati, da quelli che richiedono un intervento. Non contrassegni la chiusura come completata solo perché è stato avviato un job asincrono.
Definisca anche che cosa significa riattivare. Una sospensione può essere annullata ripristinando le operazioni consentite, ma riattivare un’organizzazione chiusa non dovrebbe ricreare automaticamente le credenziali eliminate né ripristinare i job annullati. La policy deve specificare che cosa viene ripristinato, che cosa richiede un’azione amministrativa e che cosa non è più reversibile.
Decidere il destino dei dati
Prima di eliminare i dati, stabilisca quali record dipendono esclusivamente dall’organizzazione, quali devono essere conservati per ragioni operative o legali e quali fanno parte di informazioni condivise. Chiarisca il trattamento di documenti, log di audit, fatture, backup e dati archiviati da provider esterni. L’eliminazione dell’account non implica necessariamente che tutte le copie scompaiano immediatamente; spieghi le regole applicabili senza promettere tempi che il sistema non può garantire.
Quando l’eliminazione è asincrona, mantenga stati espliciti come deletion_pending e deleted e registri il risultato per ogni categoria di dati. Se i dati vengono resi anonimi, verifichi che la procedura impedisca una ragionevole reidentificazione e non interrompa i riferimenti che devono essere mantenuti. La decisione deve essere conforme agli obblighi e alle policy applicabili al prodotto.
Verificare e testare l’intera operazione
Deve essere possibile dimostrare che la disattivazione è completata tramite controlli, non soltanto con un messaggio di successo. Verifichi che l’organizzazione non possa eseguire le operazioni bloccate, che le credenziali previste non funzionino più, che gli inviti siano stati invalidati e che non siano in esecuzione job incompatibili. Controlli anche lo stato delle integrazioni e le eccezioni che richiedono un follow-up.
Includa test automatizzati e operativi per situazioni rappresentative:
- Richieste ripetute di sospensione o chiusura, che non devono duplicare gli effetti.
- Errore dopo la revoca degli accessi, ma prima dell’interruzione di un’integrazione.
- Nuovo tentativo dopo un errore di rete o una risposta non riuscita di un provider.
- Riattivazione di un’organizzazione sospesa e limiti di un account chiuso.
- Utenti attivi in più organizzazioni e job in coda avviati prima della modifica.
Una checklist verificabile, insieme a metriche delle operazioni in sospeso e non riuscite, aiuta a individuare le chiusure bloccate. La decisione fondamentale è trattare la disattivazione come un processo di business con stati, permessi ed effetti definiti. In questo modo, disattivare un account organizzativo in un SaaS PHP non è più una modifica isolata, ma diventa una transizione controllata, la cui procedura può essere ripresa dopo un’interruzione e che resta coerente per tutti i componenti.