Desactivar una organización en una plataforma SaaS no debería reducirse a cambiar un campo como active = false. Esa modificación puede ocultar la cuenta en la interfaz mientras sus usuarios mantienen sesiones válidas, una integración sigue enviando datos o un trabajo en cola continúa modificando recursos. Para desactivar una cuenta de organización en SaaS PHP de forma fiable, hay que definir qué significa cada estado y coordinar los efectos sobre identidad, procesos y datos.
El objetivo es que la operación tenga un resultado verificable y que, si falla a mitad, pueda continuar sin duplicar efectos ni dejar permisos inconsistentes. Esto exige diseñar tanto el ciclo de vida como los procedimientos de ejecución y recuperación.
Separar suspensión, cierre y eliminación
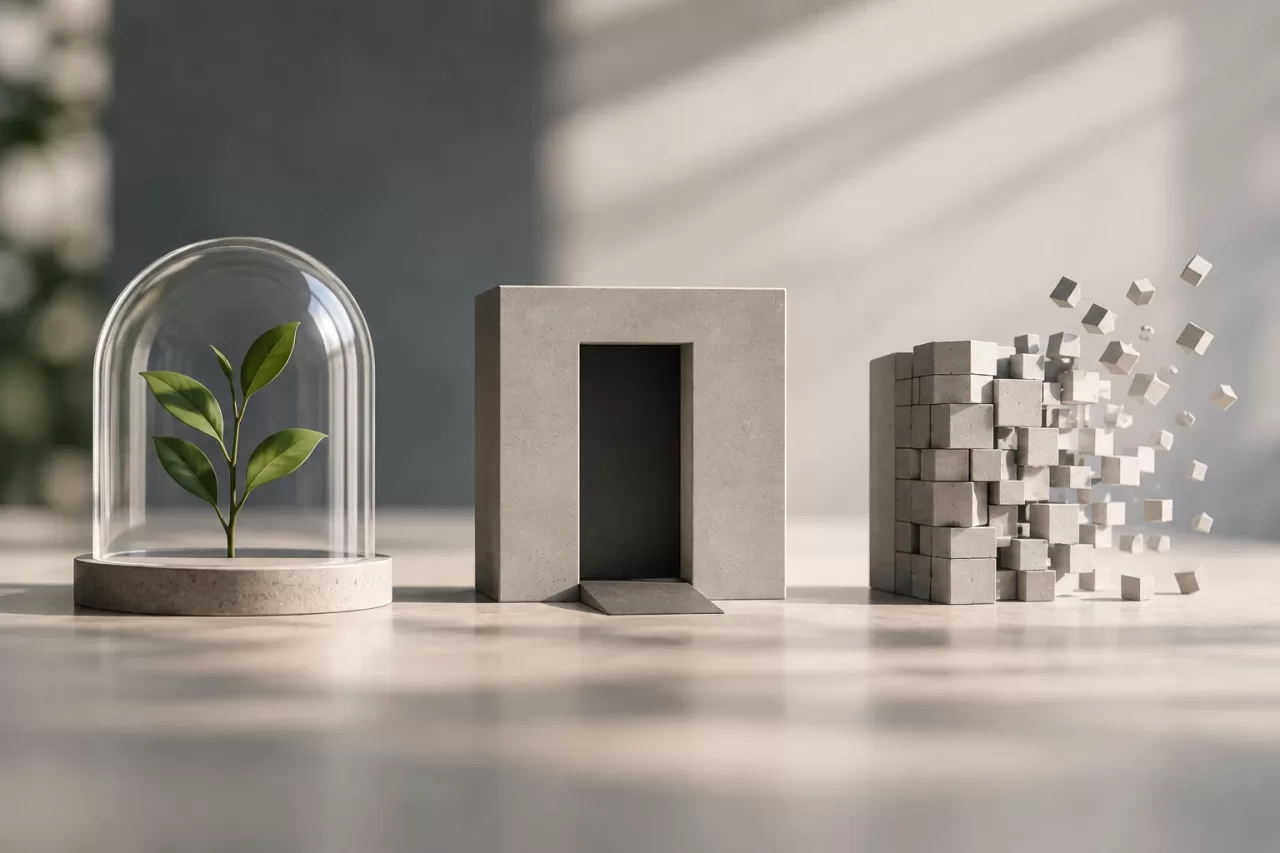
Estos términos describen decisiones distintas. La suspensión suele ser temporal: bloquea determinadas operaciones mientras se conserva la organización para una posible reactivación. El cierre marca el fin de la relación operativa y puede incluir la revocación de accesos y la cancelación de tareas. La eliminación afecta a los datos y debe seguir las reglas de retención, obligaciones legales y políticas del producto.
No conviene usar un único indicador para representar las tres situaciones. Un modelo explícito puede incluir estados como active, suspending, suspended, closing, closed y deletion_pending. Los nombres concretos dependen del producto; lo importante es que cada estado tenga significado, condiciones de entrada y operaciones permitidas.
- Suspensión: impedir nuevas acciones de negocio, pero mantener datos y permitir las operaciones administrativas necesarias.
- Cierre: detener la actividad ordinaria, invalidar accesos y completar tareas de finalización.
- Eliminación: borrar o anonimizar datos conforme a una política definida, no como efecto implícito de suspender.
Modelar transiciones y permisos
Defina una máquina de estados o reglas de transición equivalentes. Por ejemplo, una organización activa puede pasar a suspensión; una solicitud de cierre puede iniciar el estado closing; y sólo tras las comprobaciones correspondientes pasa a closed. Si la transición no está permitida, la aplicación debe rechazarla con una razón comprensible y registrable.
Las comprobaciones de autorización deben evaluar el estado de la organización en el servidor, además de los roles del usuario. Ocultar botones en la interfaz no revoca permisos. En una aplicación PHP, centralice esta decisión en servicios de dominio, middleware o políticas reutilizables, en lugar de confiar en validaciones dispersas por controladores.
Especifique qué puede ocurrir durante cada fase. Durante closing, por ejemplo, quizá se permitan exportaciones y consulta de facturas, pero no crear usuarios, iniciar procesos de negocio ni cambiar integraciones. Este contrato evita que distintos componentes interpreten “desactivada” de maneras incompatibles.
Revocar accesos, sesiones y credenciales
El cierre debe abarcar todas las vías de acceso asociadas a la organización: sesiones web, tokens de API, claves de servicio, invitaciones pendientes, credenciales OAuth y accesos delegados. Identifique dónde se emiten y cómo se invalidan. Una invitación no aceptada también puede conceder acceso futuro, por lo que debe cancelarse o quedar inutilizable.
La revocación de una sesión depende de cómo se gestione. Si el sistema usa sesiones almacenadas en servidor, puede invalidarlas directamente; si emplea tokens autocontenidos, puede ser necesario consultar el estado de la organización en cada petición, usar una lista de revocación o aplicar una estrategia de expiración breve. La opción adecuada depende del nivel de riesgo y de los requisitos de rendimiento, pero el estado de cierre debe prevalecer sobre un token todavía no vencido.
Considere también usuarios que pertenecen a varias organizaciones. Desactivar una empresa no debería bloquear automáticamente su cuenta personal ni su acceso legítimo a otros clientes. El control debe aplicarse al contexto de organización y a los permisos efectivos de cada solicitud.
Detener colas, webhooks e integraciones
Un cambio de estado en la base de datos no cancela por sí solo los trabajos ya encolados. Revise consumidores de colas, tareas programadas, procesos de importación y exportación, sincronizaciones y notificaciones. Antes de ejecutar una acción, cada trabajador debería comprobar que la organización sigue habilitada para esa operación. Cuando proceda, descarte o cancele trabajos pendientes y registre cuáles no pudieron detenerse.
Para los webhooks salientes, defina si los eventos ya generados se entregan, se cancelan o se conservan para auditoría. Para integraciones entrantes, desactive credenciales y rechace nuevas solicitudes, incluso si el proveedor remoto aún no ha recibido la notificación de cierre. Evite depender de que un tercero complete la desconexión a tiempo.
En sistemas distribuidos, no suponga que estas acciones y una actualización de base de datos forman una transacción atómica. Use una secuencia controlada y, si es apropiado, un patrón de bandeja de salida transaccional para publicar eventos de cambio de estado. Haga que los consumidores toleren mensajes repetidos mediante operaciones idempotentes.
Hacer la baja reanudable y auditable
Represente la baja como una operación con identificador, fecha de inicio, actor, motivo cuando corresponda, versión del flujo y resultados por etapa. Algunas etapas posibles son bloquear operaciones, revocar credenciales, cancelar tareas, notificar integraciones y completar verificaciones. Registre estados como pendiente, completada o fallida, junto con información útil para diagnóstico, evitando guardar secretos o datos personales innecesarios.
Si una etapa falla, el sistema debe permitir reintentarla sin repetir efectos perjudiciales. Por ejemplo, revocar una credencial ya revocada debería ser una operación segura. Distinga los errores transitorios, que pueden reintentarse, de los errores que requieren intervención. No marque el cierre como completado sólo porque se inició una tarea asíncrona.
Defina además qué significa reactivar. Una suspensión puede revertirse restaurando operaciones permitidas, pero reactivar una organización cerrada no debería recrear automáticamente credenciales eliminadas ni reponer trabajos cancelados. La política debe especificar qué se restaura, qué requiere una acción administrativa y qué ya no puede revertirse.
Decidir el destino de los datos
Antes de eliminar datos, determine qué registros dependen exclusivamente de la organización, cuáles deben conservarse por razones operativas o legales y cuáles forman parte de información compartida. Aclare el tratamiento de documentos, registros de auditoría, facturas, copias de seguridad y datos almacenados por proveedores externos. La eliminación de la cuenta no implica necesariamente que todas las copias desaparezcan de inmediato; explique las reglas aplicables sin prometer plazos que el sistema no pueda garantizar.
Cuando la eliminación sea asíncrona, mantenga estados explícitos como deletion_pending y deleted, y registre el resultado por categoría de datos. Si se anonimiza, compruebe que el procedimiento impide la reidentificación razonable y no rompe referencias que deban mantenerse. La decisión debe ajustarse a las obligaciones y políticas aplicables al producto.
Verificar y probar la operación completa
Una baja terminada debe poder demostrarse con comprobaciones, no sólo con un mensaje de éxito. Verifique que la organización no admite operaciones bloqueadas, que las credenciales previstas ya no funcionan, que las invitaciones están invalidadas y que no quedan trabajos incompatibles ejecutándose. Compruebe también el estado de integraciones y las excepciones que requieren seguimiento.
Incluya pruebas automatizadas y operativas para situaciones representativas:
- Solicitudes repetidas de suspensión o cierre, que no deben duplicar efectos.
- Fallo después de revocar accesos, pero antes de detener una integración.
- Reintento tras un error de red o una respuesta fallida de un proveedor.
- Reactivación de una organización suspendida y límites de una cuenta cerrada.
- Usuarios activos en varias organizaciones y trabajos en cola iniciados antes del cambio.
Una lista de verificación observable, junto con métricas de operaciones pendientes y fallidas, ayuda a detectar cierres atascados. La decisión esencial es tratar la baja como un proceso de negocio con estados, permisos y efectos definidos. Así, desactivar una cuenta de organización en SaaS PHP deja de ser un cambio aislado y se convierte en una transición controlada, recuperable y coherente para todos los componentes.