Automatiser un processus métier mal défini revient souvent à transférer ses ambiguïtés dans le logiciel. Un test d’acceptation permet de vérifier, avec les personnes responsables du processus, si le comportement proposé reflète les règles opérationnelles avant de s’y fier en production. Il ne remplace ni la conception des exigences ni les tests techniques : il relie les règles convenues à des résultats observables.
Ce que valide un test d’acceptation métier
Un test d’acceptation vérifie si une solution ou un processus produit le résultat dont l’entreprise a besoin dans une situation donnée. Par exemple, si une demande répondant à certains critères passe au bon état, génère l’enregistrement nécessaire et laisse une tâche attribuée à la personne qui doit agir.
Il se distingue d’activités voisines :
- Revue informelle du processus : une conversation ou une présentation du parcours peut révéler des problèmes, mais ne laisse pas toujours de conditions et de résultats vérifiables.
- Test technique : il vérifie des aspects tels qu’une réponse d’API, une fonction, une intégration ou la gestion des erreurs. Il peut réussir même si la règle métier implémentée est incorrecte.
- Test d’acceptation : il valide le comportement du point de vue des règles opérationnelles convenues, à l’aide de scénarios et de critères que les personnes responsables peuvent évaluer.
L’objectif n’est pas de reformuler chaque exigence ni de définir toute la stratégie de test du code. Il s’agit de convenir d’un ensemble gérable de situations qui répond à une question : les utilisateurs accepteraient-ils ce comportement comme valide pour le processus ?
Sélectionner des scénarios représentatifs du travail réel
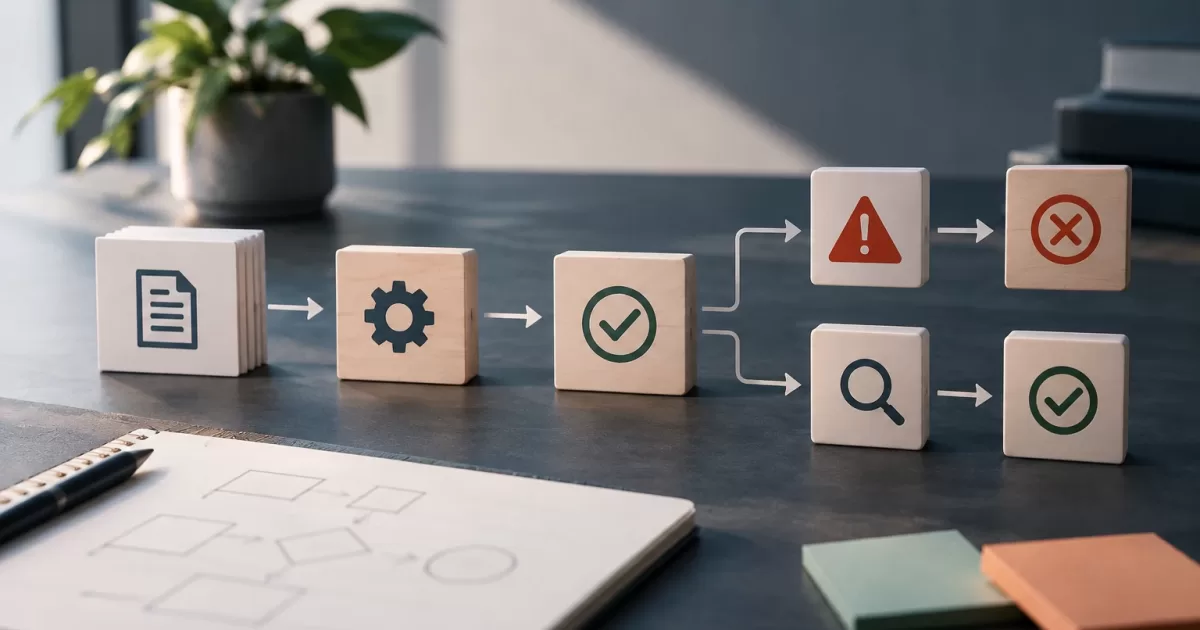
Commencez par schématiser le parcours principal : ce qui déclenche le processus, les décisions prises, les personnes qui interviennent et la façon dont il se termine. Identifiez ensuite les exceptions susceptibles de modifier une décision ou de nécessiter une intervention. Il n’est pas nécessaire d’énumérer toutes les combinaisons possibles ; il convient toutefois de couvrir les variations qui ont un impact sur le résultat, le risque ou la charge opérationnelle.
Un premier ensemble utile comprend généralement :
- Parcours habituel : une entrée valide qui suit les règles les plus fréquentes jusqu’à l’achèvement du processus.
- Exception importante : une information manquante, un critère non satisfait ou un besoin de vérification qui modifie le parcours.
- Seuil de décision : une valeur exactement au seuil et, lorsque cela est utile, une autre immédiatement de chaque côté. Cela précise si une condition est inclusive et évite les interprétations divergentes.
- Nouvelle tentative ou doublon : une entrée répétée, une action exécutée à nouveau ou une réponse tardive, si le processus peut rencontrer ces situations.
- Intervention humaine : un cas qui doit être interrompu, remonté ou attribué à une personne au lieu d’être résolu automatiquement.
Établissez les priorités des scénarios en fonction des conséquences d’une erreur, de la fréquence opérationnelle et de la difficulté à détecter une défaillance. Si deux cas mettent en jeu la même règle et produisent le même résultat, un seul suffit probablement ; si une exception modifie la personne qui décide ou l’engagement pris, elle doit être considérée séparément.
Préparer des entrées et un état initial reproductibles
Chaque scénario doit décrire les informations disponibles avant le démarrage du test. Incluez les champs qui influencent les règles, l’état antérieur du dossier et, le cas échéant, les autorisations ou les tâches en attente. Une instruction comme « tester une demande incomplète » est insuffisante si elle ne précise pas quelle donnée manque et quelles autres données sont présentes.
Utilisez des données synthétiques ou anonymisées dès lors qu’elles permettent d’évaluer le comportement. Évitez de copier des données personnelles réelles par commodité : outre la réduction de l’exposition, des données contrôlées facilitent la répétition du cas sans dépendre des modifications apportées aux enregistrements opérationnels. Si une intégration externe intervient, indiquez la réponse attendue et la façon dont elle est simulée ou contrôlée pendant la validation.
Consignez également les préconditions : par exemple, si le cas commence avec un nouveau dossier ou un dossier déjà examiné. Sans état initial commun, un écart peut être dû au test précédent, à des données résiduelles ou à la règle évaluée.
Spécifier des résultats observables, pas des intentions
Pour chaque scénario, décrivez le résultat attendu à l’aide d’éléments vérifiables. « Le processus fonctionne correctement » n’est pas vérifiable. Indiquez plutôt ce qui change et ce qui doit rester identique.
- État : état final du cas et transitions qui doivent se produire ou ne pas se produire.
- Données : enregistrements, champs ou identifiants créés ou mis à jour, ainsi que les valeurs pertinentes.
- Communications : notifications envoyées, leur destinataire et les conditions d’envoi.
- Travail en attente : tâche, responsable, échéance ou motif de remontée consigné.
- Actions interdites : par exemple, ne pas clôturer un cas nécessitant une vérification ou ne pas créer un doublon lors d’une nouvelle tentative.
Il est préférable de distinguer le résultat observable d’un choix interne d’implémentation. L’acceptation ne devrait pas dépendre de l’utilisation d’une file d’attente, d’une table ou d’un service précis par le système, sauf si ce choix fait partie d’une contrainte convenue. Le critère reste ainsi valable même si l’architecture change.
Gérer les écarts sans masquer les règles en suspens
Lorsque le résultat observé ne correspond pas au résultat attendu, consignez le cas, les entrées, l’état initial, le comportement réel et le comportement attendu. Indiquez qui a confirmé la règle et quelle décision reste à prendre. Un écart n’est pas toujours un défaut technique : il peut révéler que la règle était ambiguë, que le critère d’acceptation était incomplet ou que le système n’implémente pas ce qui avait été convenu.
Classez le constat avant de décider d’une correction :
- Règle ambiguë ou contradictoire : suspendre l’acceptation de ce cas jusqu’à ce que la personne responsable détermine le comportement valide.
- Comportement différent d’une règle convenue : consigner un défaut, son impact et les conditions d’un nouveau test.
- Résultat attendu obsolète : examiner et approuver la modification ; ne modifiez pas le critère dans le seul but de faire réussir le test.
- Problème de données ou d’environnement : corriger la préparation et recommencer, en conservant les éléments qui expliquent pourquoi la tentative n’était pas concluante.
Attribuez des responsables et des états aux écarts. Une liste de remarques sans décision ni suivi devient une source de désaccord, et non une preuve d’acceptation.
Répéter les scénarios après des changements et décider si l’automatisation est possible
Les scénarios acceptés peuvent être réutilisés lorsque les règles, les formulaires, les intégrations ou les étapes opérationnelles changent. Répétez les cas concernés ainsi que les parcours principaux susceptibles d’avoir subi des effets secondaires. Les tests logiciels automatisés peuvent exécuter rapidement des vérifications techniques ; la validation métier doit toujours confirmer que les résultats sont cohérents avec les opérations, en particulier lorsque les politiques ou les responsabilités changent.
Avant l’automatisation, vérifiez que chaque scénario comporte une entrée reproductible, un résultat vérifiable et une personne habilitée à résoudre les questions. Si des règles différentes s’appliquent selon l’équipe, le canal ou le type de cas, ces limites doivent être explicites. Conservez les versions ou les références aux règles en vigueur pour savoir quel comportement a été accepté et à quel moment.
Liste de vérification avant l’automatisation
- Le début et la fin du processus sont-ils identifiés, ainsi que les personnes responsables de chaque décision ?
- Le parcours habituel, les exceptions importantes et les seuils des règles sont-ils couverts ?
- Chaque cas indique-t-il les entrées, l’état initial et des données sûres à réutiliser ?
- Les résultats attendus sont-ils exprimés sous forme de changements observables d’état, de données, de notifications ou de tâches ?
- Est-il établi que faire en cas d’écart et qui peut approuver une règle ?
- Un défaut d’implémentation est-il distingué d’une règle en suspens ou d’un problème de préparation ?
- Existe-t-il des critères pour répéter la validation lorsque le processus change ?
Si plusieurs réponses sont « non », le processus doit encore être défini avant son automatisation. Si elles sont « oui », les tests d’acceptation des processus métier fournissent une base commune pour valider le comportement sans confondre l’acceptation opérationnelle avec la couverture technique. Le résultat est un accord vérifiable sur ce qui doit se produire, y compris lorsque le cas sort du parcours habituel.